
Cisco DuoでのSAML連携 【Part1】 一般的なアプリケーションのSAML連携方法
サイバー攻撃対策の一環として、社内アプリケーションへのログイン時に多要素認証(MFA)を導入し、認証を強化する企業が増えています。本シリーズでは、多要素認証ソリューション「Cisco Duo」(以下、Duoと記載)と認証対象アプリケーションとのSAML連携について、管理者向けの設定手順を2つのコラムに分けてご紹介します。なお、Cisco Duoを利用してサービスへログインする際のユーザー向け設定方法や、多要素認証によるログイン手順については、こちらのコラムでご紹介しています。
【Part1】一般的なアプリケーションのSAML連携方法
テストアプリケーションサイト(SP)と Duo(IdP)のSAML連携とSSO設定
【Part2】Cisco Secure AccessとのSAML連携方法
Cisco Secure Access(SP)と Duo(IdP)のSAML連携とSSO設定
SAML連携とは、認証を行う IdP(Identity Provider:Okta、Duo、Microsoft Entra ID など)と、サービスを提供する SP(Service Provider:SaaS や Web サービスなど)の間で、エンティティIDや証明書などの認証情報を相互に設定・登録する仕組みです。SAML連携を構成することで、ユーザーはシングルサインオン(SSO)を利用できるようになり、利便性が向上します。また、複数のIDやパスワードを個別に管理する必要がなくなるため、パスワードの使い回しやメモ書きによる情報漏えいリスクを低減し、セキュリティ向上にもつながります。
【1】一般的なSAML連携方法
SPへログインする際にDuoによる多要素認証を実施できるよう、テストサイトを例に、DuoをIdPとして利用するSAML連携とSSO設定の手順をご紹介します。
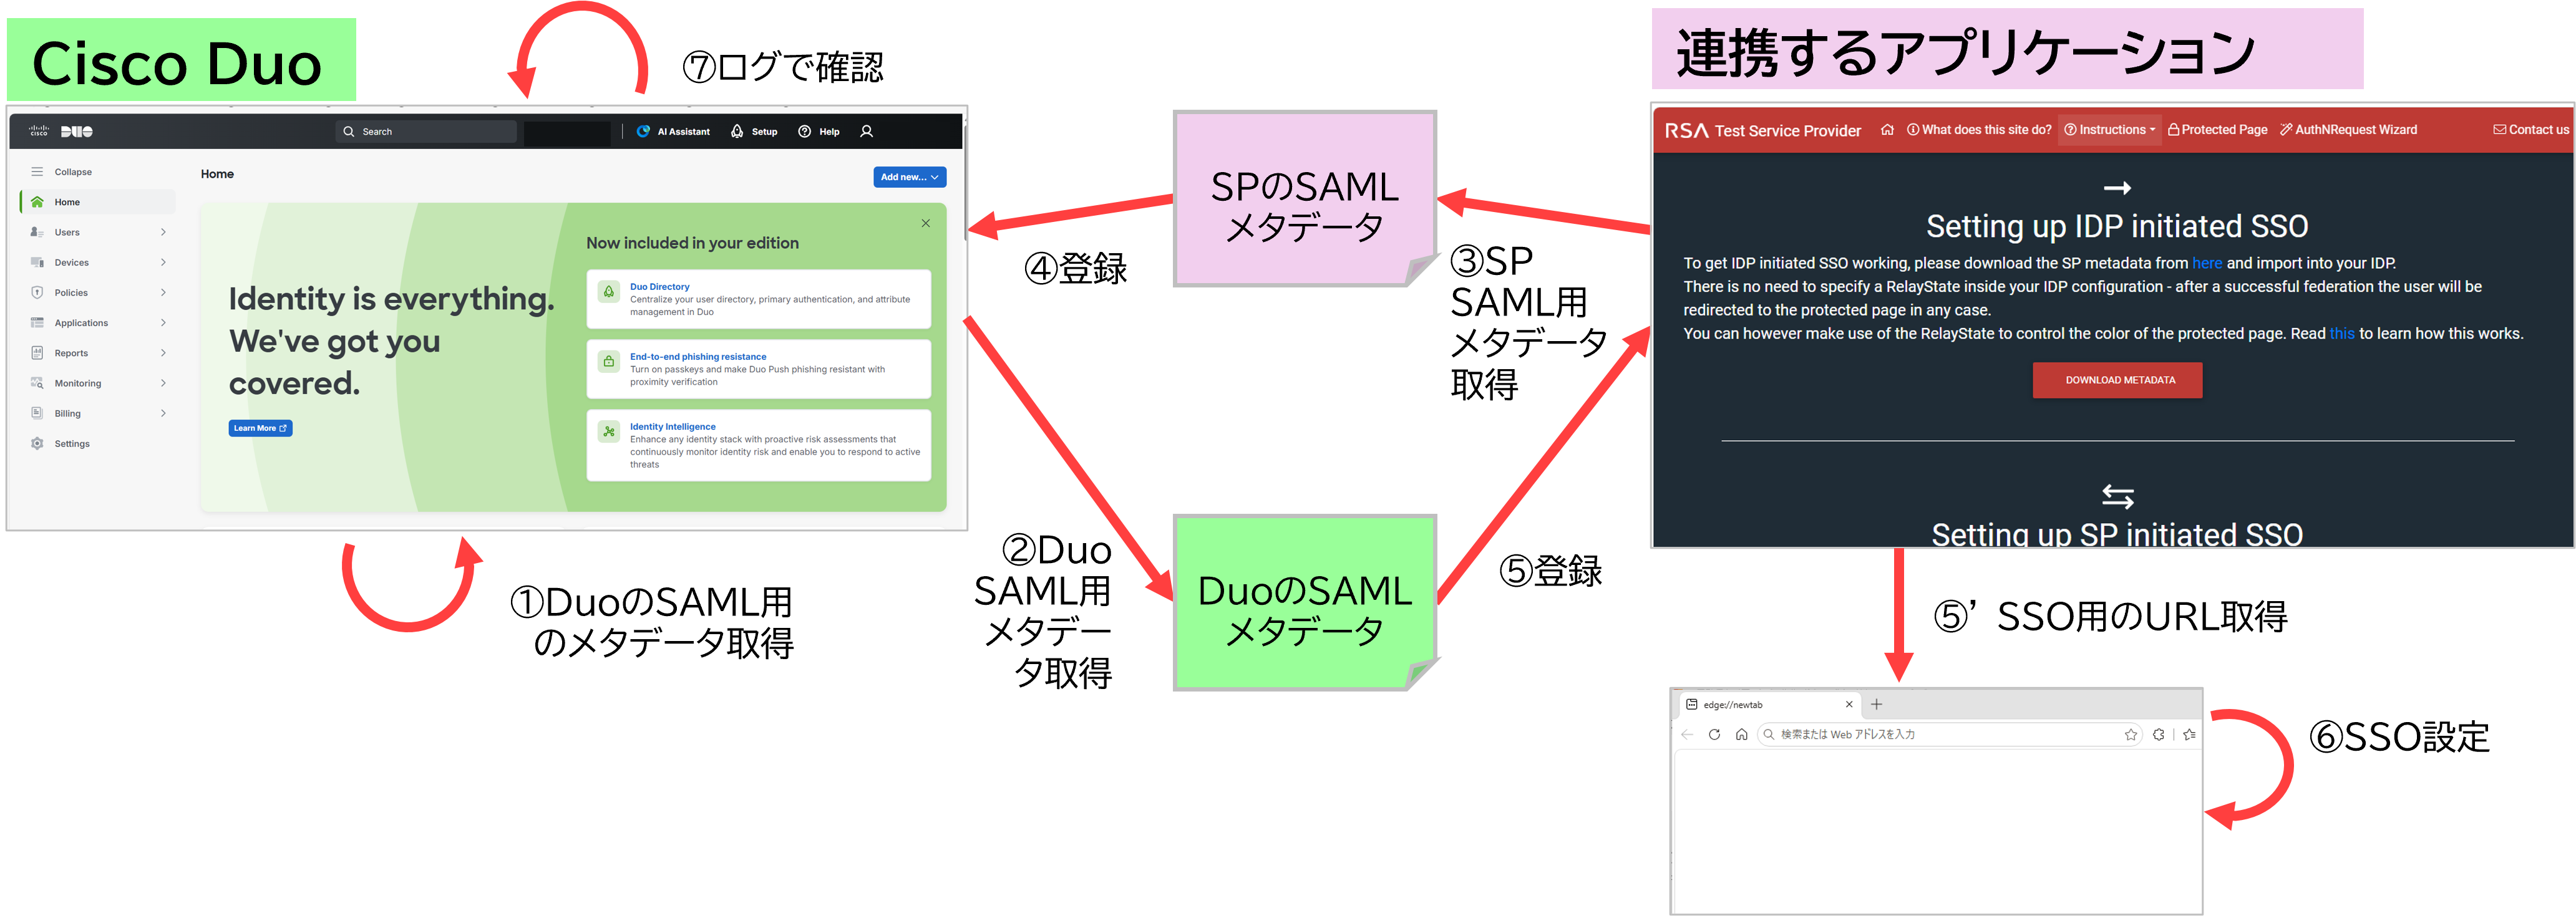
手順1:【Duo】DuoのSAML設定
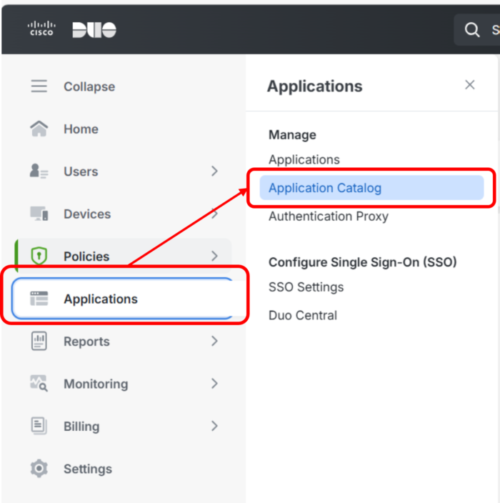
(1) Duo管理画面の「Applications」→「Application Catalog」を開きます。
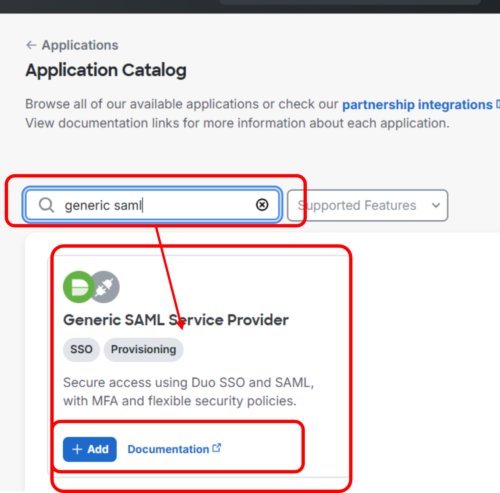
(2) 「Generic SAML Service Provider」(*)を特定し、「+Add」をクリックします。
(*) “Generic SAML Service Provider” は、汎用の SAML アプリケーション登録用に用意されているアプリケーションです。
Cisco Duo では、検証済みのSAML連携可能なアプリケーションを多数提供しております。
対象のアプリケーションについては、以下のカタログサイトより検索してください。
https://ecosystem.duo.com/en-US/listing?order=POPULARITY&page=1&locale=en-US
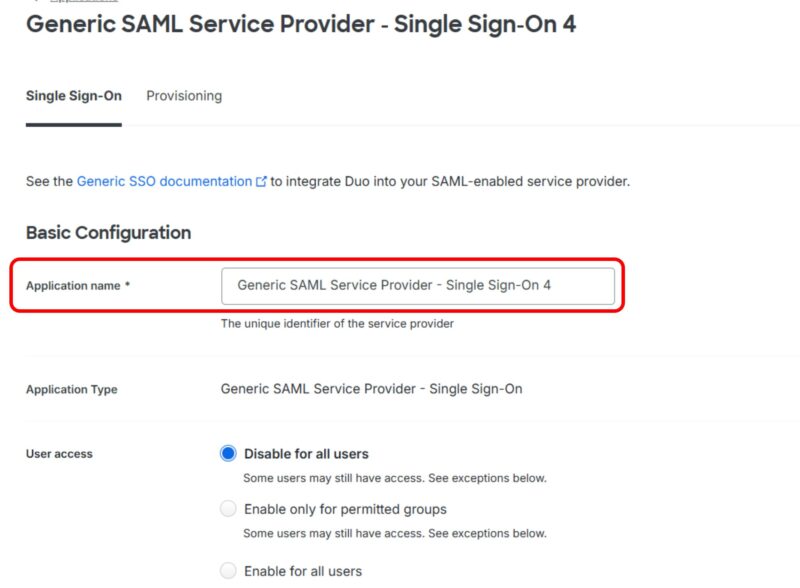
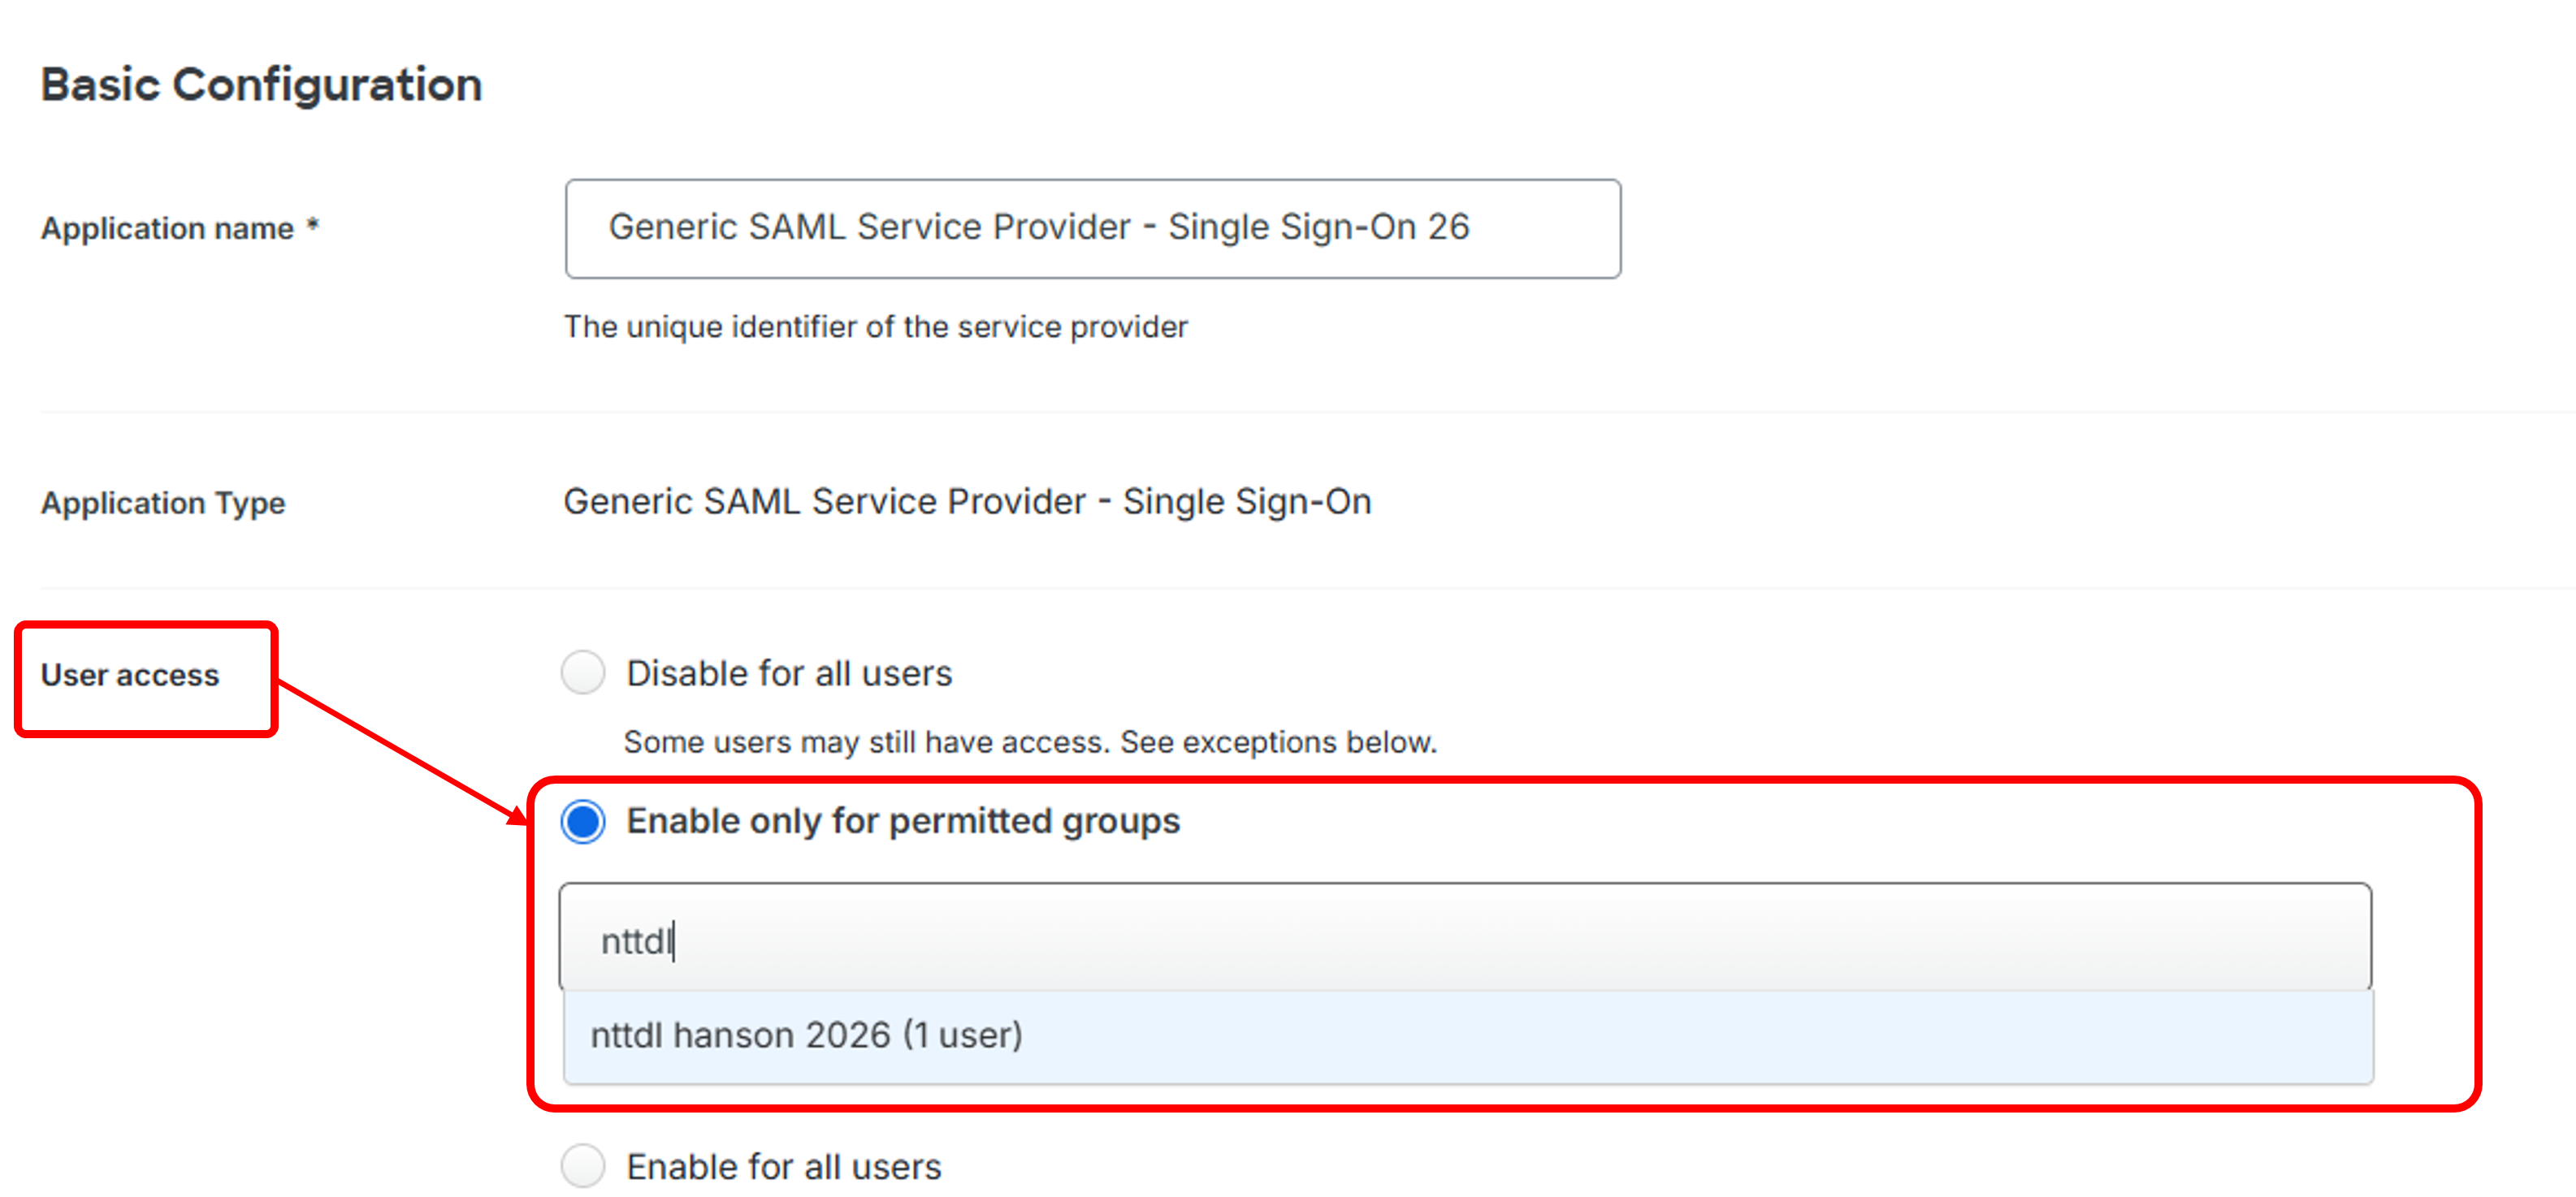
(3) 「Single Sign-On」タブを開き、「Basic Configuration」の「Application Name」を任意の名前で入力します。
(4) 「User access」では、アクセスするユーザーを選択します。
なお本手順では、グループへのアクセス許可「Enable only for permitted groups」で指定のグループを選択します。
手順2:【Duo】DuoのSAMLメタデータ取得
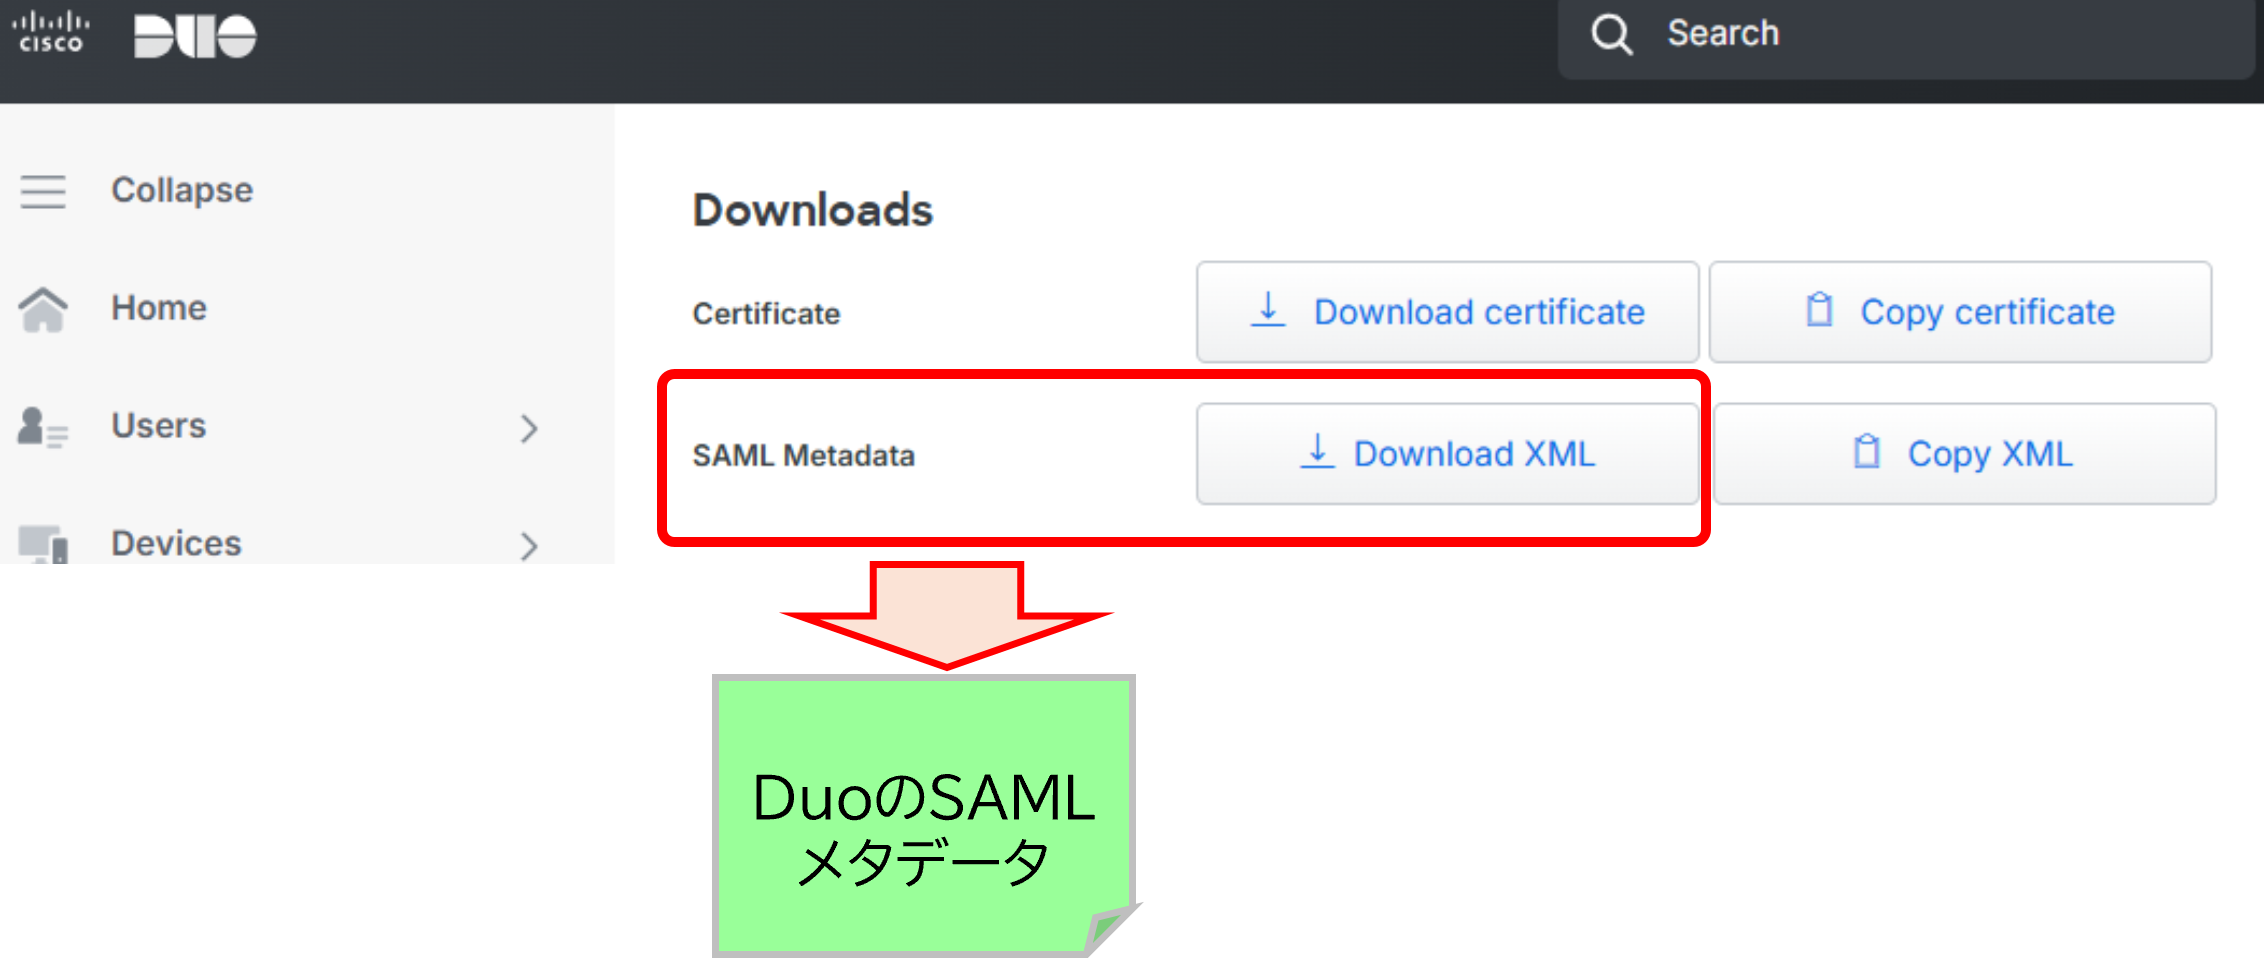
ページ下部へ移動後、「Downloads」の「SAML Metadata」→「Download XML」をクリックし、
【DuoのSAMLメタデータ】をダウンロードします。
手順3:【SP】SAML連携するSPのメタデータ取得
(1) SAML連携したいアプリケーションのメタデータをダウンロードします。
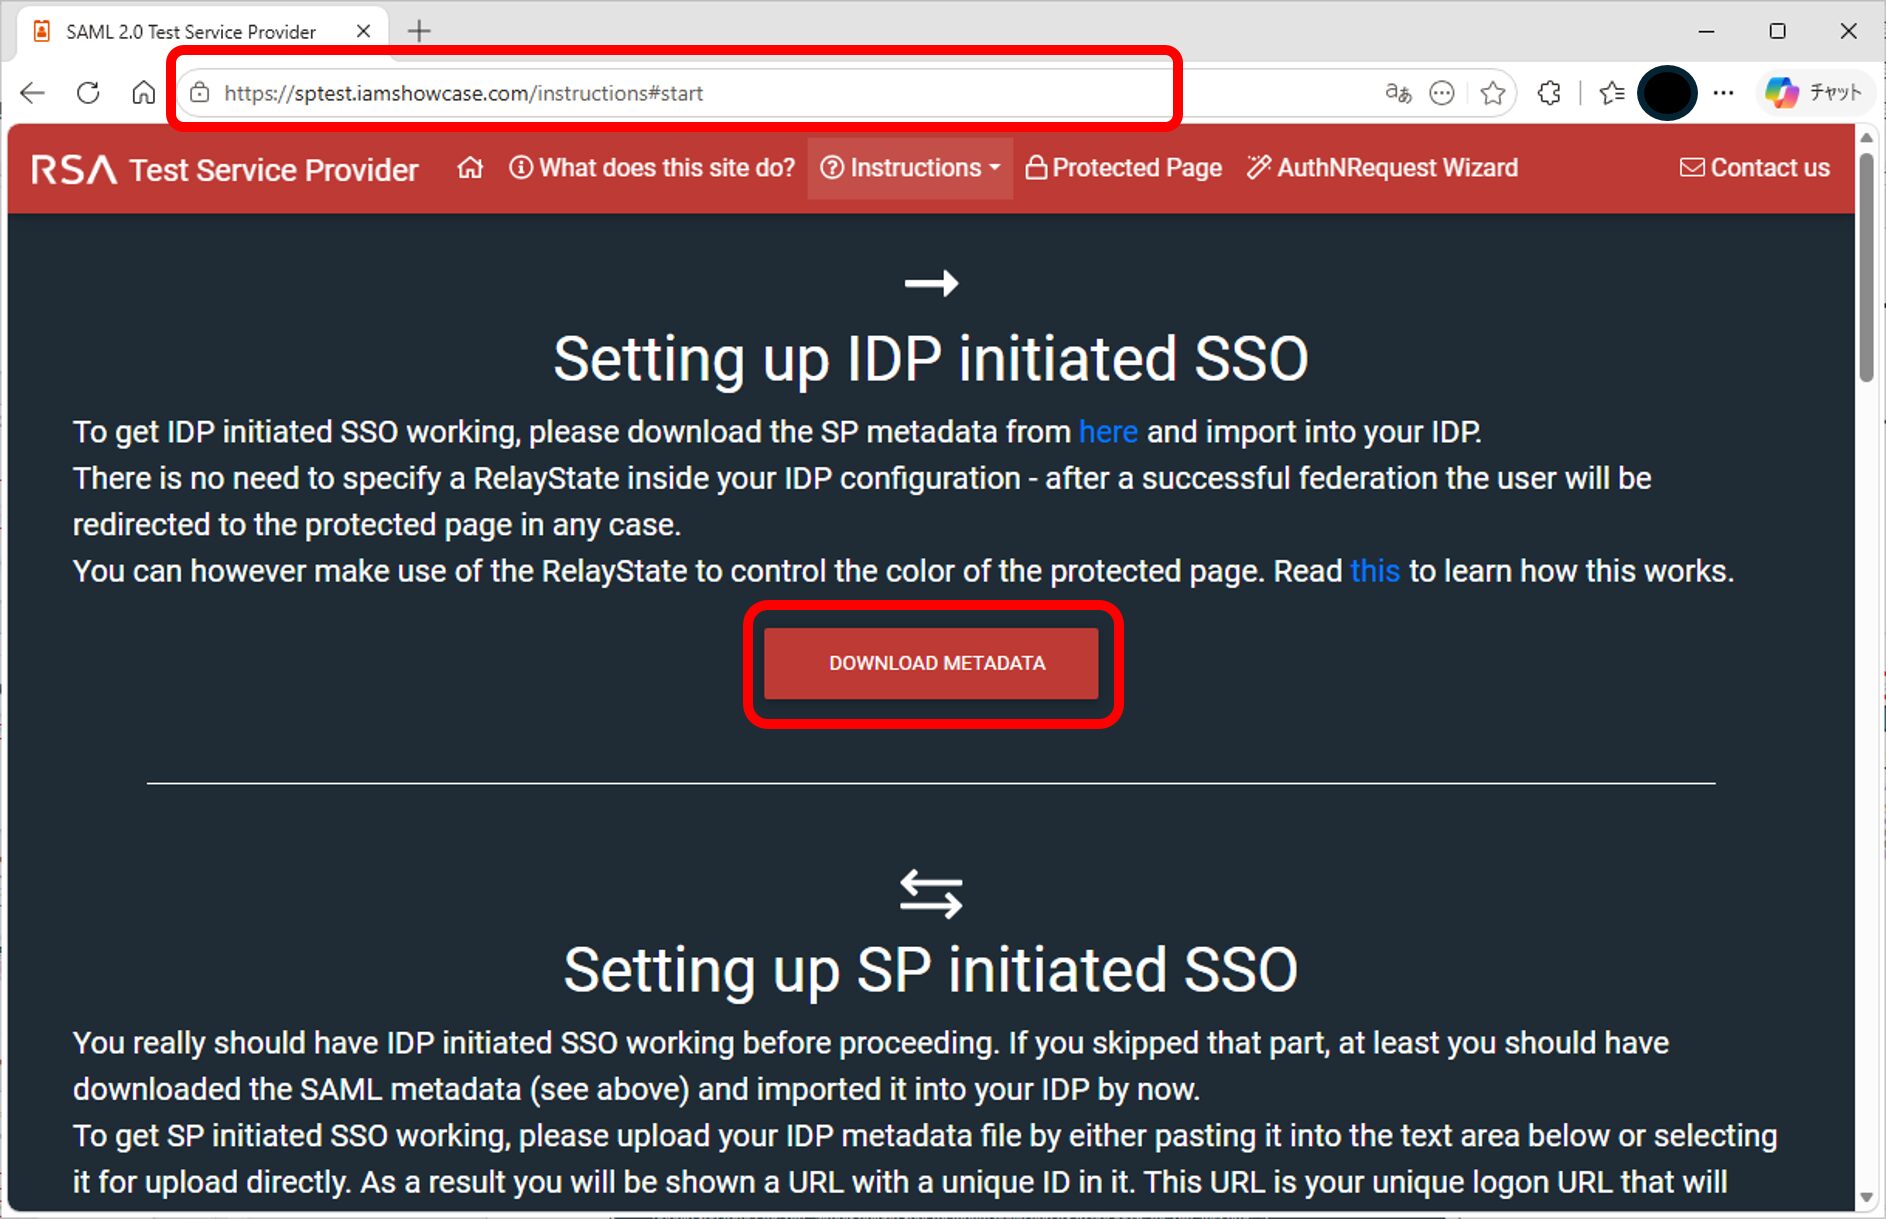
なお本手順では、RSA Test Service Providerのサイトを使用するため、下記へアクセスします。
https://sptest.iamshowcase.com/instructions#start
(2) 「DOWNLOAD METADATA」をクリックします。
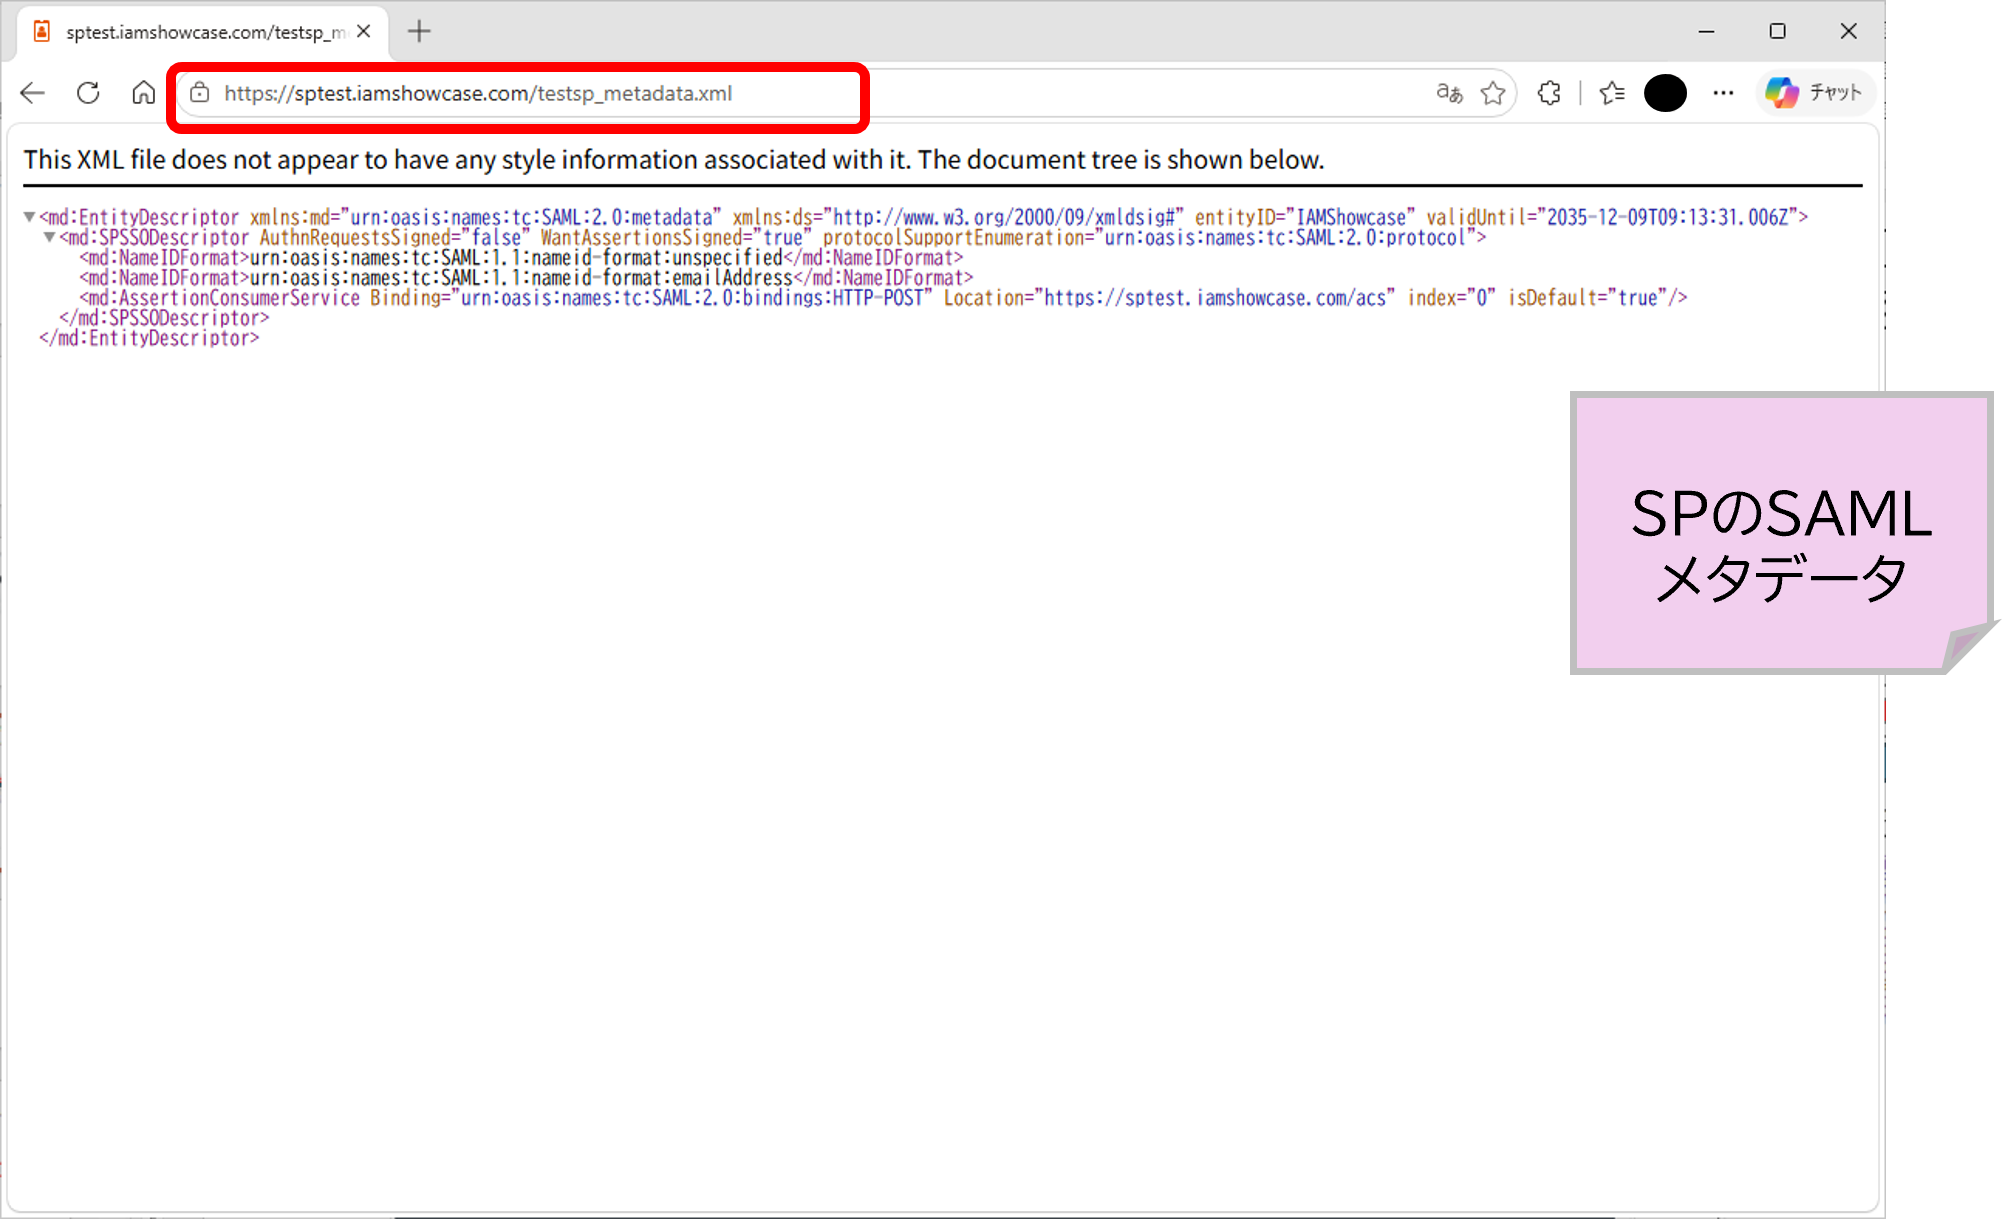
(3) 表示先の【SPのSAMLメタデータ】のURLをコピーします。
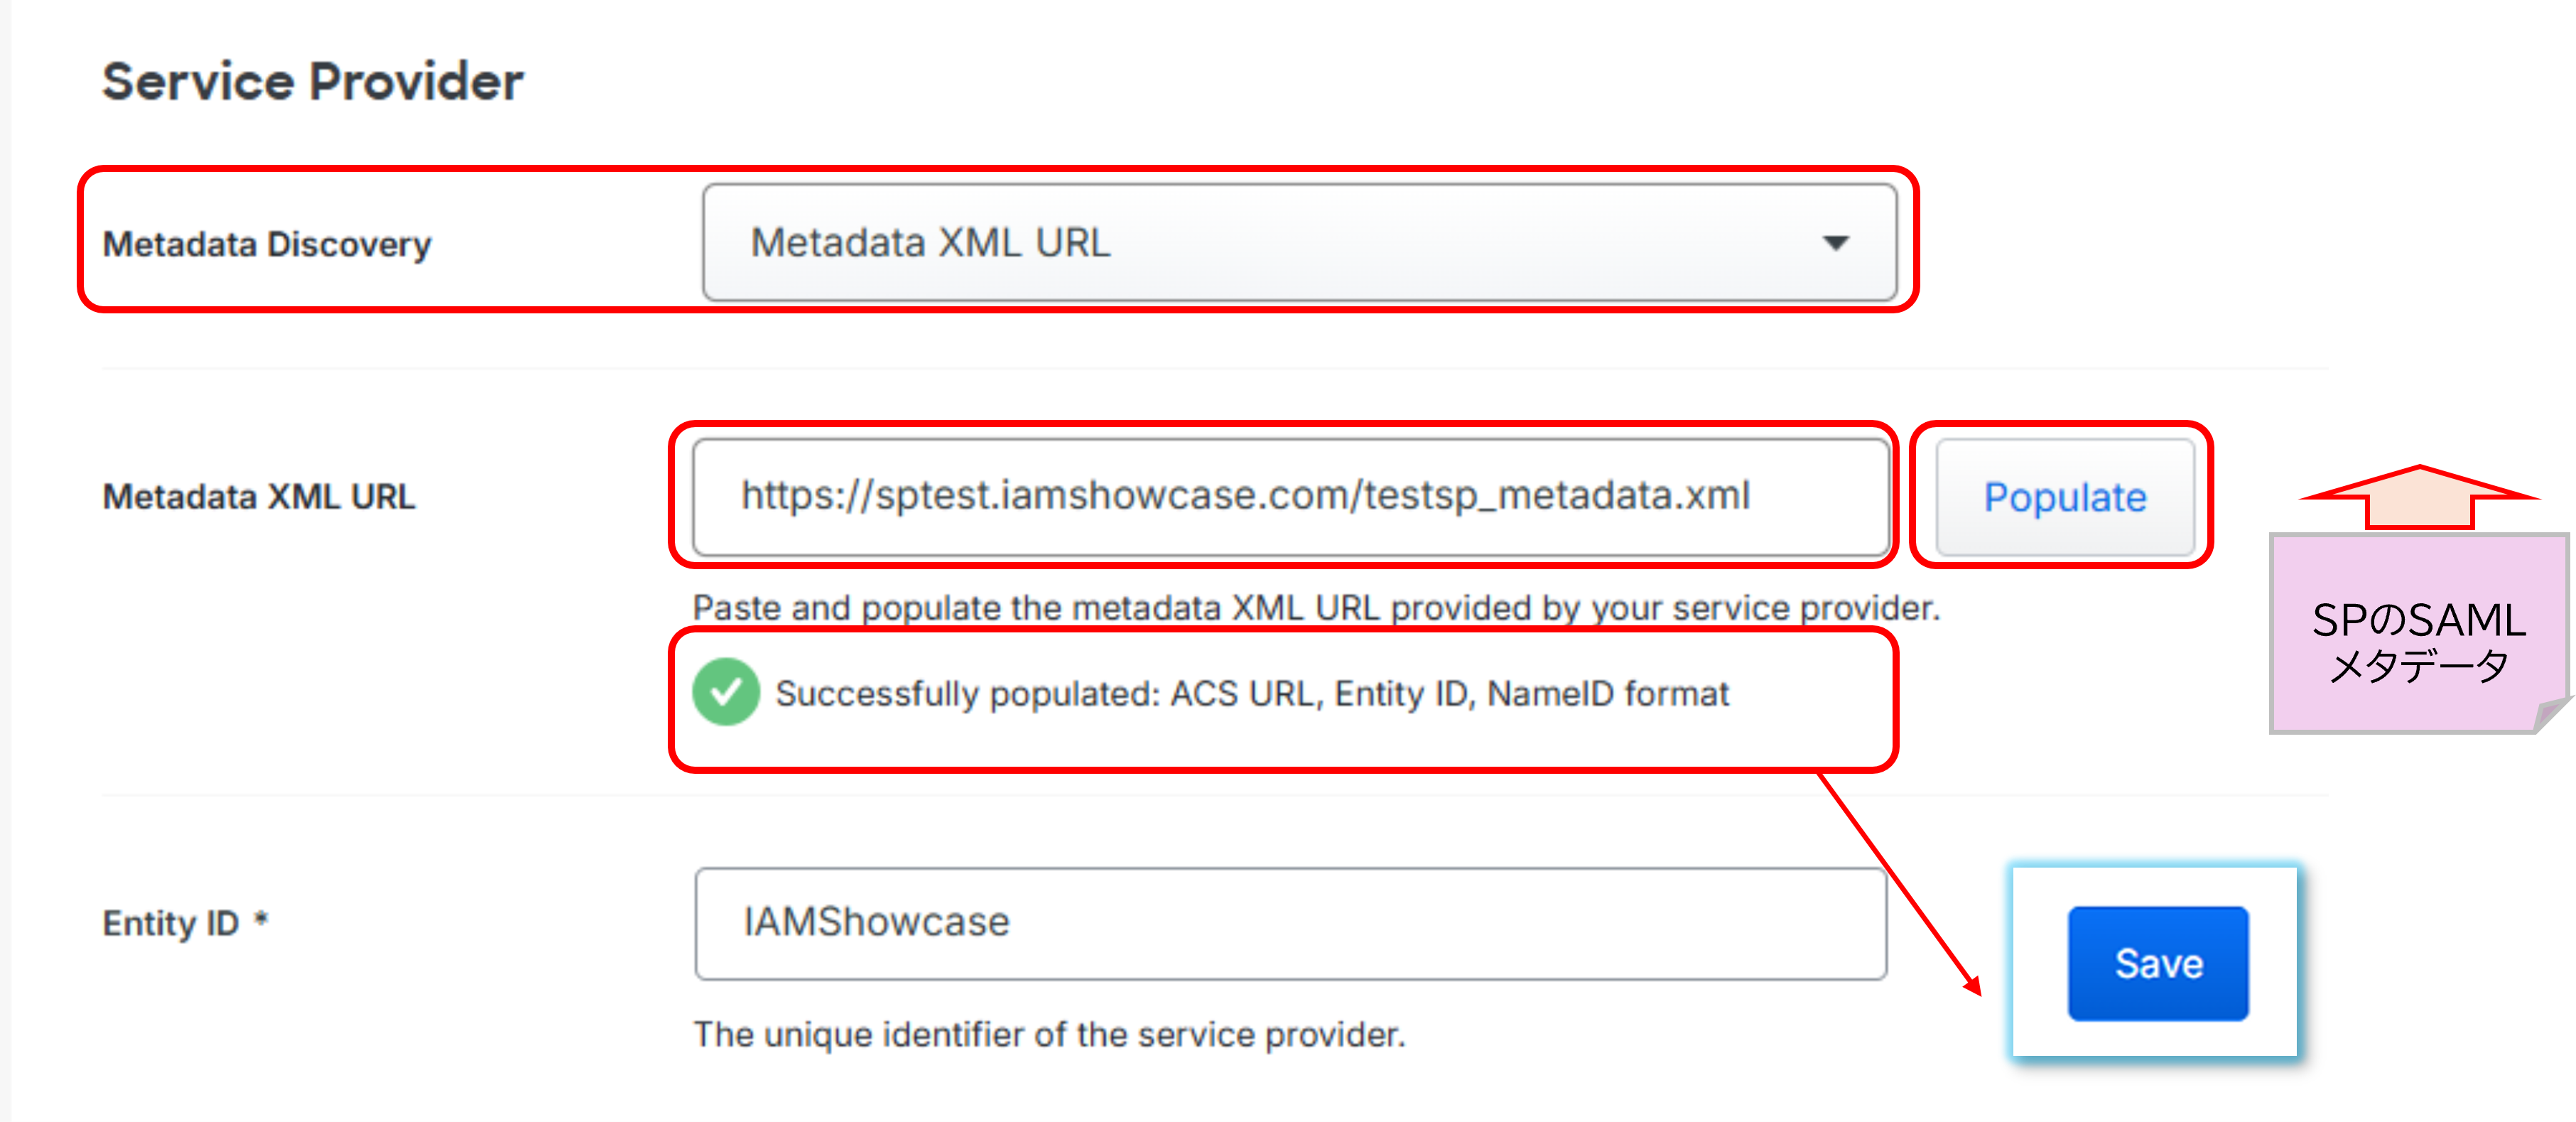
手順4:【Duo】SPメタデータをDuoに登録
(1) 「Service Provider」の「Metadata Discovery」で「Metadata XML URL」を選択します。
(2) 手順3でコピーした【SPのSAMLメタデータ】のURLを「Metadata XML URL」にペーストします。
(3) 「Populate」をクリックし、URLを反映させると、下記に「Successfully populated」 が表示されます。
(4) ページ下部の「Save」をクリックします。
手順5:DuoのSAMLメタデータをSPに登録
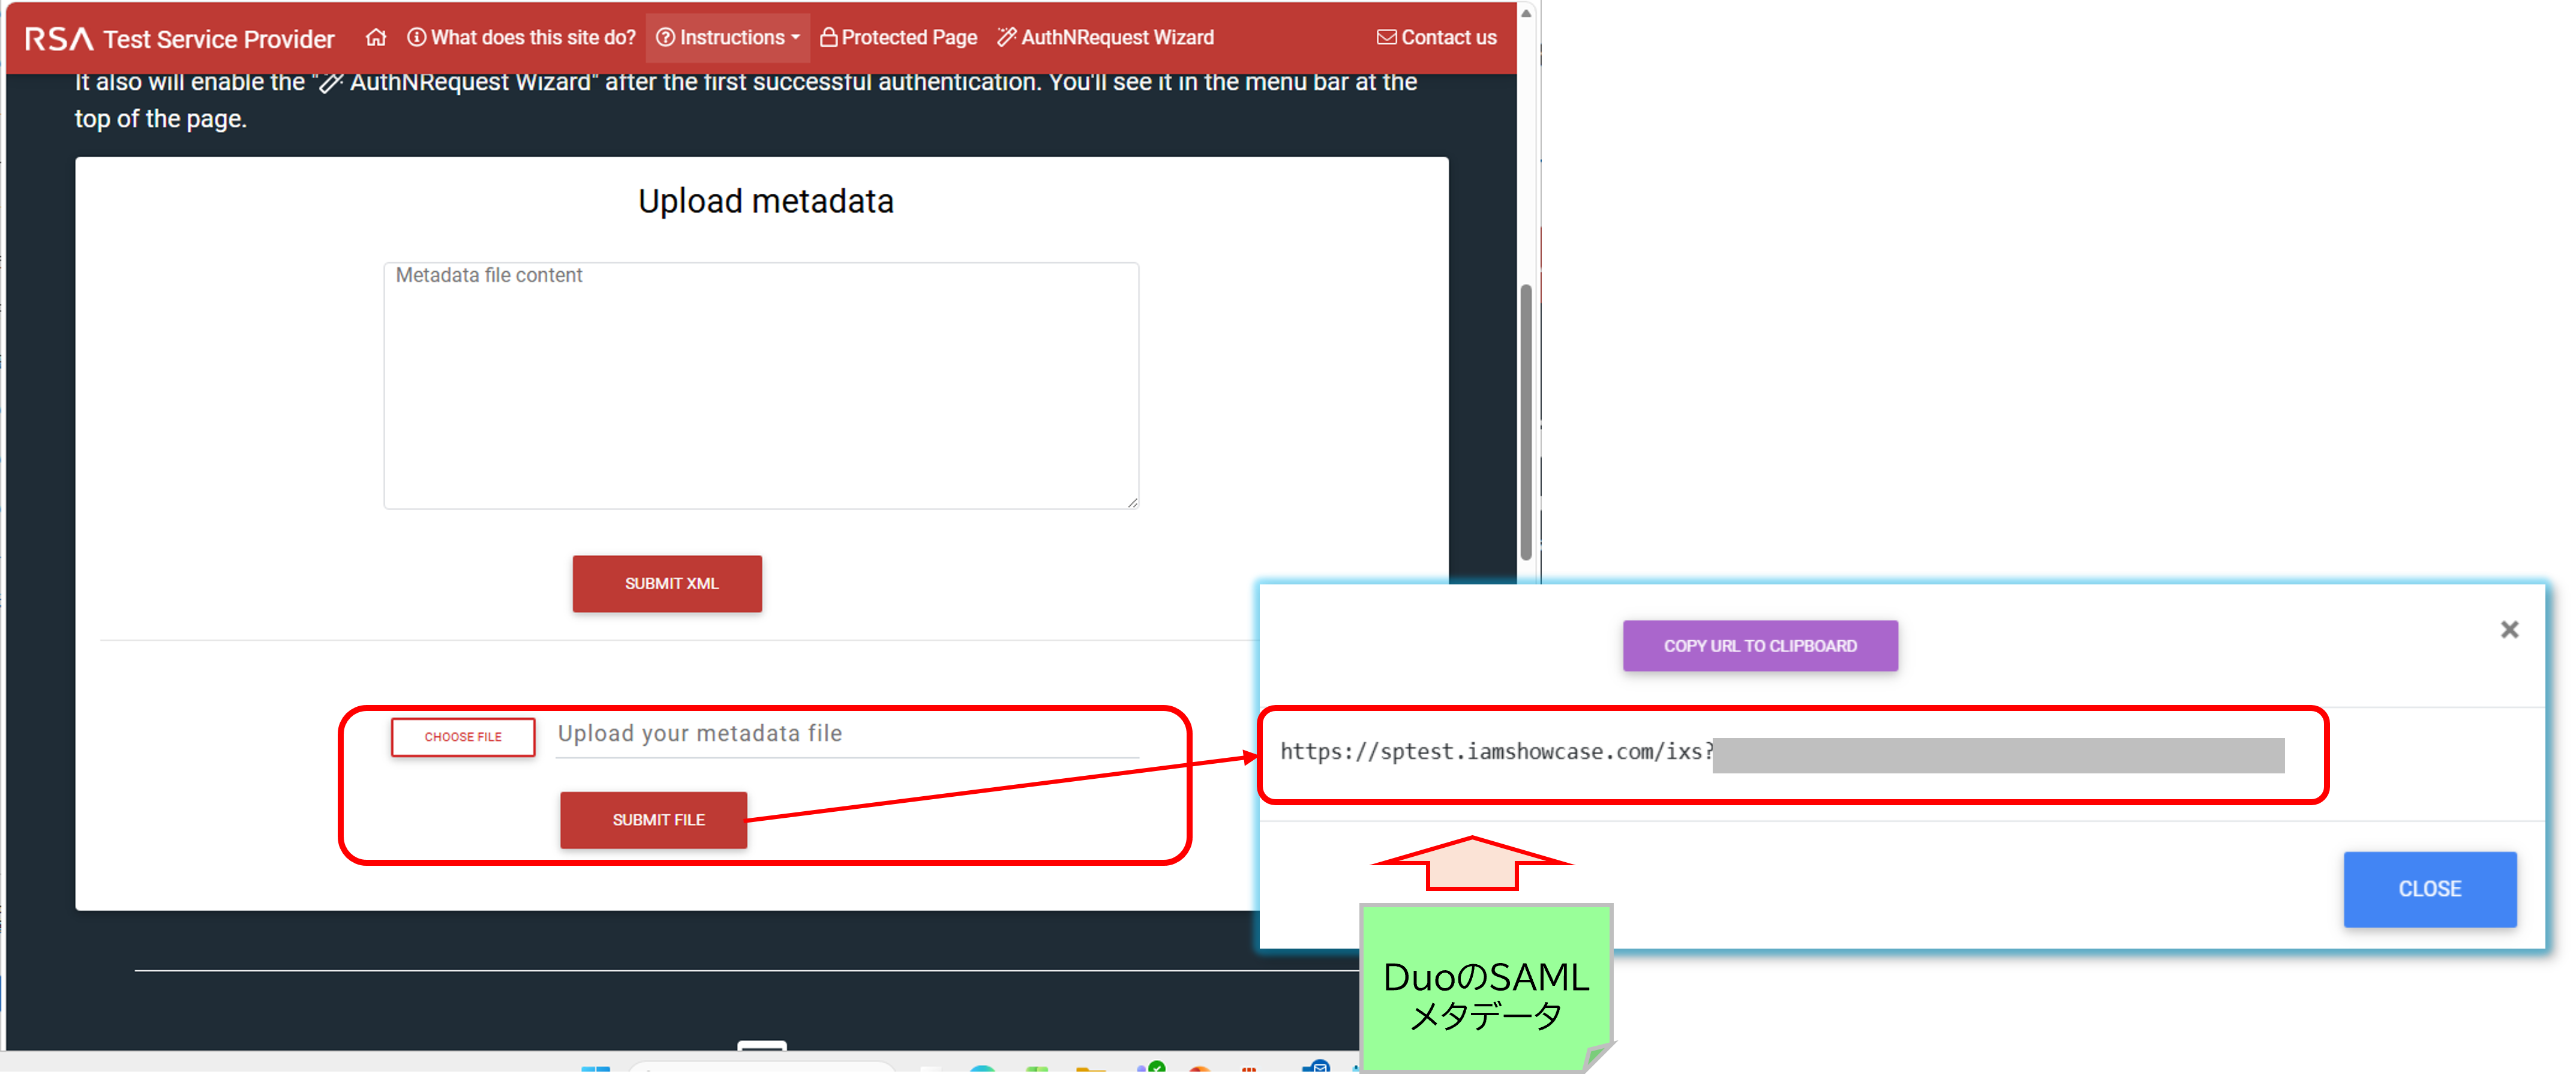
(1) テストサイトの「Upload metadata」→「CHOOSE FILE」をクリックし、手順2でダウンロードした
【DuoのSAMLメタデータ】を選択します。
選択後、「SUBMIT FILE」をクリックし、SPへ登録します。
(2) 【SPのSSO設定】のURLが表示されるので、コピーします。
手順6:SSO設定
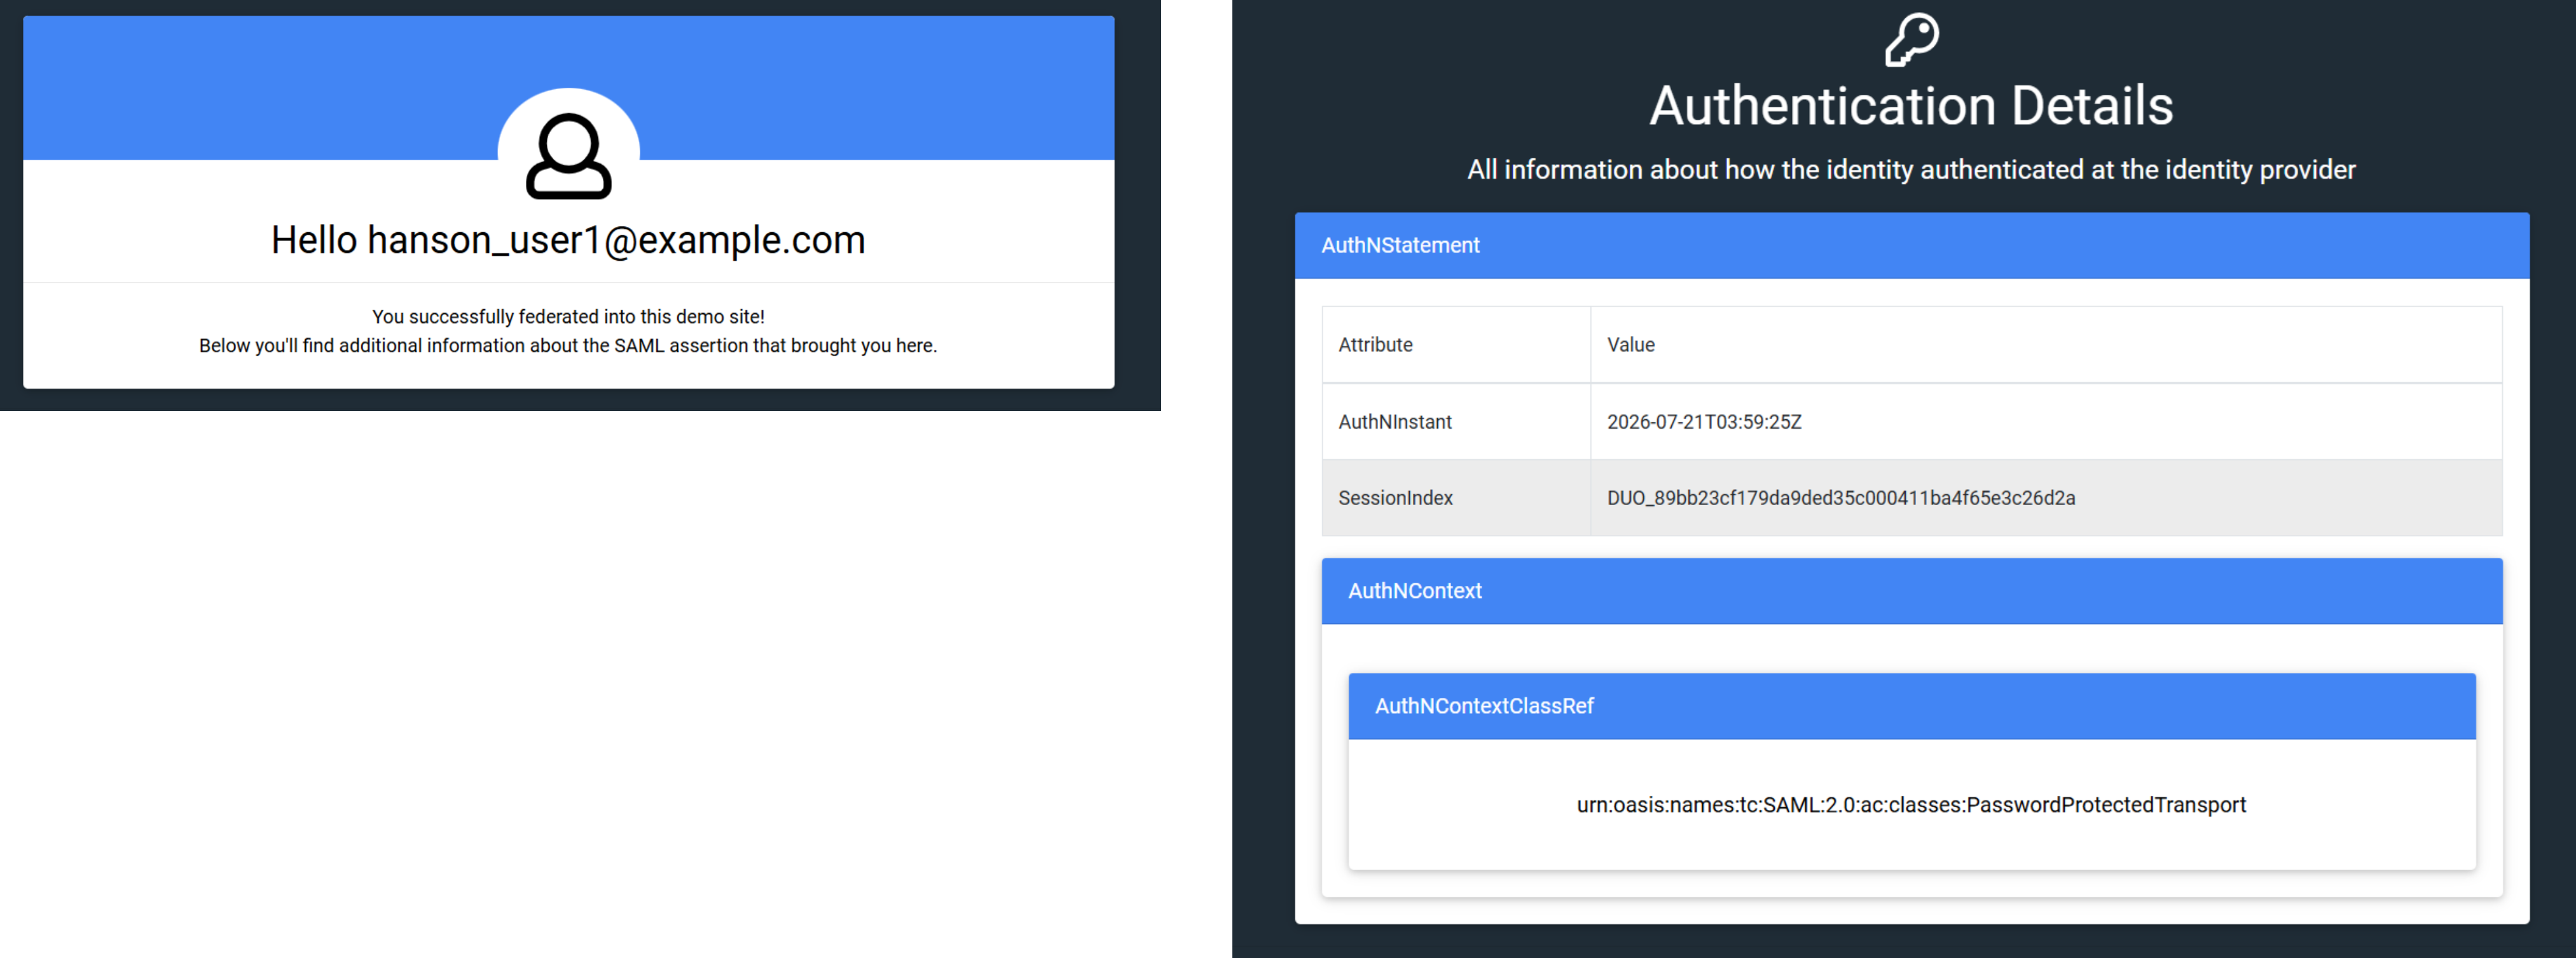
(1) ブラウザに【SPのSSO設定】のURLを入力します。
(2) SSOが開始されるので手順に沿って実行すると、最終的に下記のような画面で完了します。
手順7:【Duo】Duoでログ確認
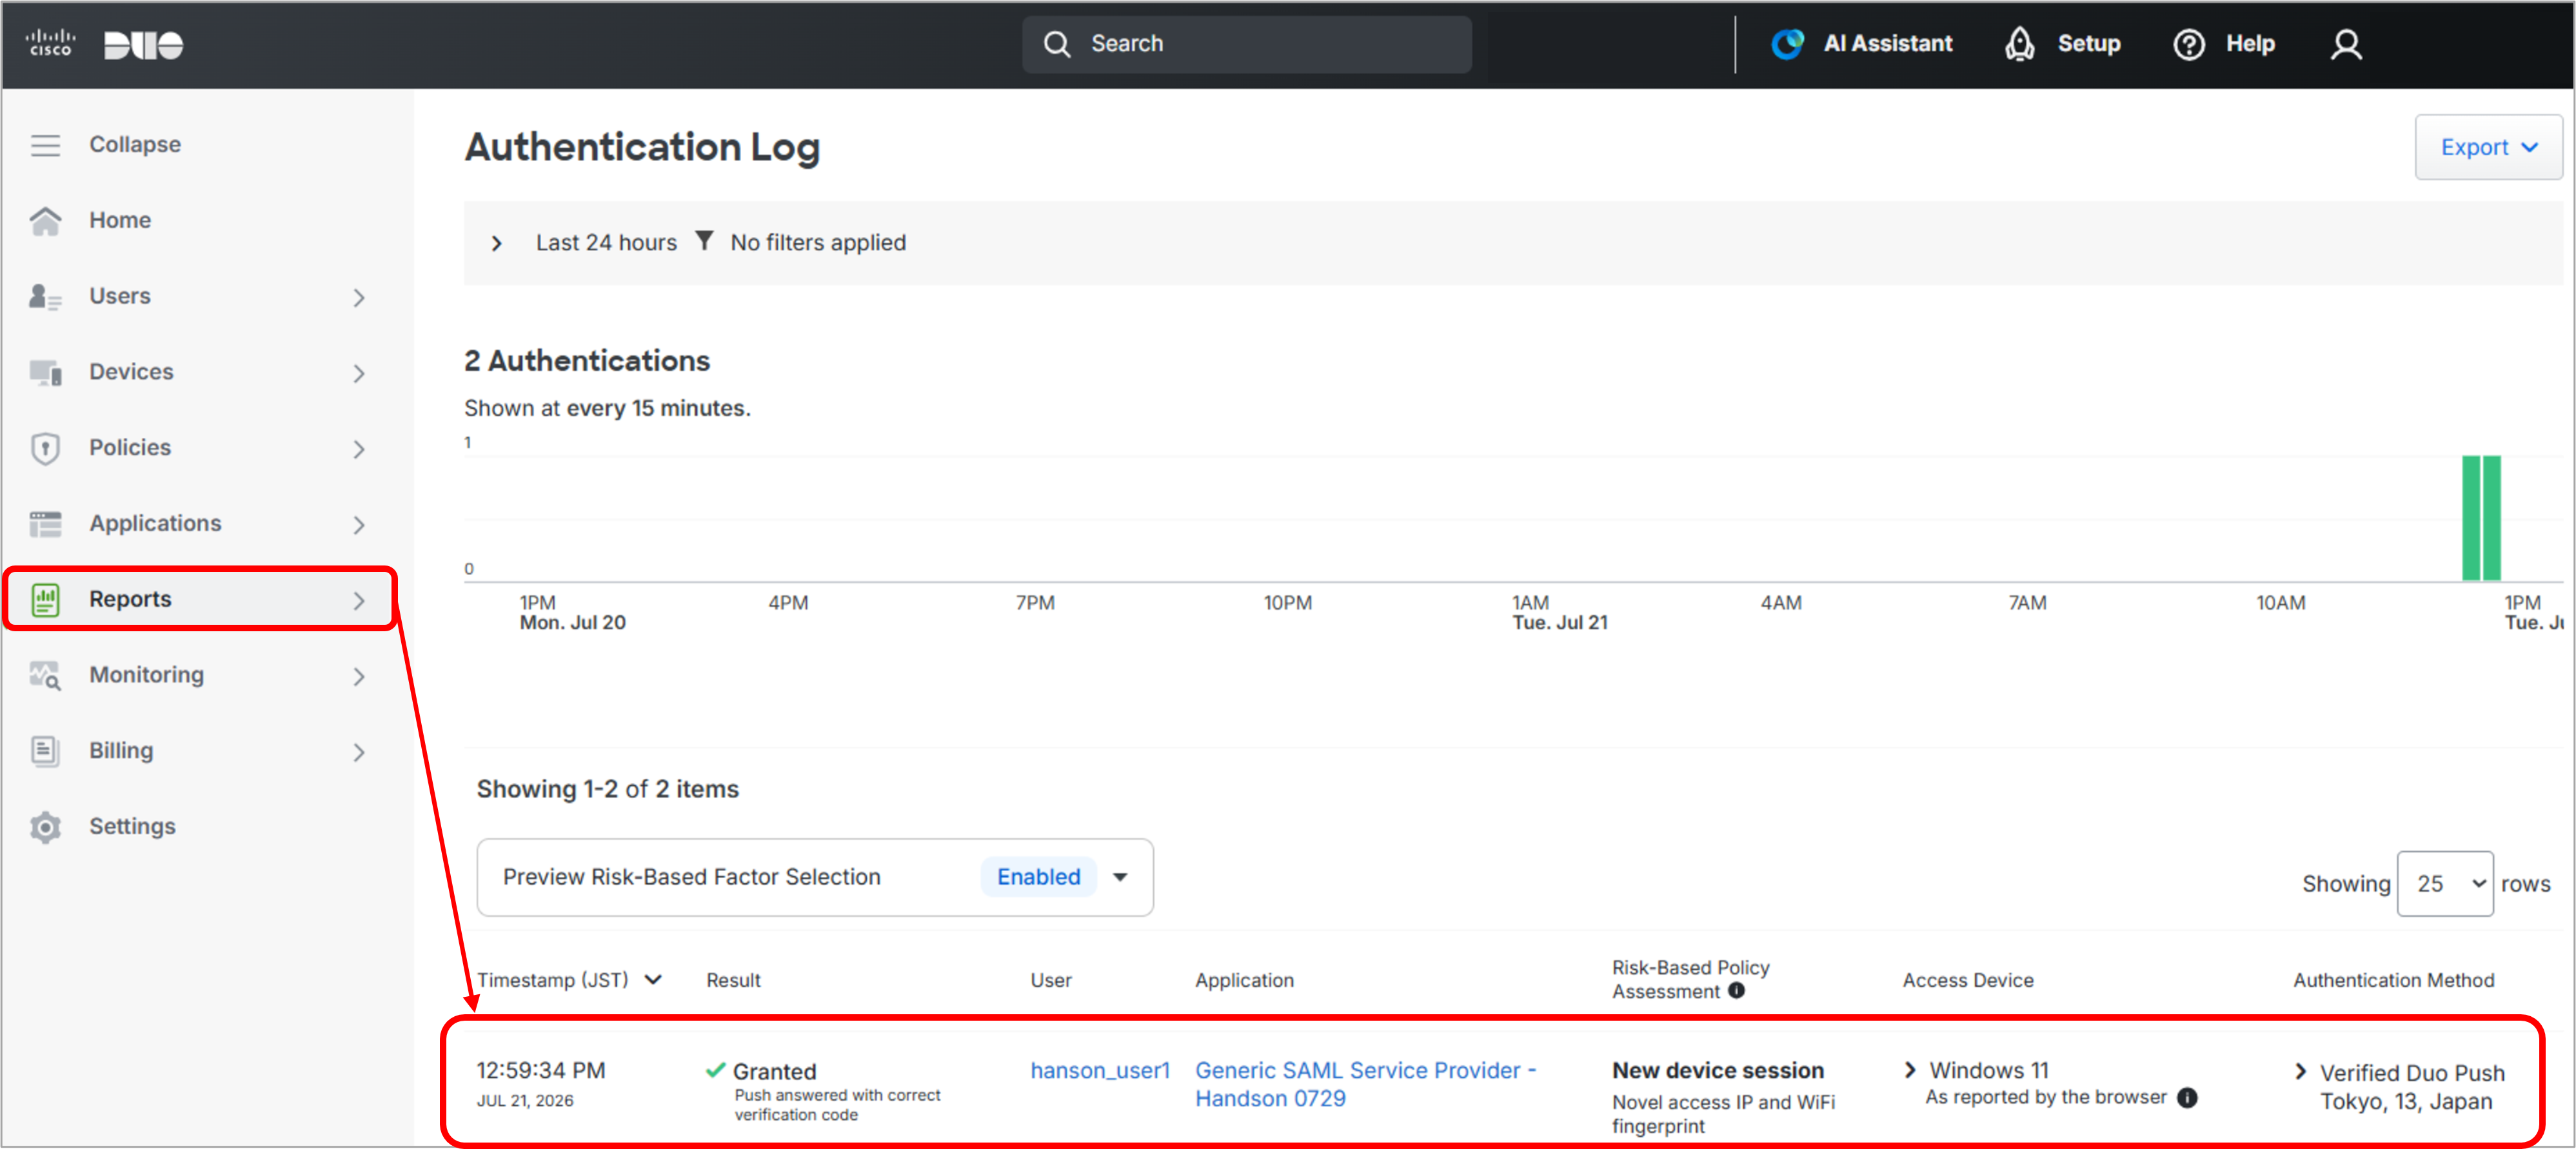
Duo管理画面の「Reports」→「Authentication Log」を確認すると、下記のようにログが表示されます。
まとめ
Duoは、SAML対応アプリケーションとの連携により、多要素認証(MFA)やシングルサインオン(SSO)を簡単に実現できます。また、ID管理と認証基盤を強化することで、企業の重要な情報資産や個人情報を保護し、セキュリティレベルの向上に貢献します。
ゼロトラスト時代の認証基盤として、Duoの導入を検討してみてはいかがでしょうか。


