
Cisco DuoでのSAML連携 【Part2】 Cisco Secure AccessとのSAML連携方法
サイバー攻撃対策の一環として、社内アプリケーションへのログイン時に多要素認証(MFA)を導入し、認証を強化する企業が増えています。本シリーズでは、多要素認証ソリューション「Cisco Duo」(以下、Duoと記載)と認証対象アプリケーションとのSAML連携について、管理者向けの設定手順を2つのコラムに分けてご紹介します。なお、Cisco Duoを利用してサービスへログインする際のユーザー向け設定方法や、多要素認証によるログイン手順については、こちらのコラムでご紹介しています。
【Part1】一般的なアプリケーションのSAML連携方法 →コラムを確認する
テストアプリケーションサイト(SP)と Duo(IdP)のSAML連携とSSO設定
【Part2】Cisco Secure AccessとのSAML連携方法
Cisco Secure Access(SP)と Duo(IdP)のSAML連携とSSO設定
SAML連携とは、認証を行う IdP(Identity Provider:Okta、Duo、Microsoft Entra ID など)と、サービスを提供する SP(Service Provider:SaaS や Web サービスなど)の間で、エンティティIDや証明書などの認証情報を相互に設定・登録する仕組みです。SAML連携を構成することで、ユーザーはシングルサインオン(SSO)を利用できるようになり、利便性が向上します。また、複数のIDやパスワードを個別に管理する必要がなくなるため、パスワードの使い回しやメモ書きによる情報漏えいリスクを低減し、セキュリティ向上にもつながります。
【2】Cisco Secure AccessとのSAML連携方法
Part2では、Cisco Secure Access(以下、CSAと記載)とDuoのSAML連携手順をご紹介します。
CSAでは、Duoを認証基盤として利用するため、SAML連携に加えてSCIM連携によるユーザー同期の設定も必要となります。
設定は以下の2つのステップで進めます。
[1] CSAユーザーをDuoへSCIM連携
➡ CSAのユーザーアカウント情報(作成・変更・削除)をDuoへ自動同期します。
[2] DuoとCSAをSAML連携
➡ ユーザー属性や認証情報を連携し、CSAの認証にDuoを利用できるようにします。
[1] CSAユーザーをDuoへSCIM連携
まずは、CSAのユーザーアカウント情報(作成・変更・削除)をDuoへ自動的に同期するためのSCIM連携の設定手順をご紹介します。
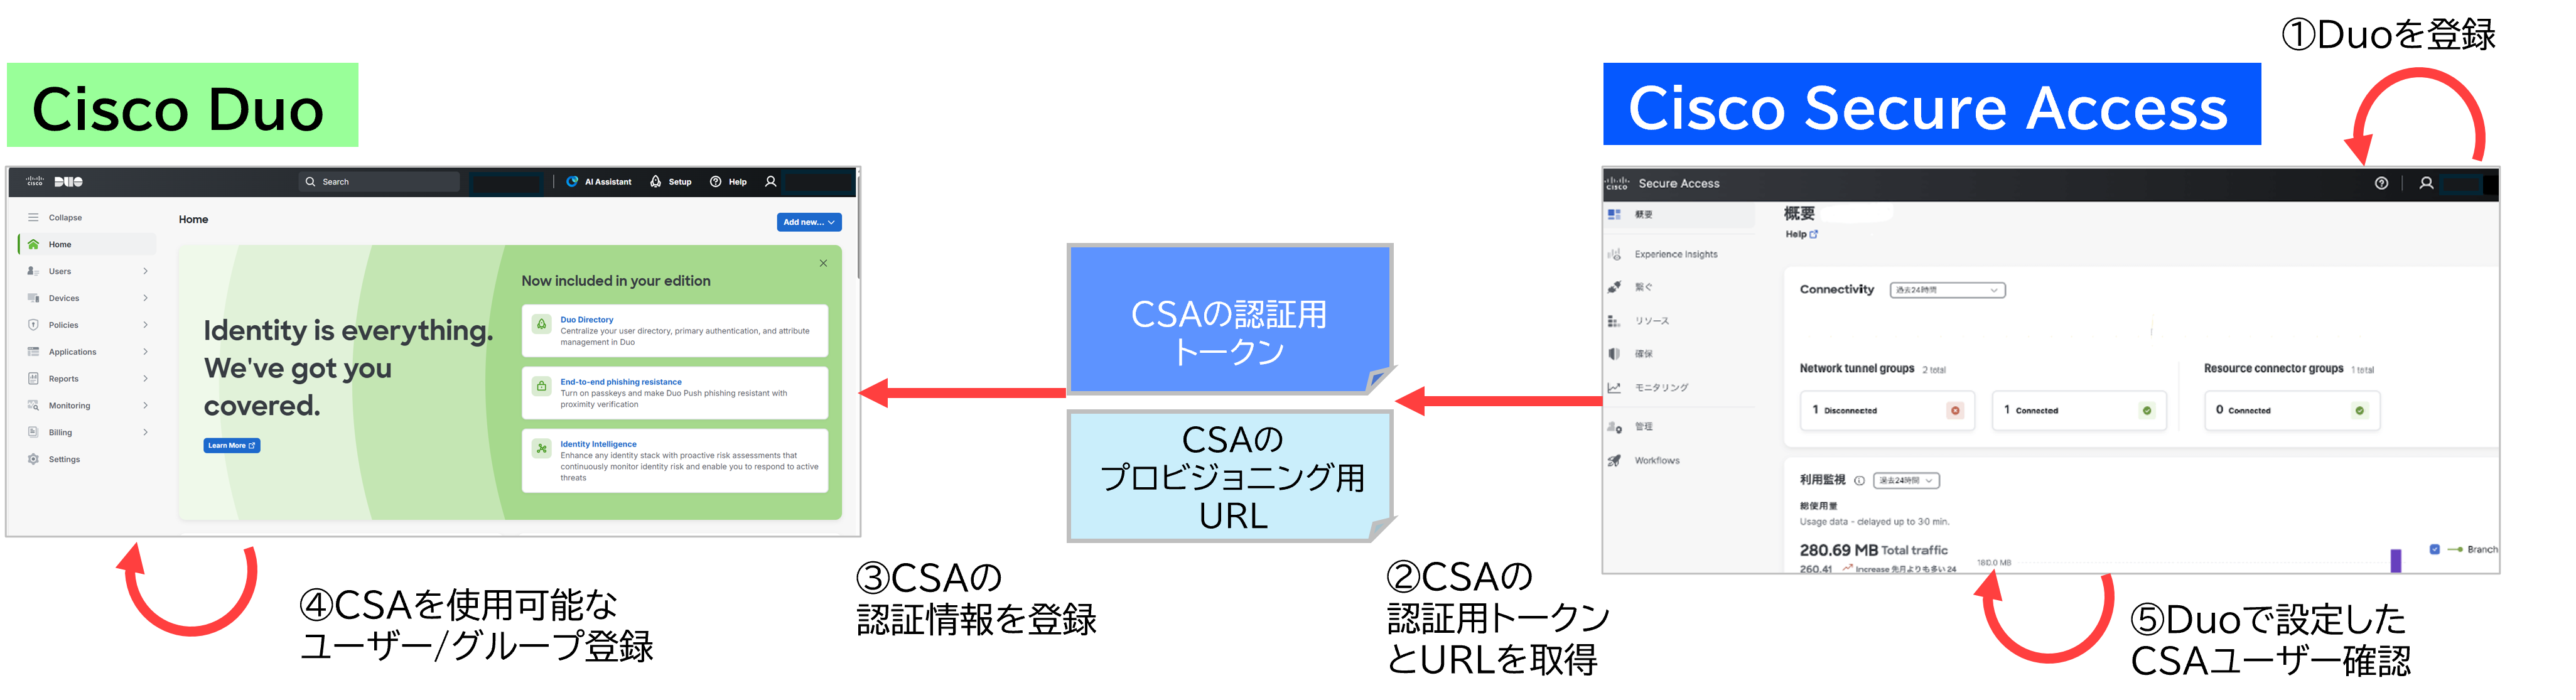
手順①:【CSA】CSAのIdPとしてDuoを登録
(1)CSAの管理画面へログインします。
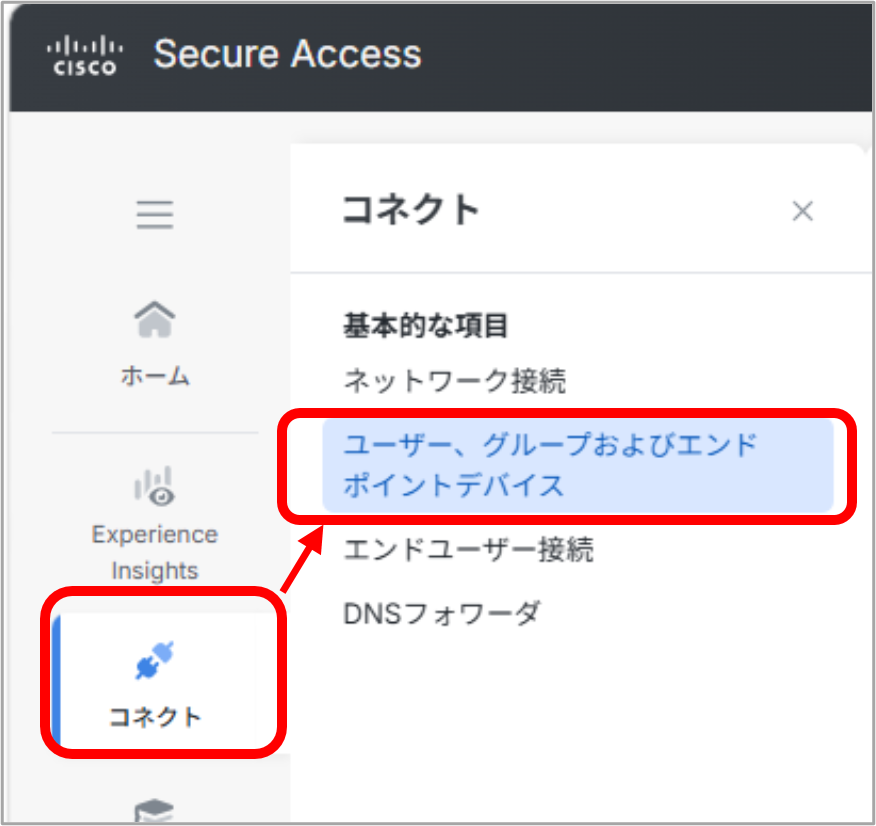
(2)「コネクト」→「ユーザー、グループおよびエンドポイントデバイス」をクリックします。
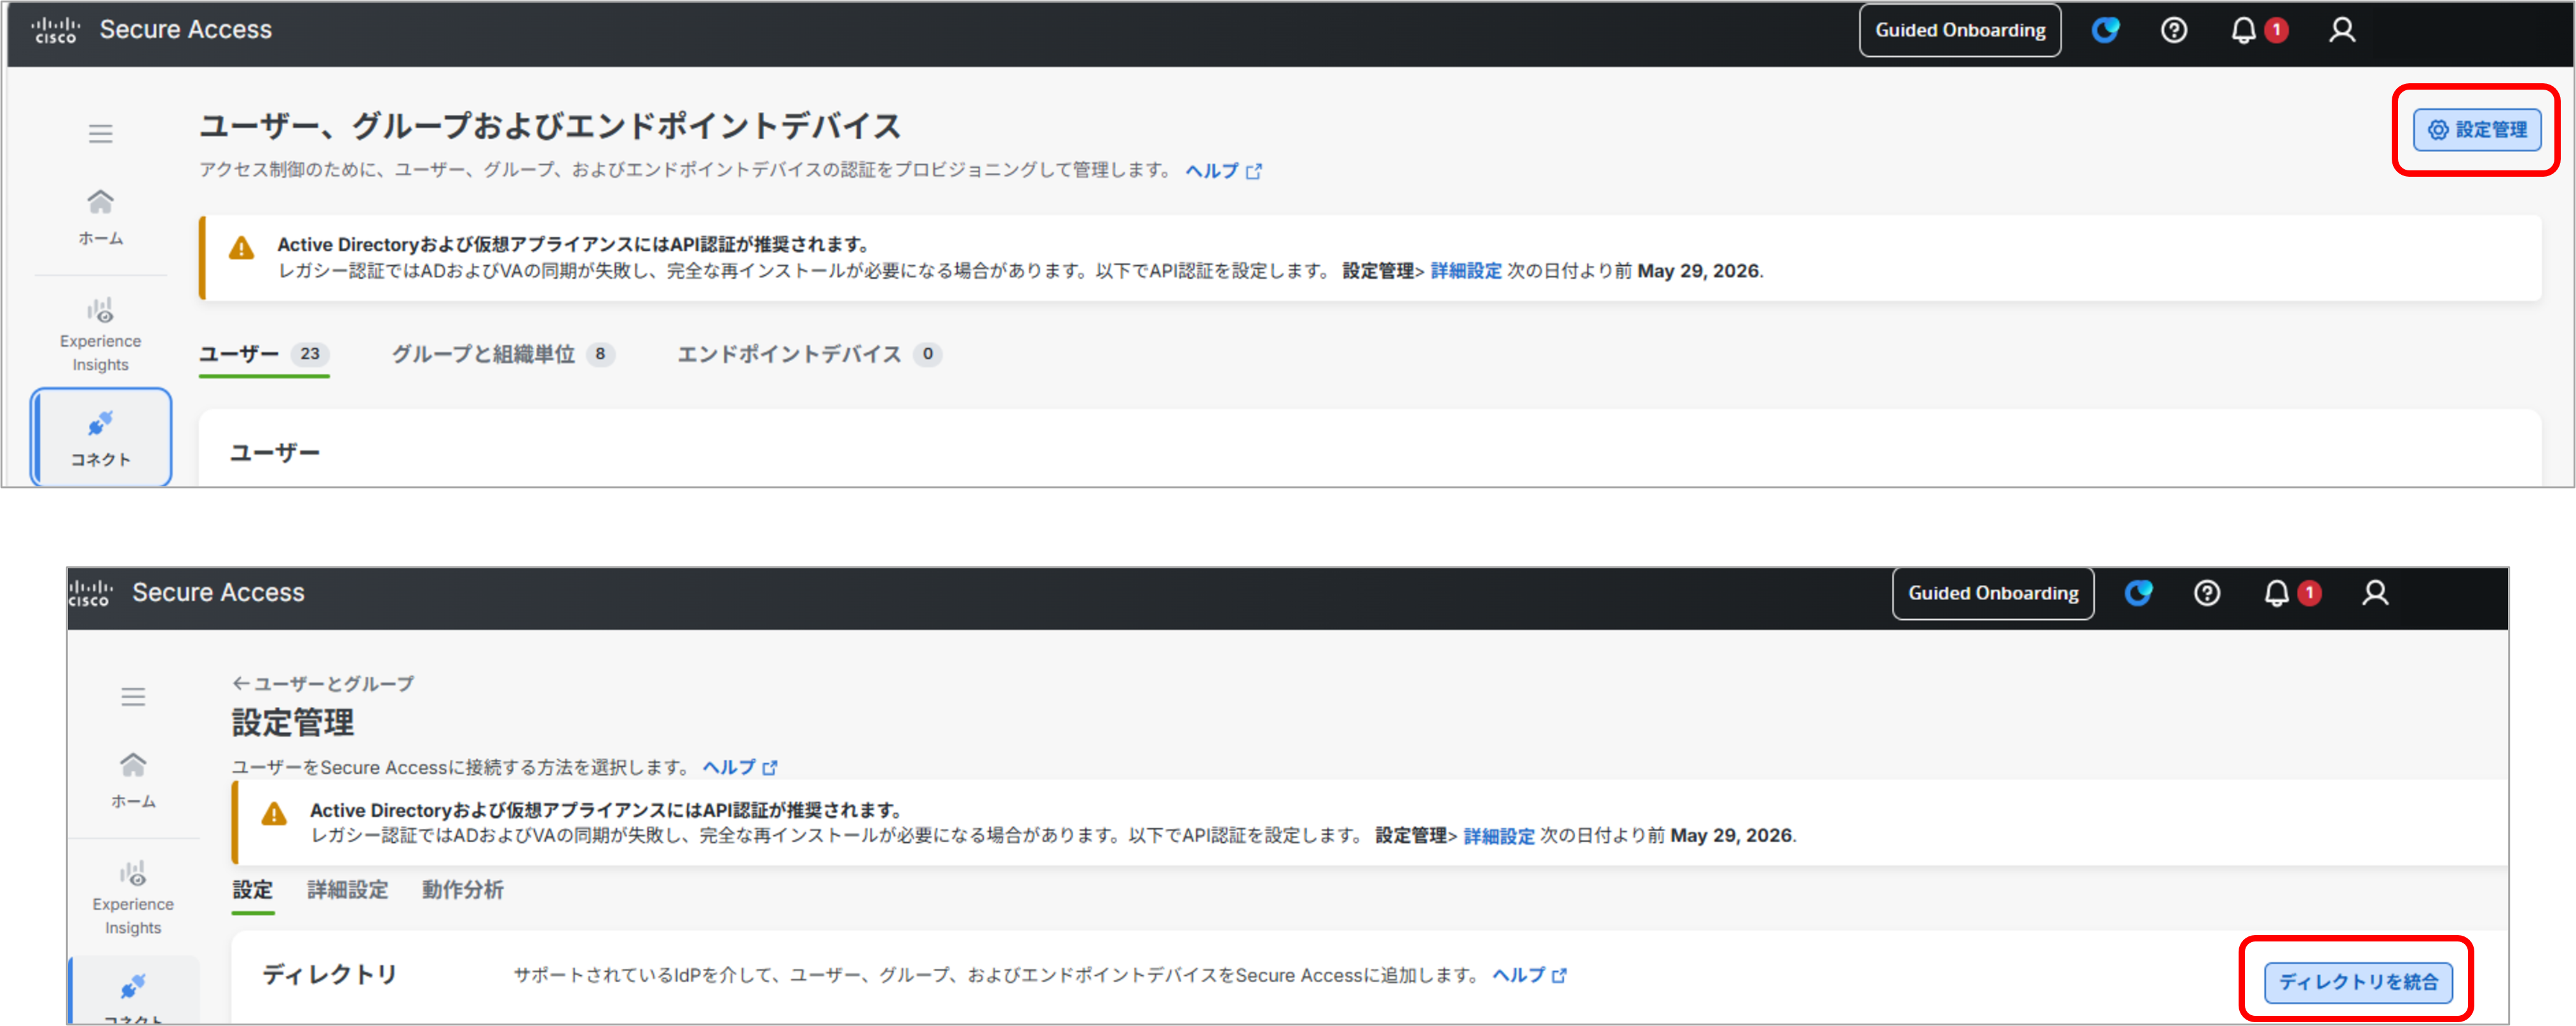
(3)右上の「設定管理」をクリック後、「ディレクトリを統合」をクリックします。
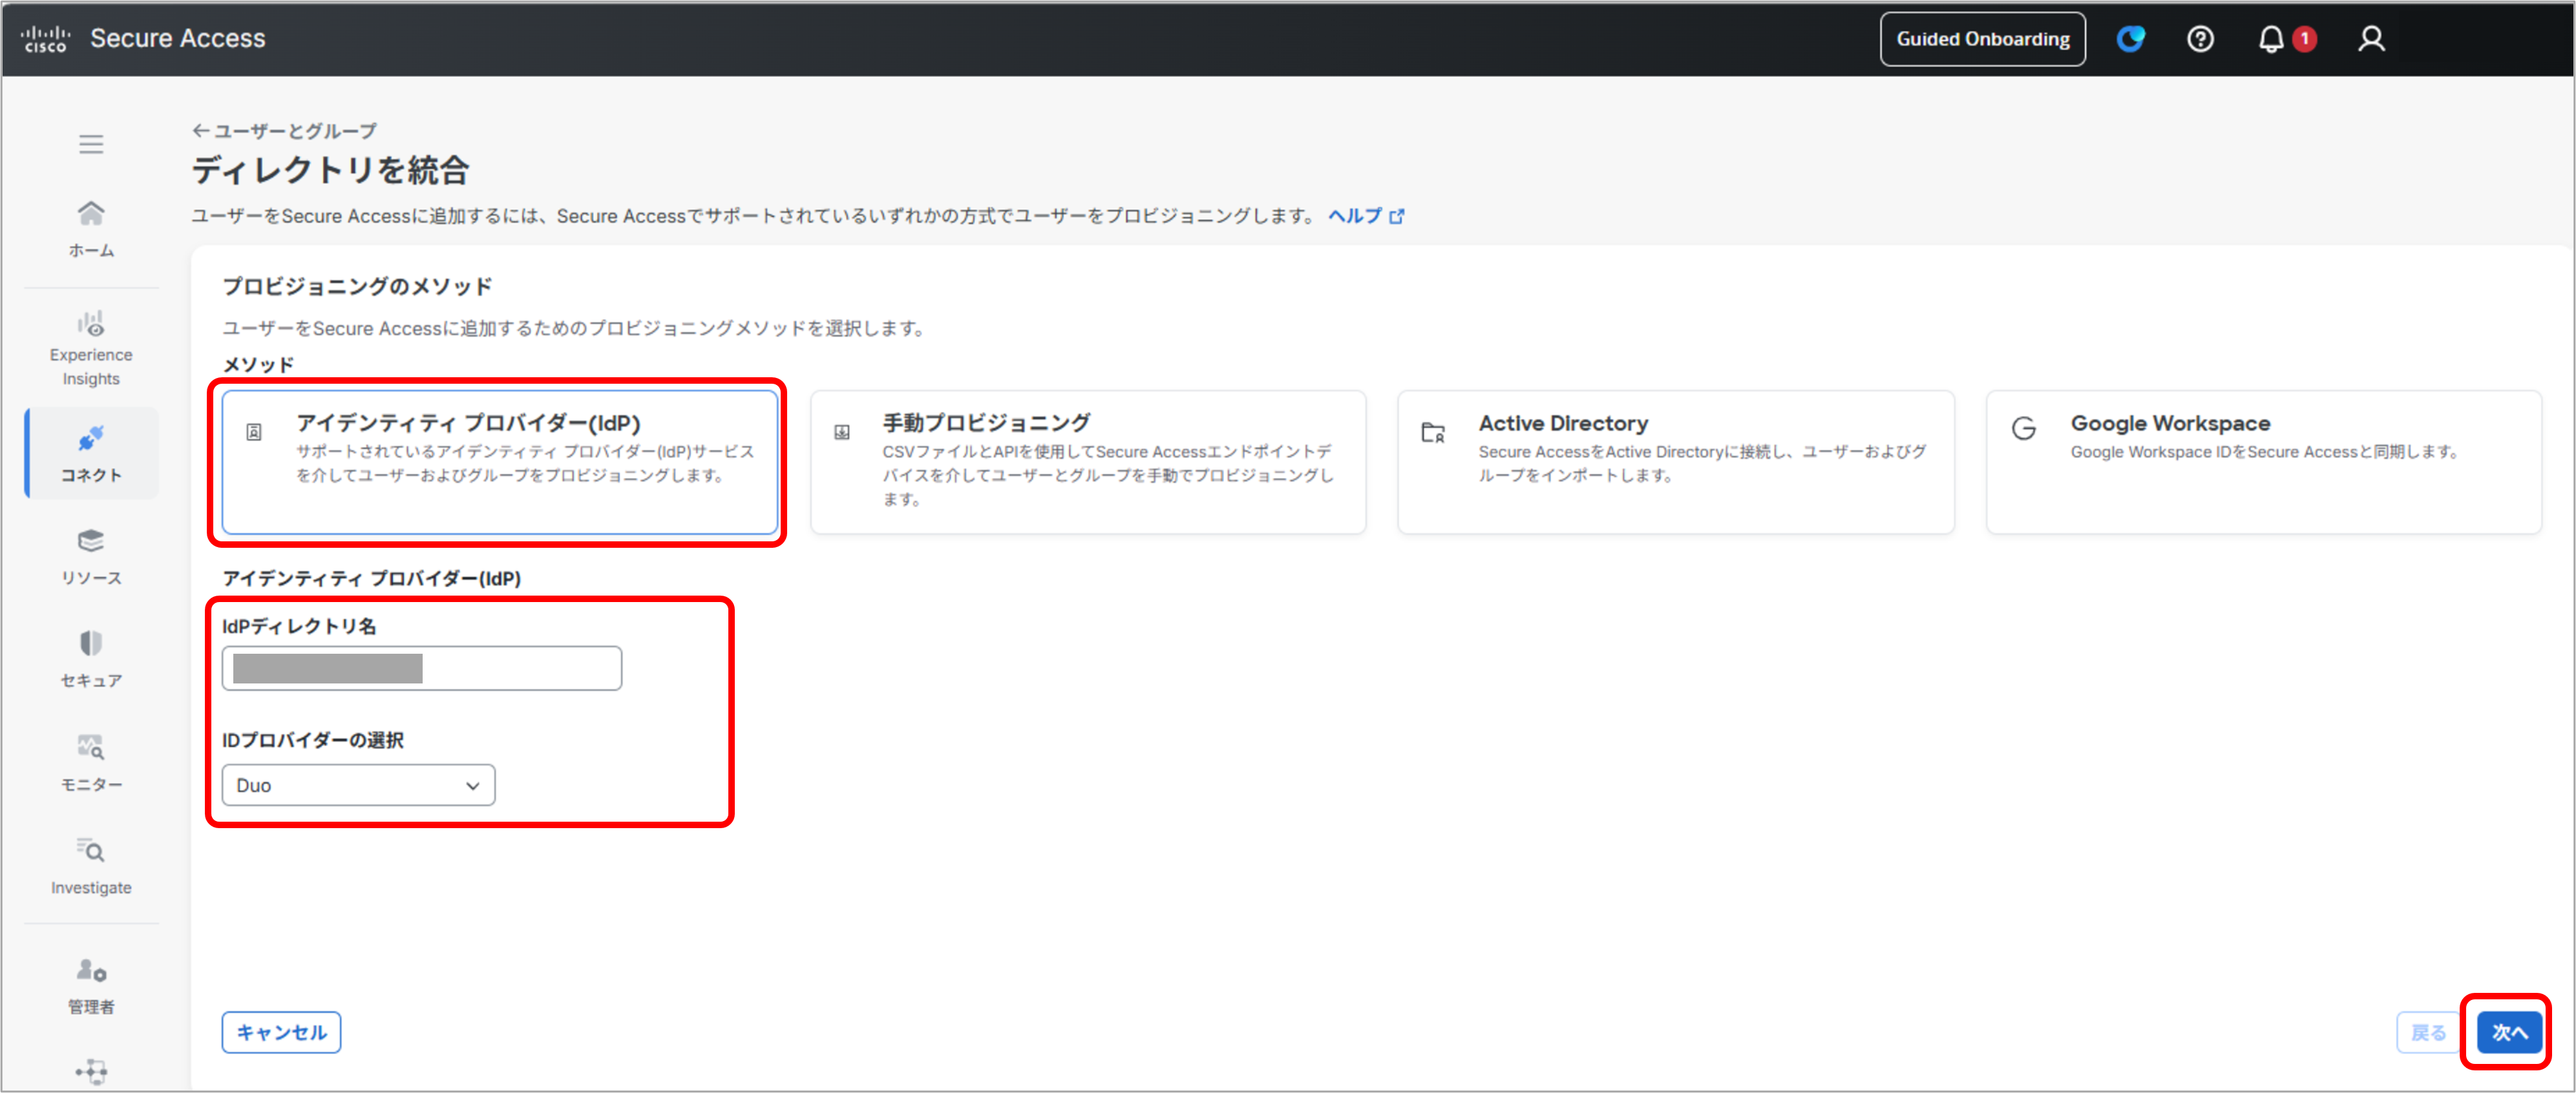
(4)「ディレクトリを統合」→「プロビジョニングのメソッド」→「メソッド」の「アイデンティティ プロバイダー
(IdP)」を選択します。
(5)「IdPディレクトリ名」は任意の値を入力し、「IDプロバイダーの選択」は「Duo」を選択します。
その後、右下の「次へ」をクリックします。
※IdPディレクトリ名は、後の手順で使用します。
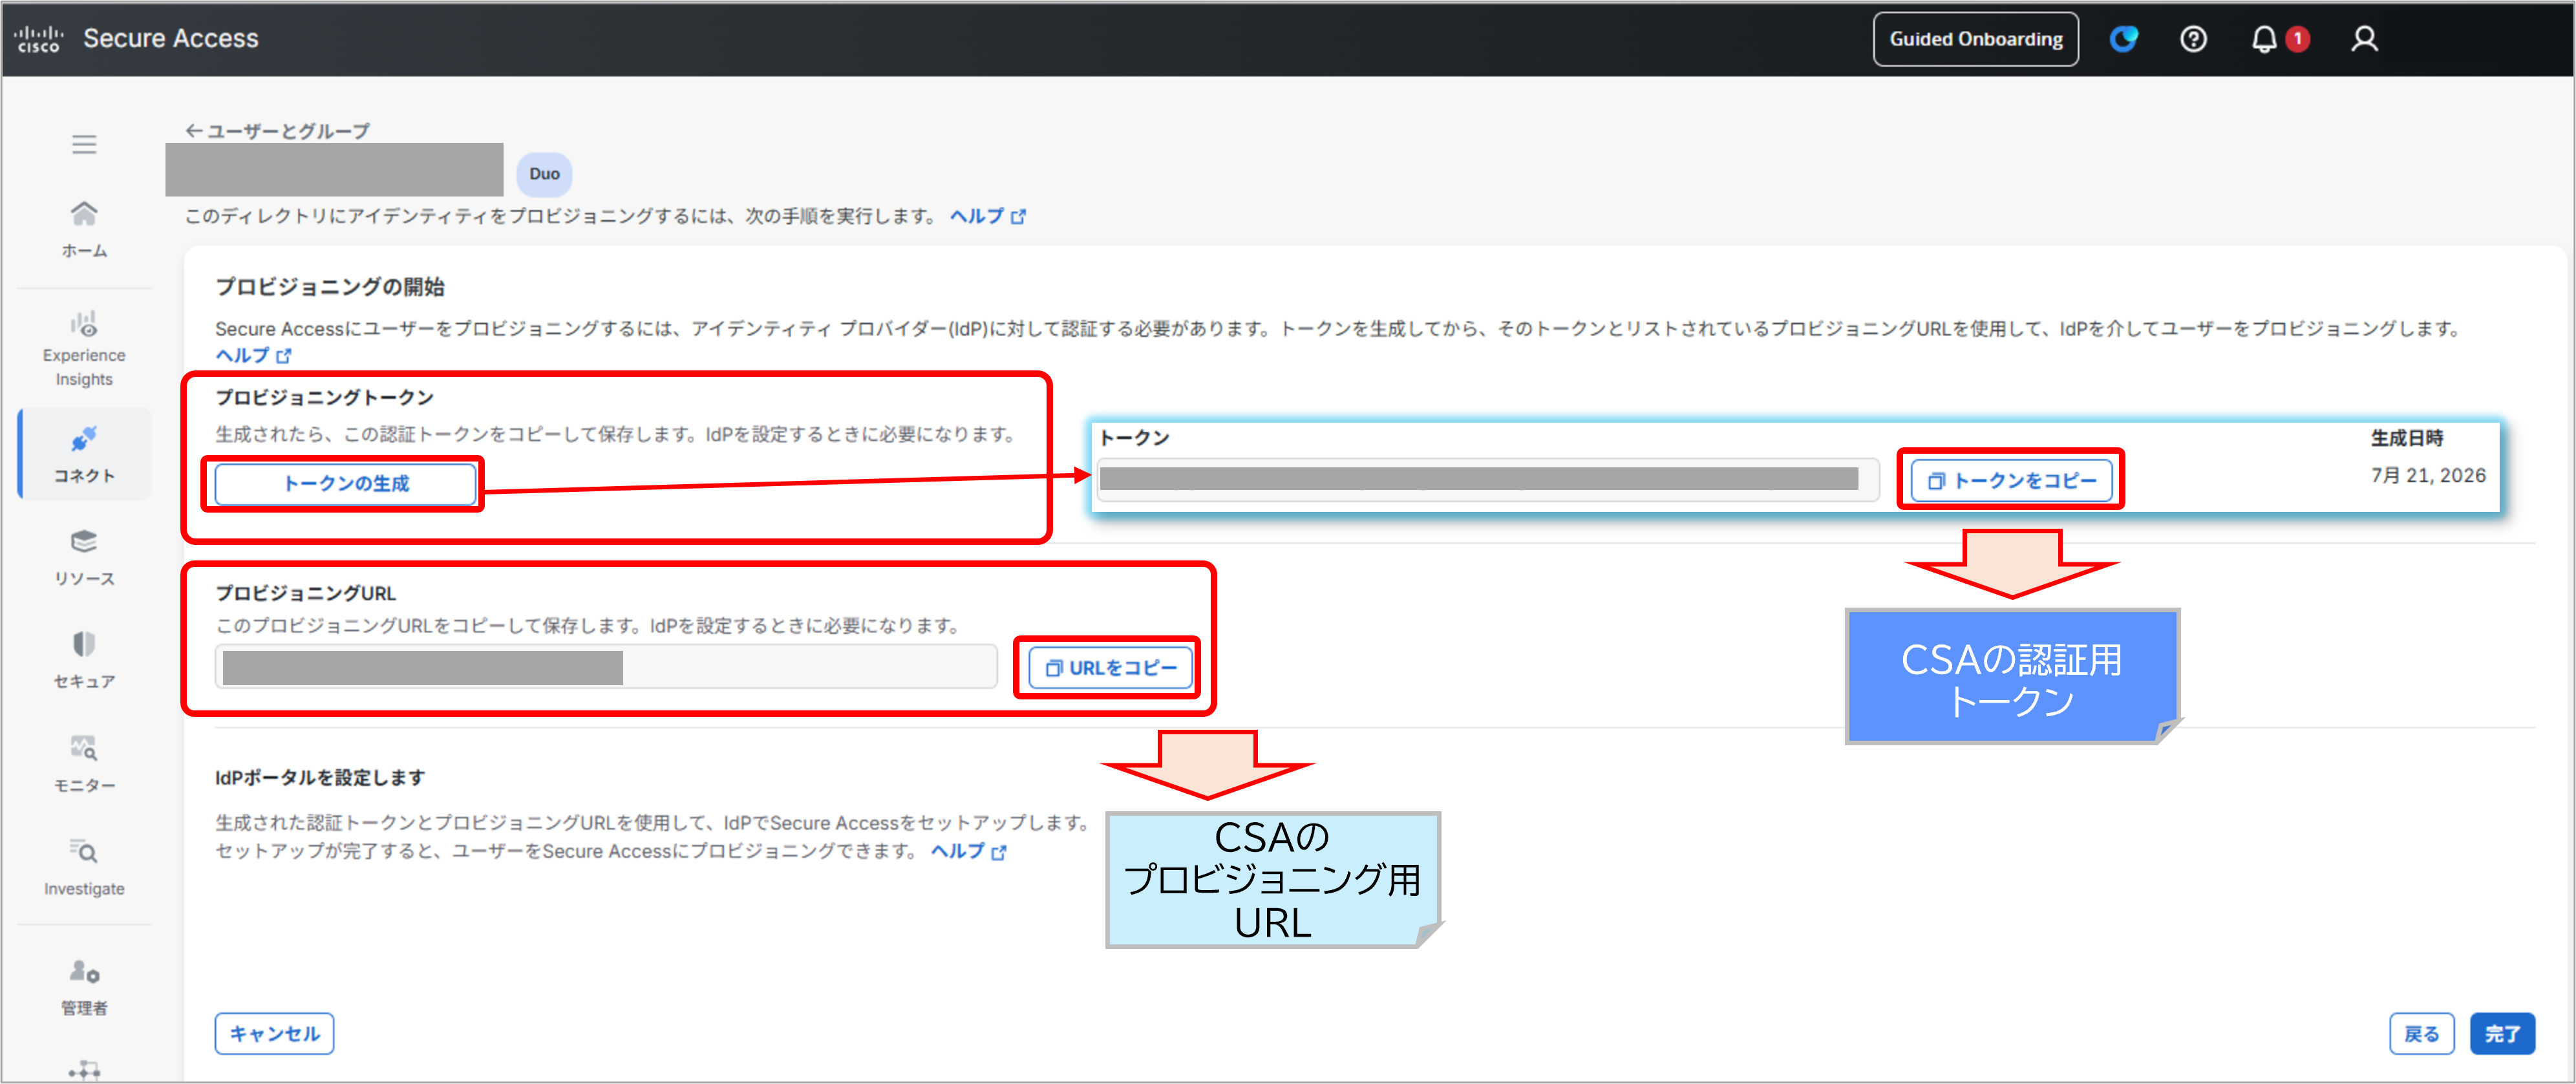
手順②:【CSA】CSAの認証用のトークン、URLを取得
(1)「プロビジョニングの開始」→「プロビジョニングトークン」の「トークンの生成」をクリックすると、トークンが
表示されます。 「トークンのコピー」をクリックし、【CSAの認証用トークン】をメモにペーストします。
(2)「プロビジョニングの開始」→「プロビジョニングURL」の「URLをコピー」をクリックし、【CSAのプロビジョニン
グ用URL】をメモにペーストします。
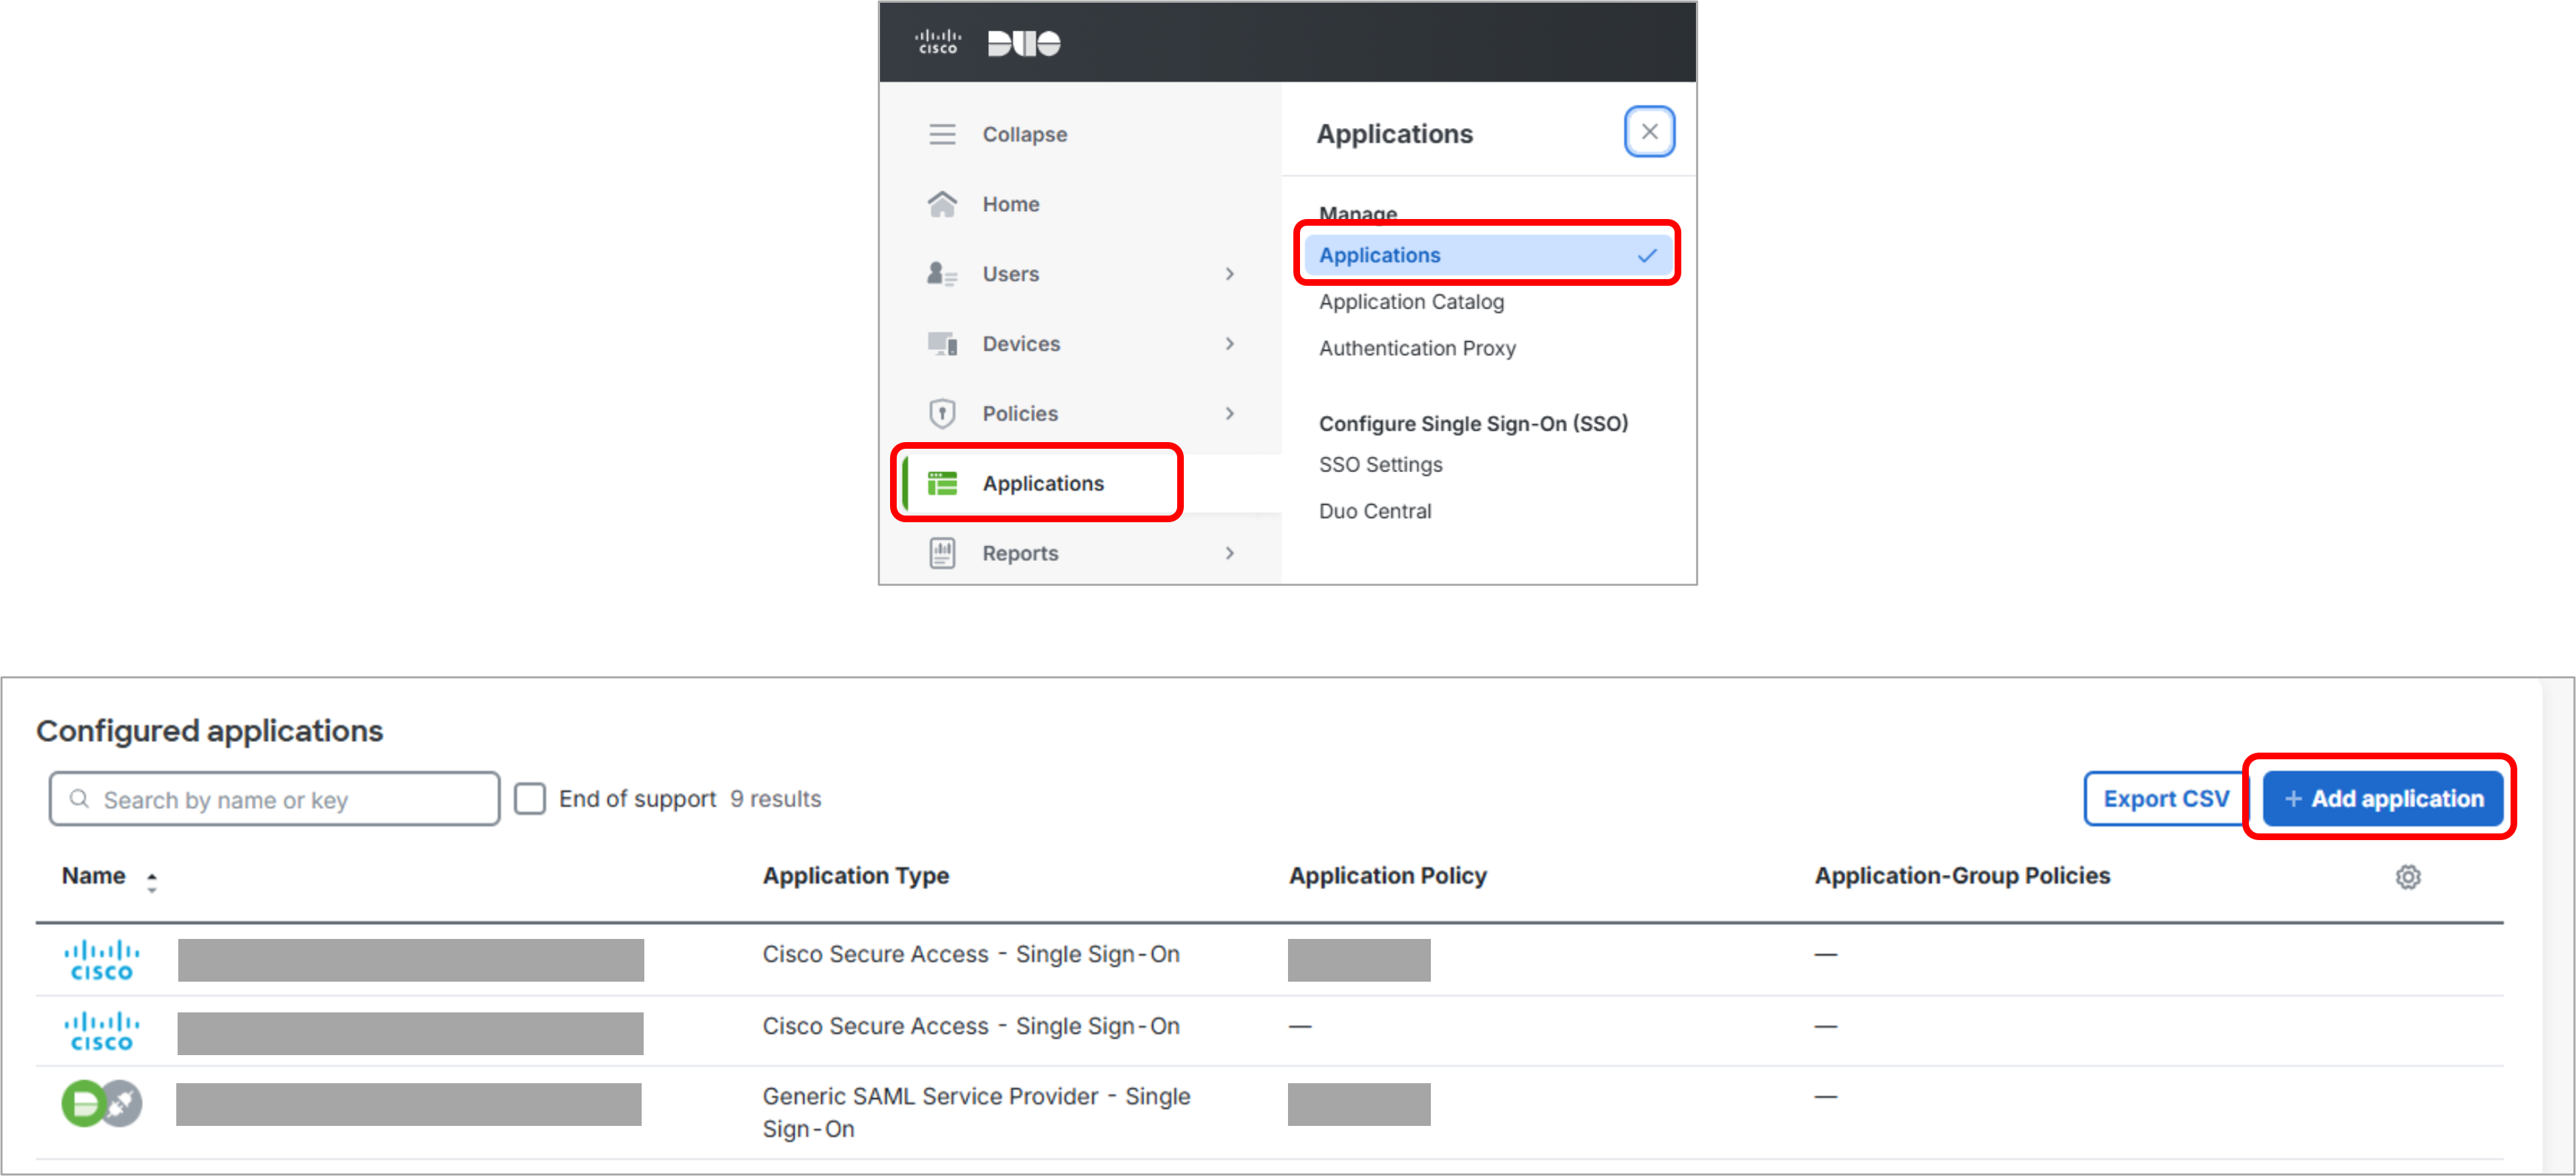
手順③:【Duo】CSAの認証情報を登録
(1)「Applications」→「Applications」を開き、右上の「Add application」をクリックします。
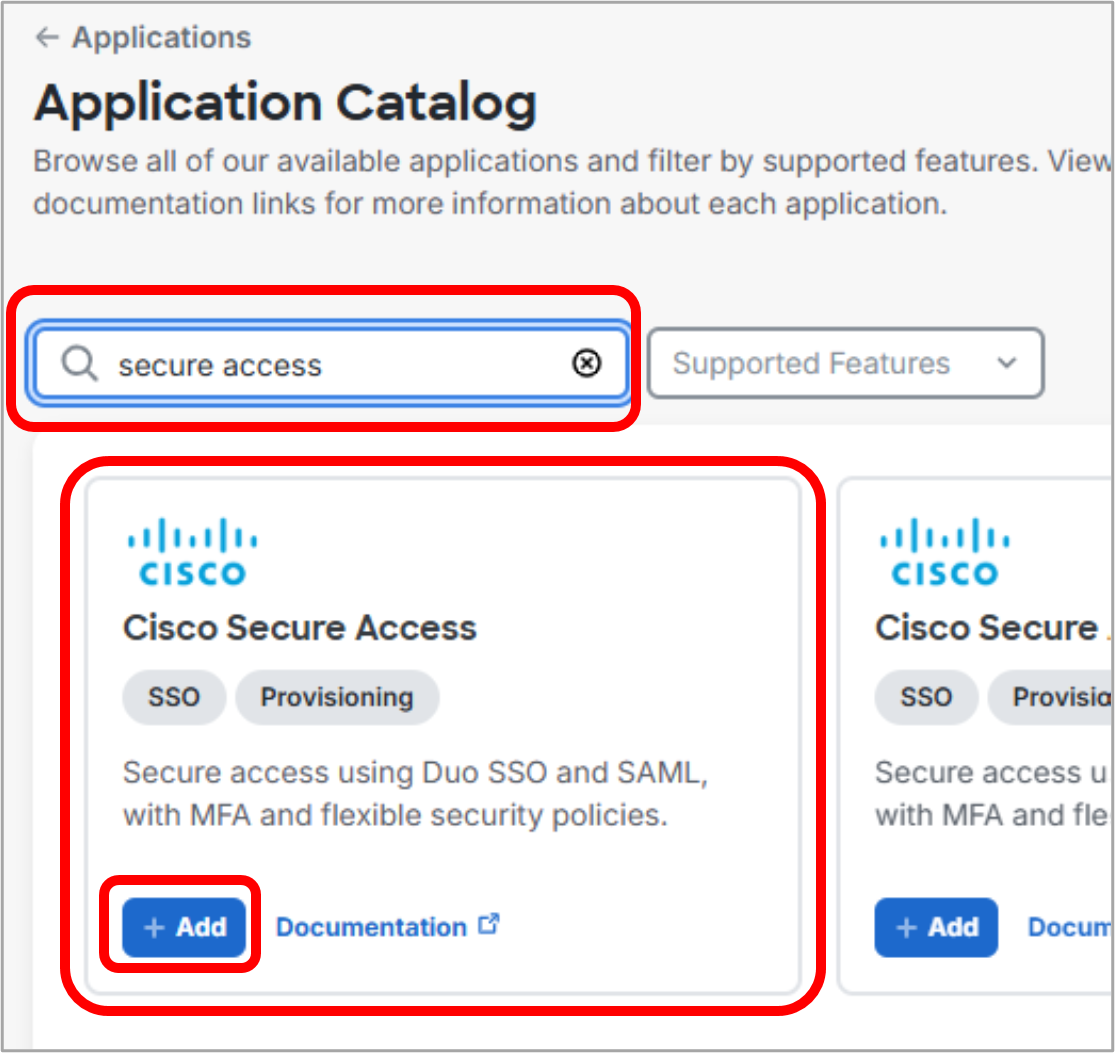
(2)検索バーに「secure access」と入力し、検索します。
(3)「Cisco Secure Access」の「Add」をクリックします。
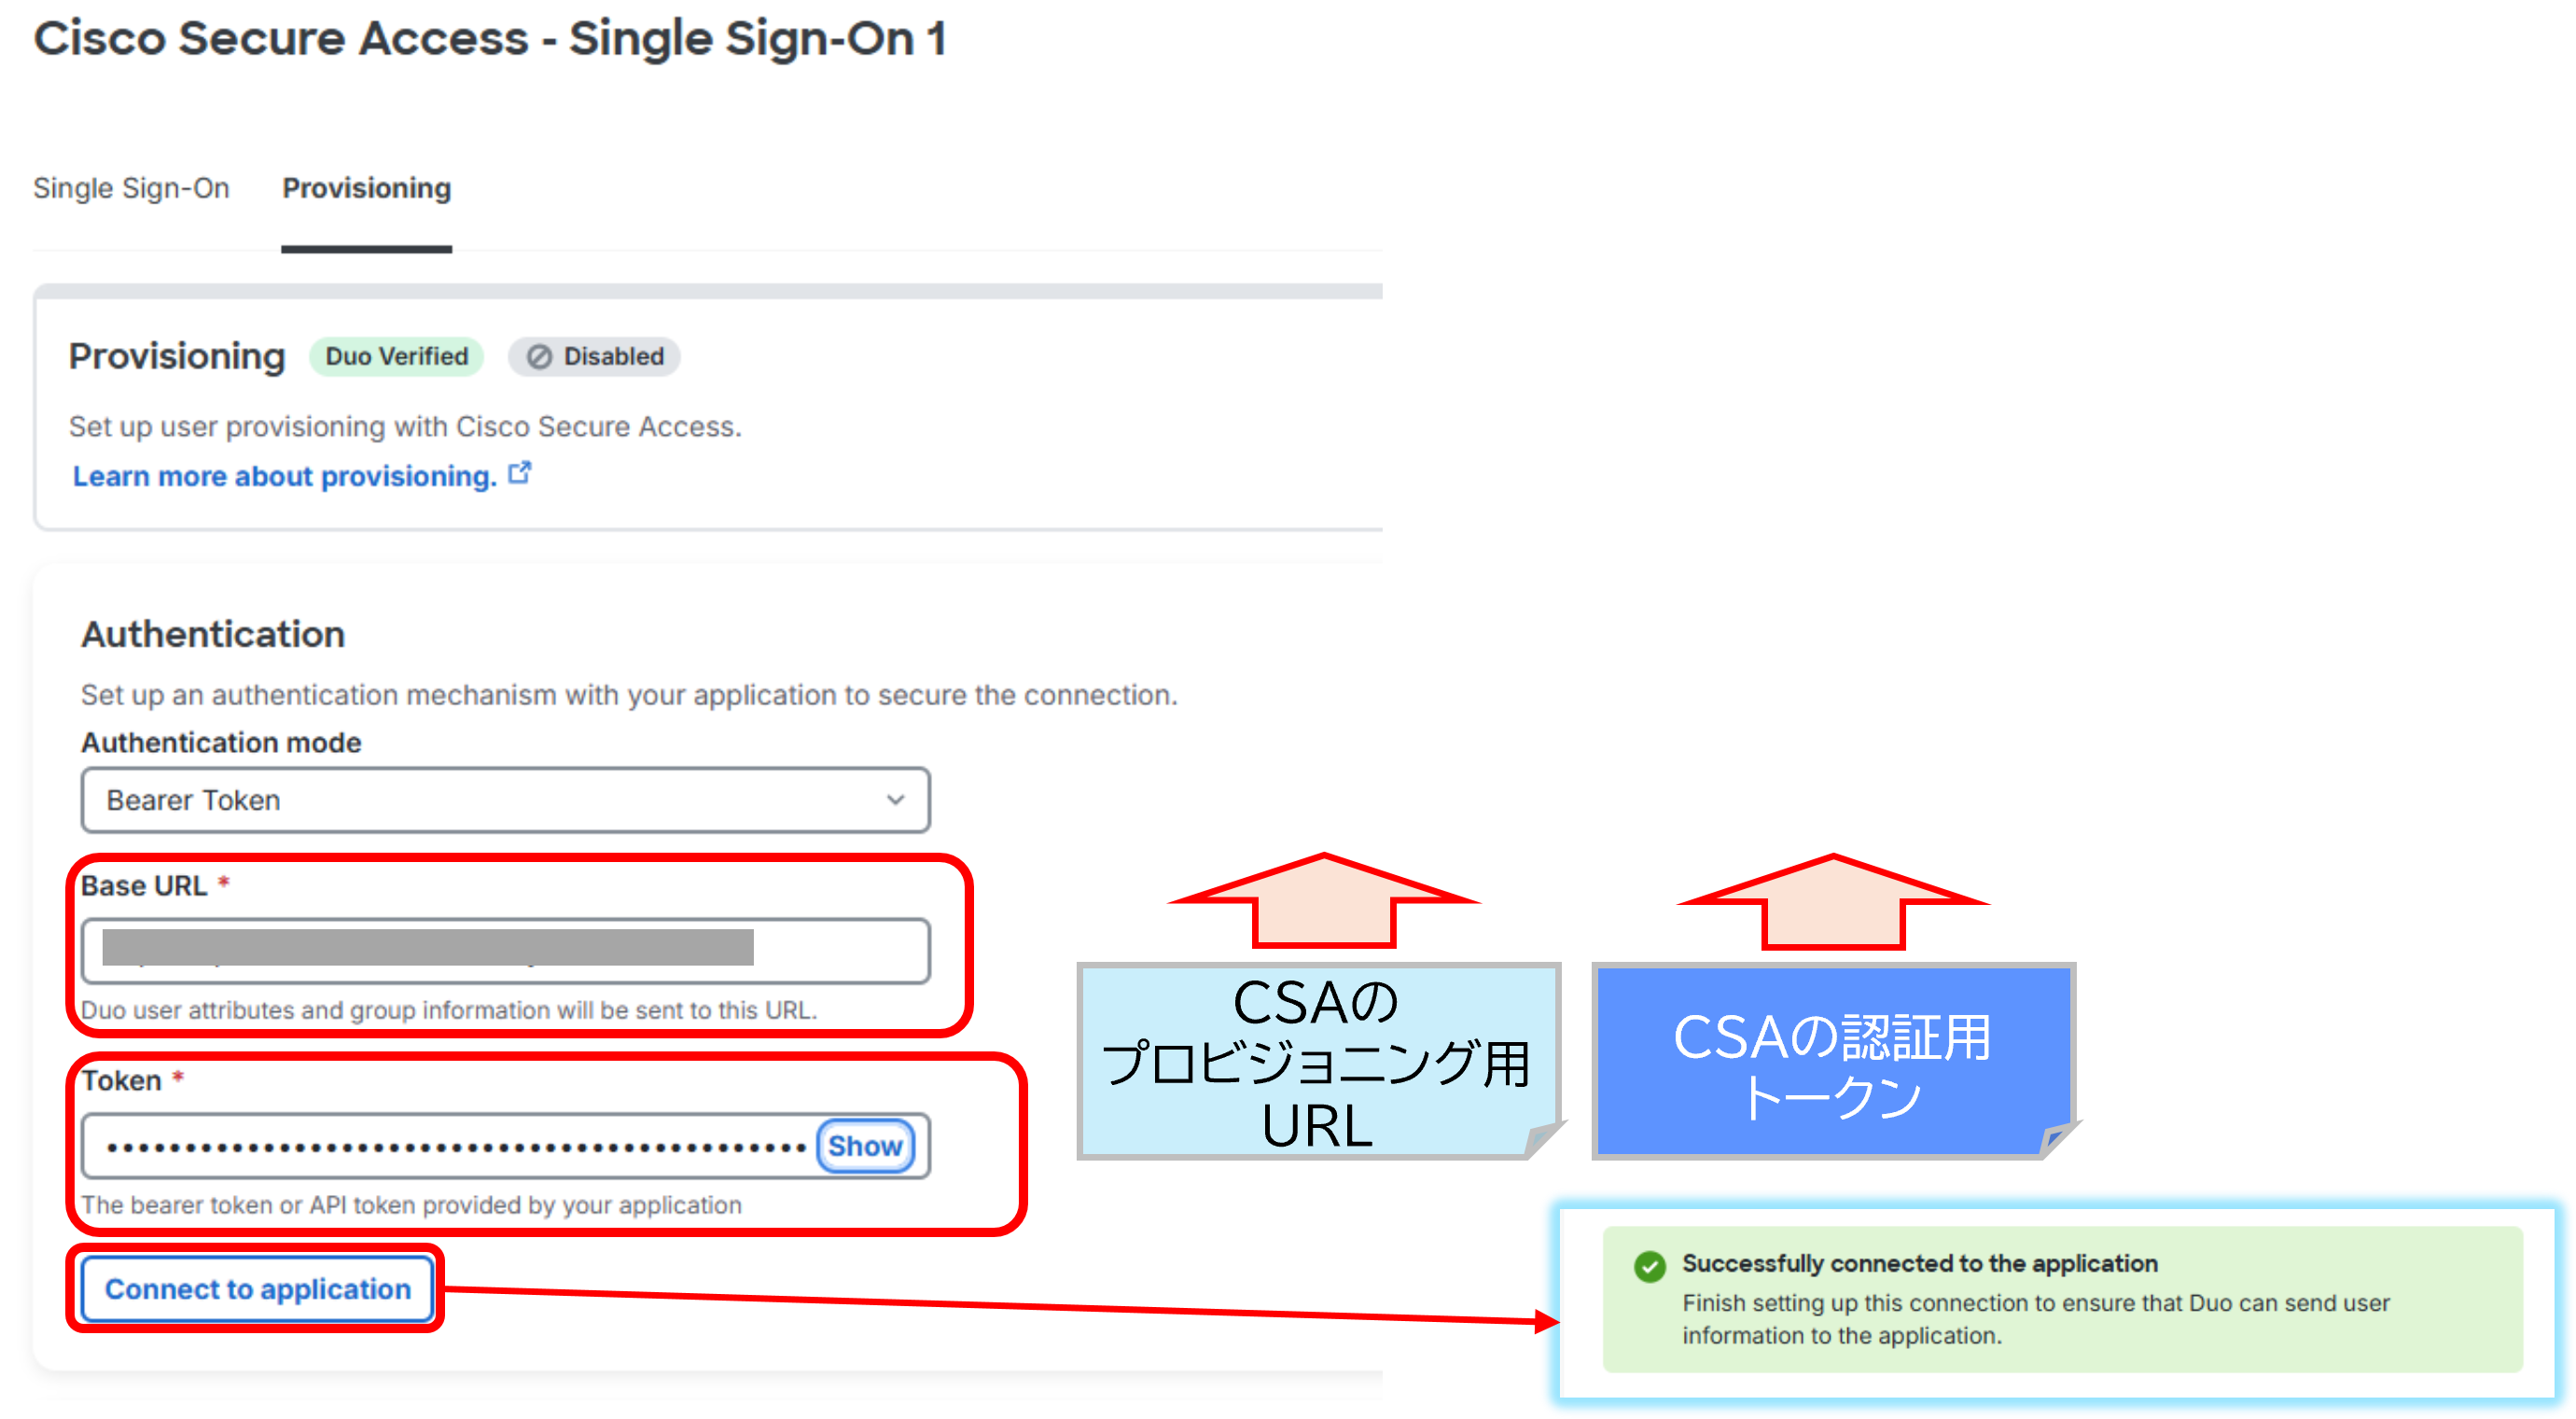
(4)「Provisioning」タブをクリックします。
(5)「Base URL」に手順②の(2)でコピーした【CSAのプロビジョニング用URL】をペーストします。
(6)「Token」に手順②の(1)でコピーした【CSAの認証用トークン】をペーストします。
(7)「Connect to application」をクリックします。
(8)「Successfully connected to the Application」が表示されれば登録完了です。
手順④:【Duo】CSAを使用可能なユーザー/グループ登録
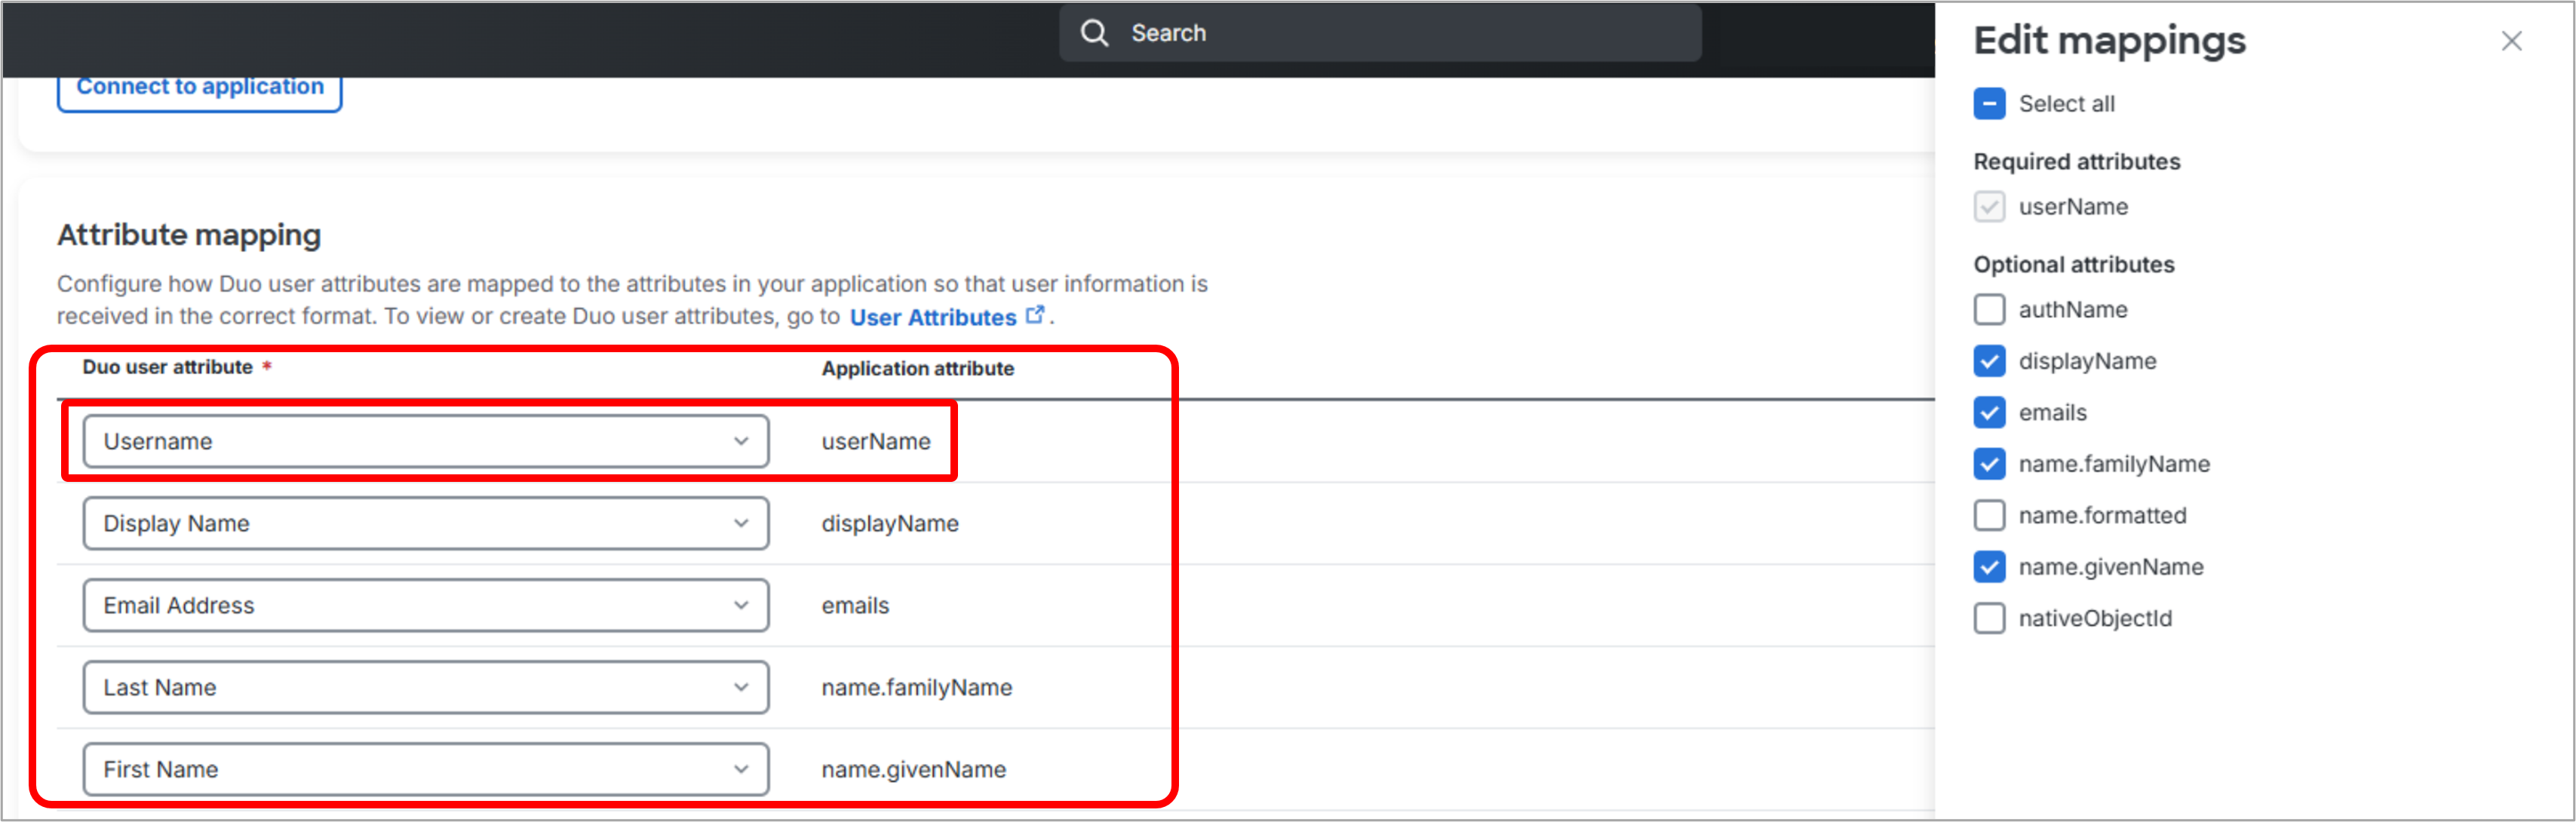
(1)「Attribute mapping」で、Duoのユーザー項目とCSAのユーザー項目のマッピングを指定します。
※ DuoのUsernameは、「Emailadress」とします。
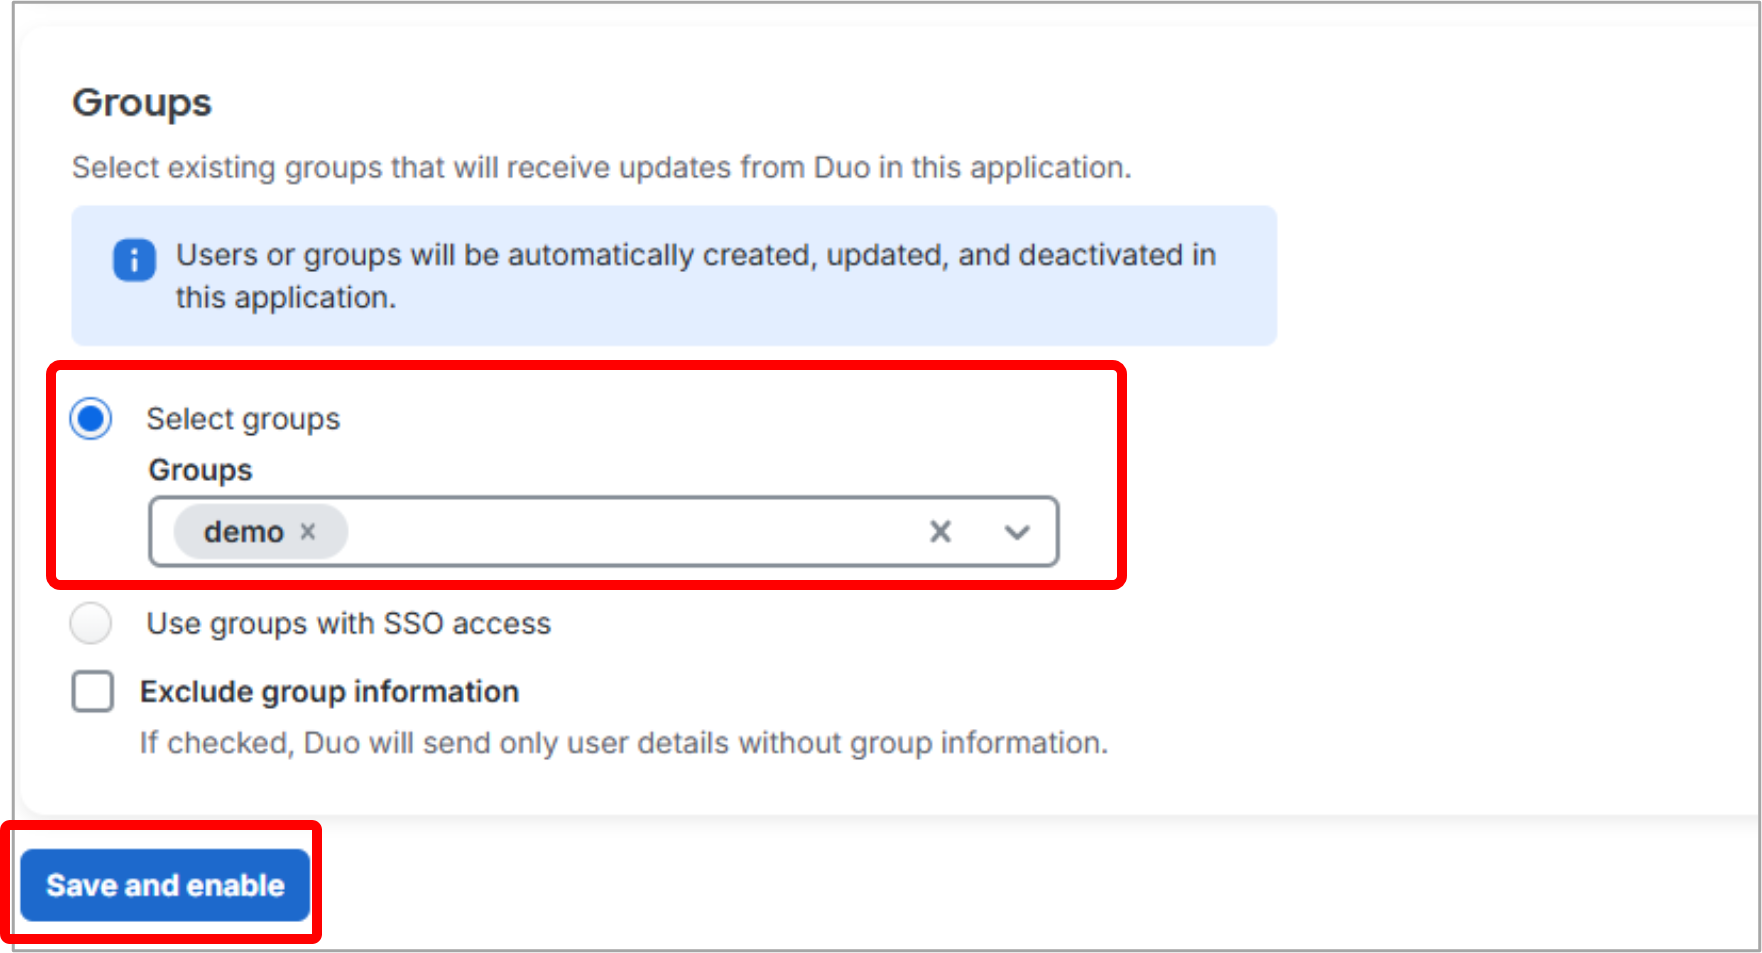
(2)「Groups」でCSAを使用するグループを設定します。
(3)「Save and enable」をクリックします。
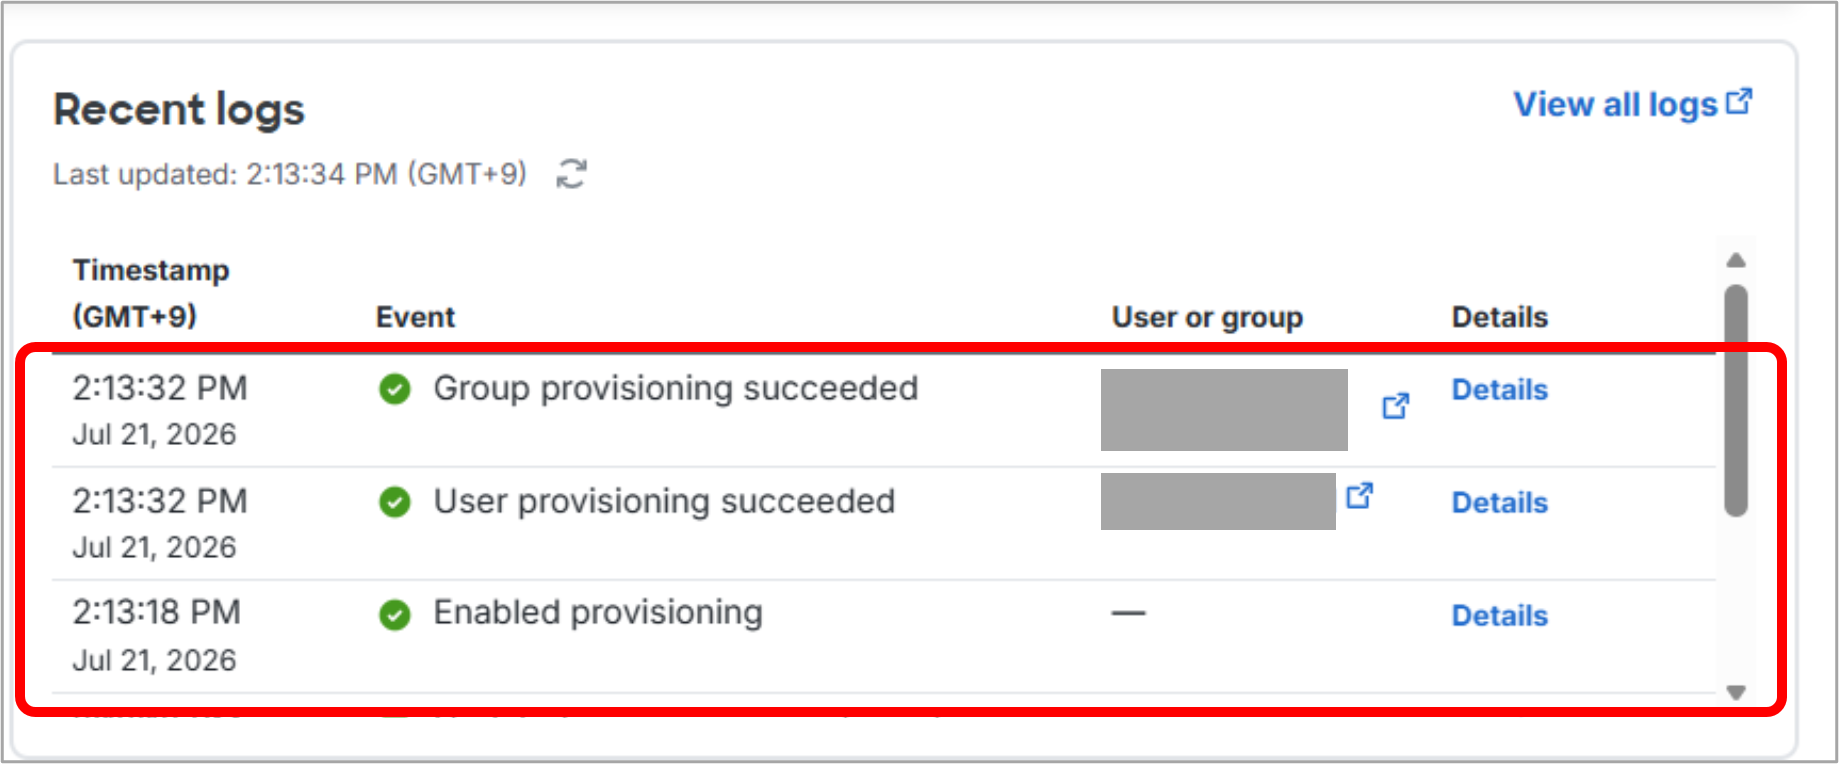
(4)「Recent logs」で「succeeded」を確認します。
手順⑤:【CSA】Duoで設定したCSAユーザーの確認
(1)CSAの管理画面に戻ります。
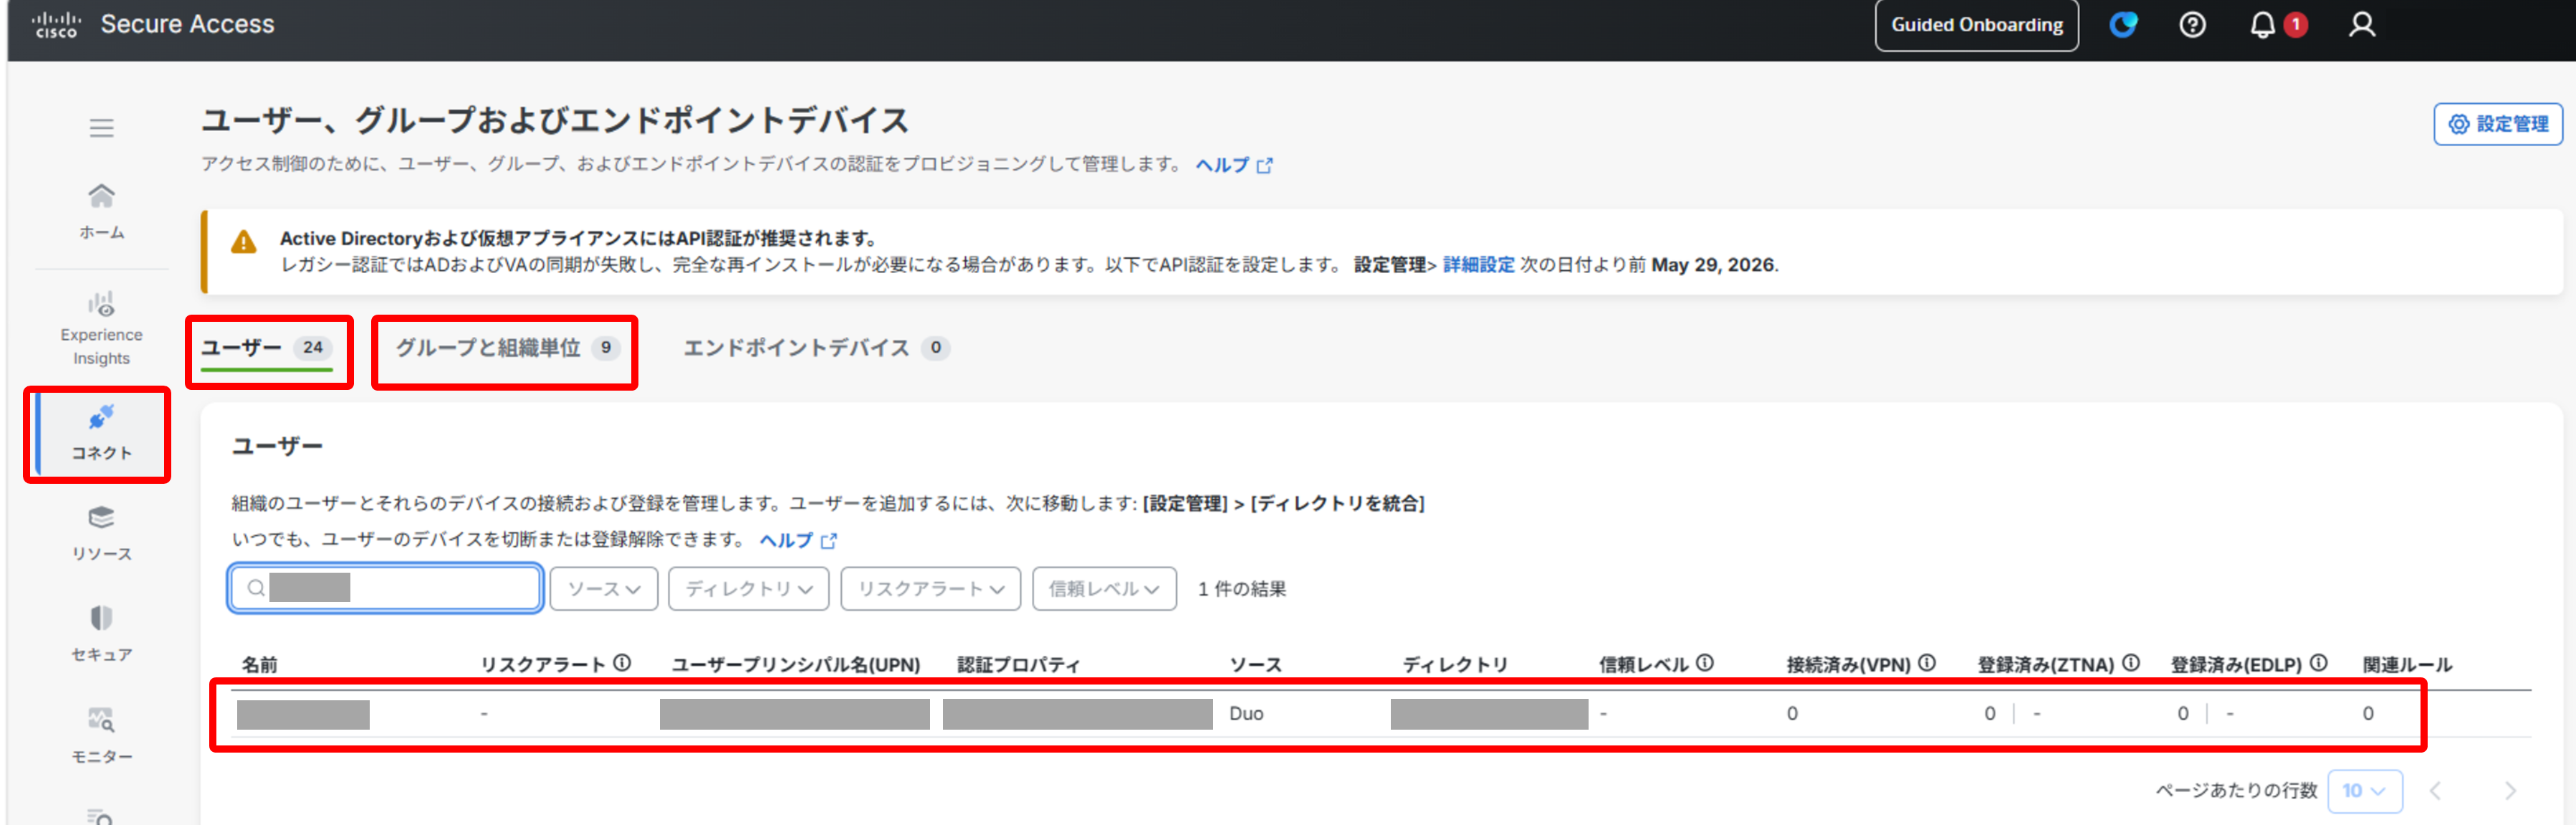
(2)「コネクト」の「ユーザー」タブをクリックします。
(3)Duoで設定したCSAユーザーが登録されているか確認します。
(4)「コネクト」の「グループと組織単位」タブをクリックします。
(5)Duoで設定したCSAグループが登録されているか確認します。
[2] DuoとCSAをSAML連携
[1]では、CSAのユーザーアカウント情報をDuoと自動で同期・管理できるようにしました。続いて[2]では、CSAとDuoをSAML連携し、CSAへのログイン時にDuoで認証できるよう設定します。
SAML連携では、CSAとDuoそれぞれに必要な設定情報を登録することで、認証連携を実現できます。
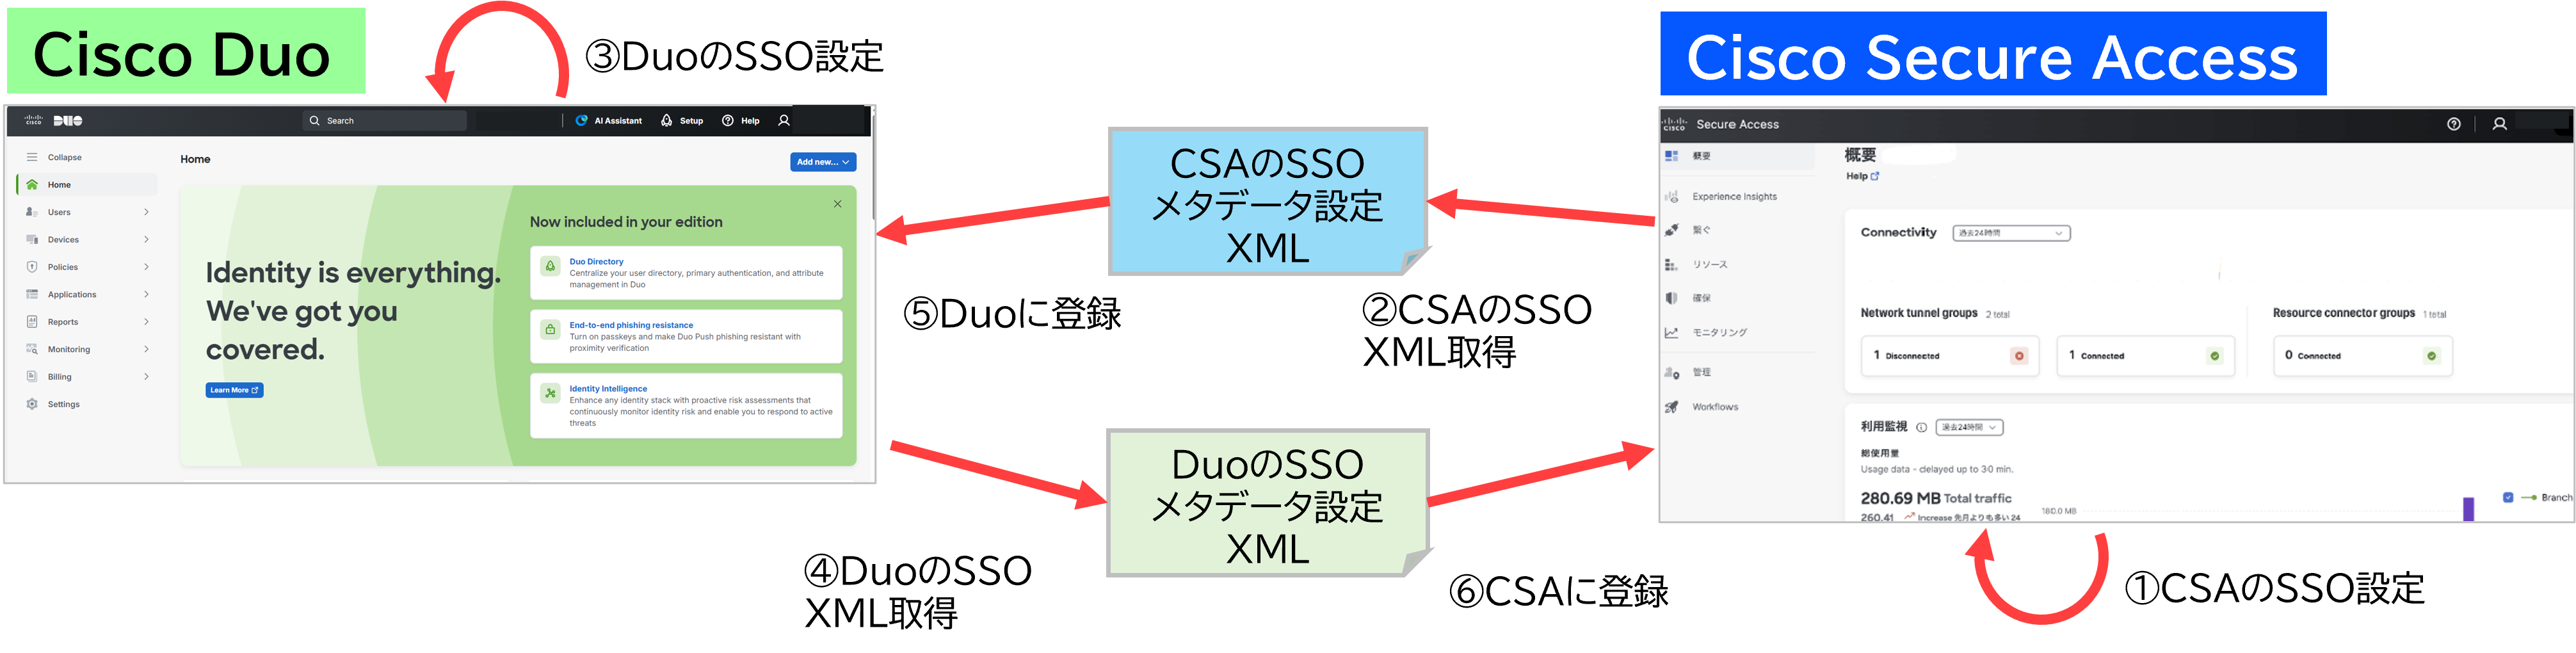
手順①:【CSA】CSAのSSO設定
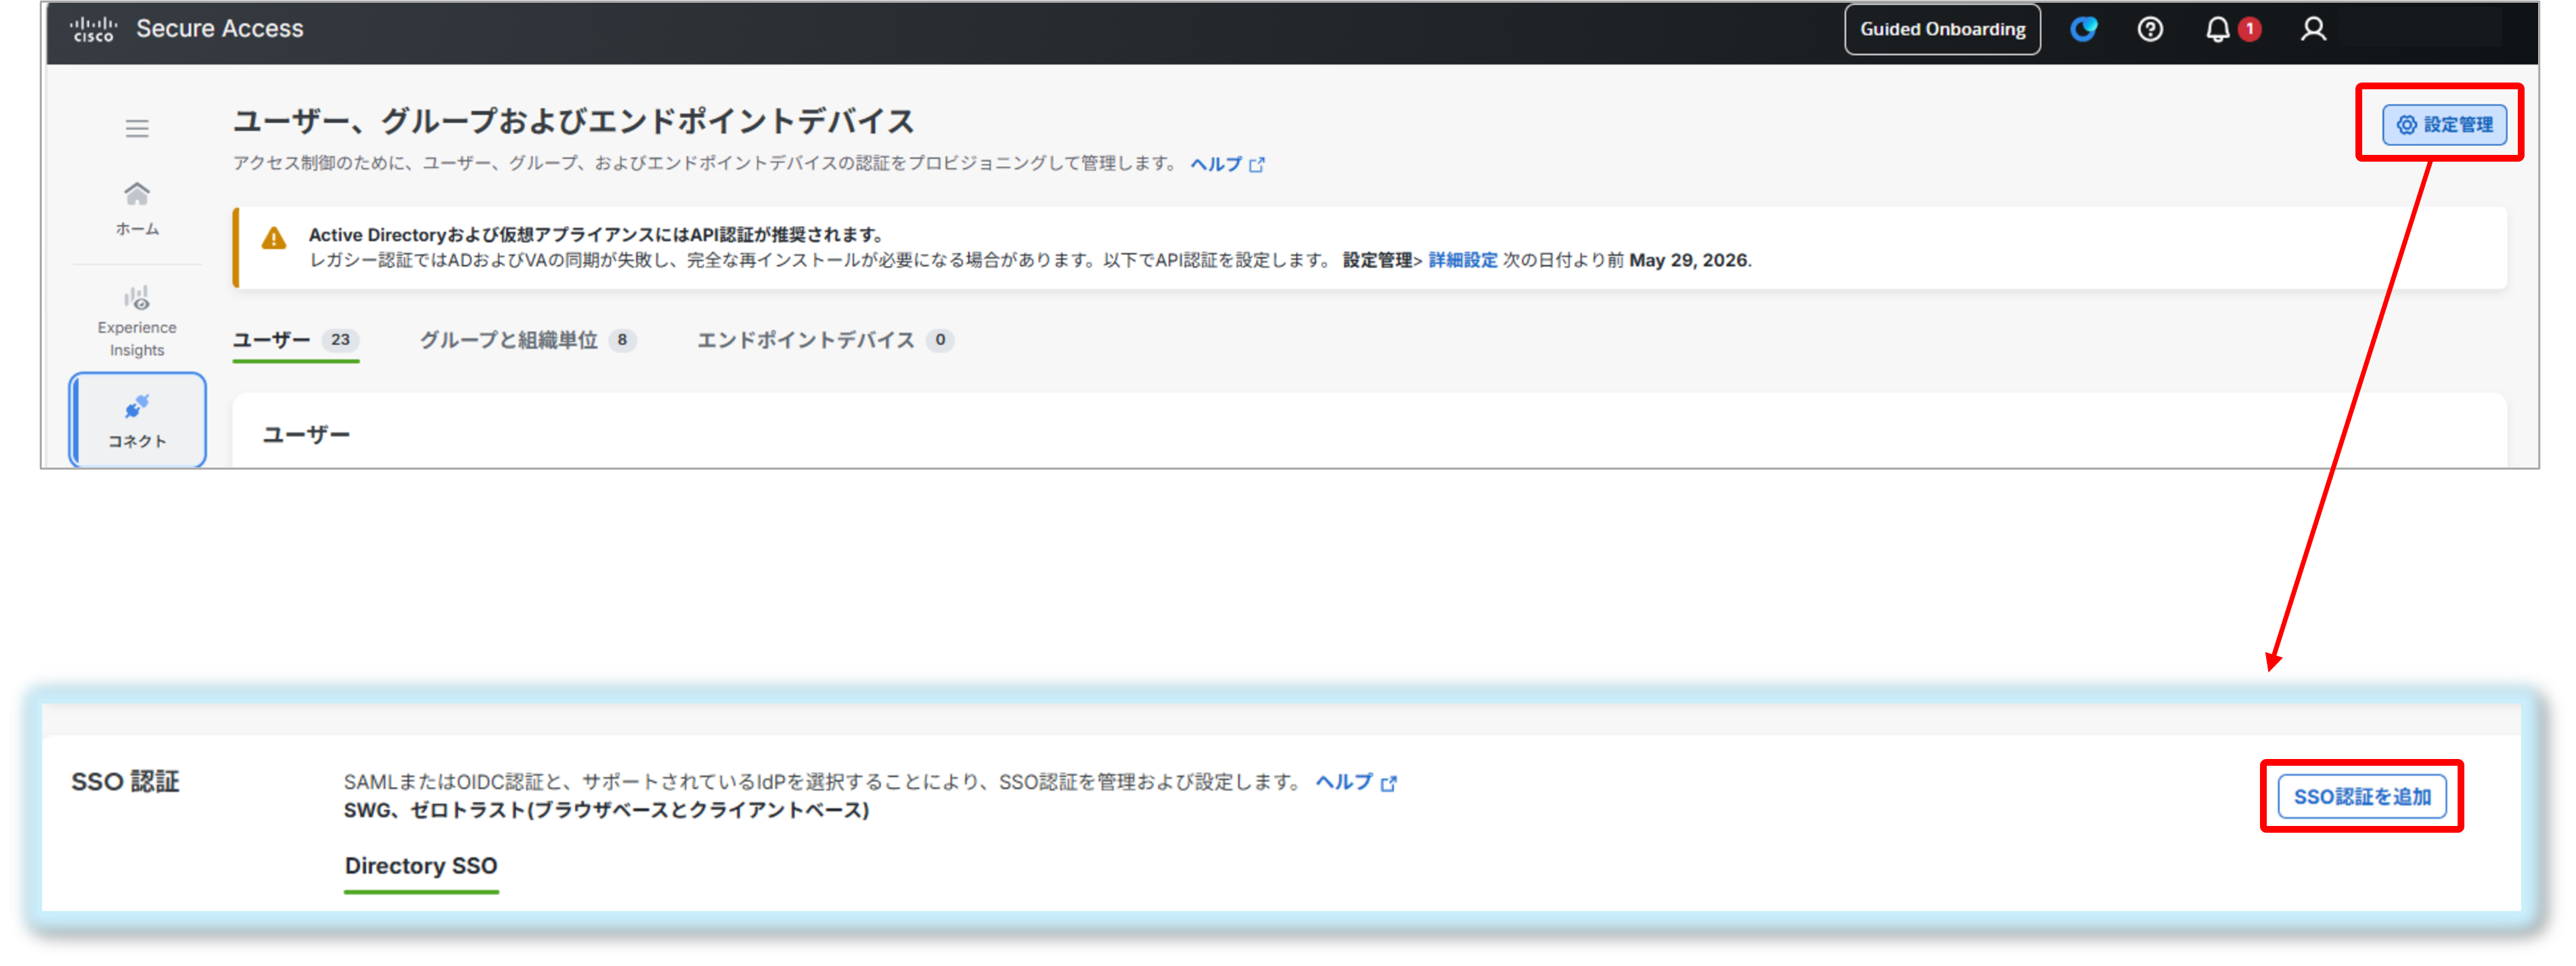
(1)CSAの管理画面へログインします。
(2)「コネクト」→「ユーザー、グループおよびエンドポイントデバイス」をクリックします。
(3)右上の「設定管理」をクリック後、「SSO認証を追加」をクリックします。
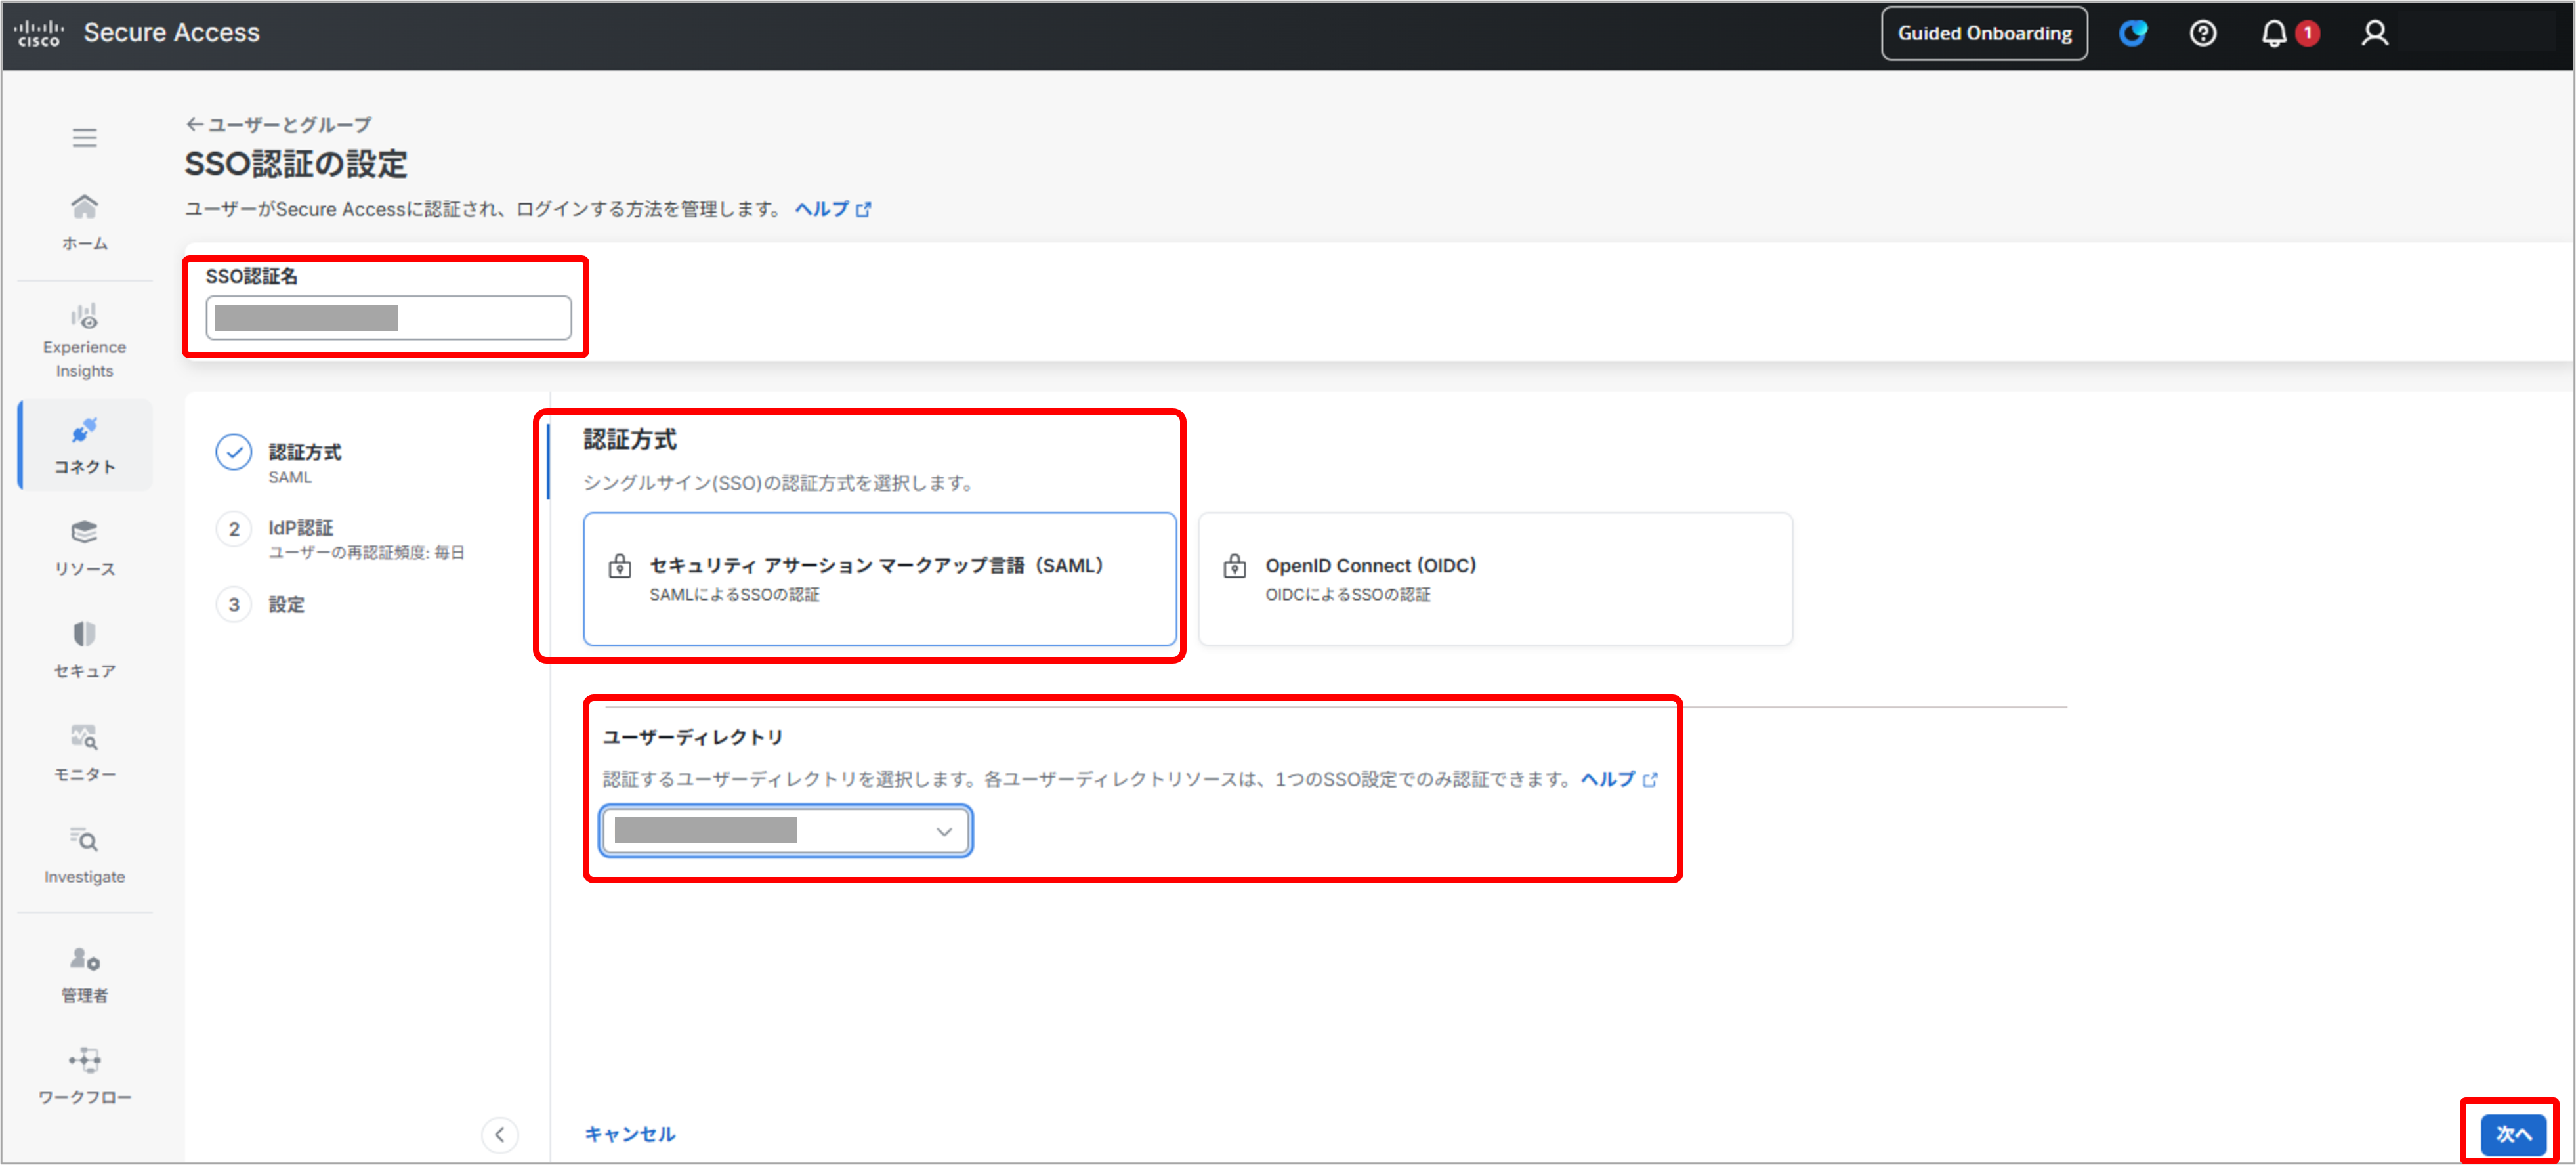
(4)「SSO認証名」は、任意の値を入力します。
(5)「認証方式」は、「セキュリティ アサーション マークアップ言語(SAML)」を選択します。
(6)「ユーザーディレクトリ」は、手順①の(5)で設定した「IdPディレクトリ名」を選択します。
(7)「次へ」をクリックします。
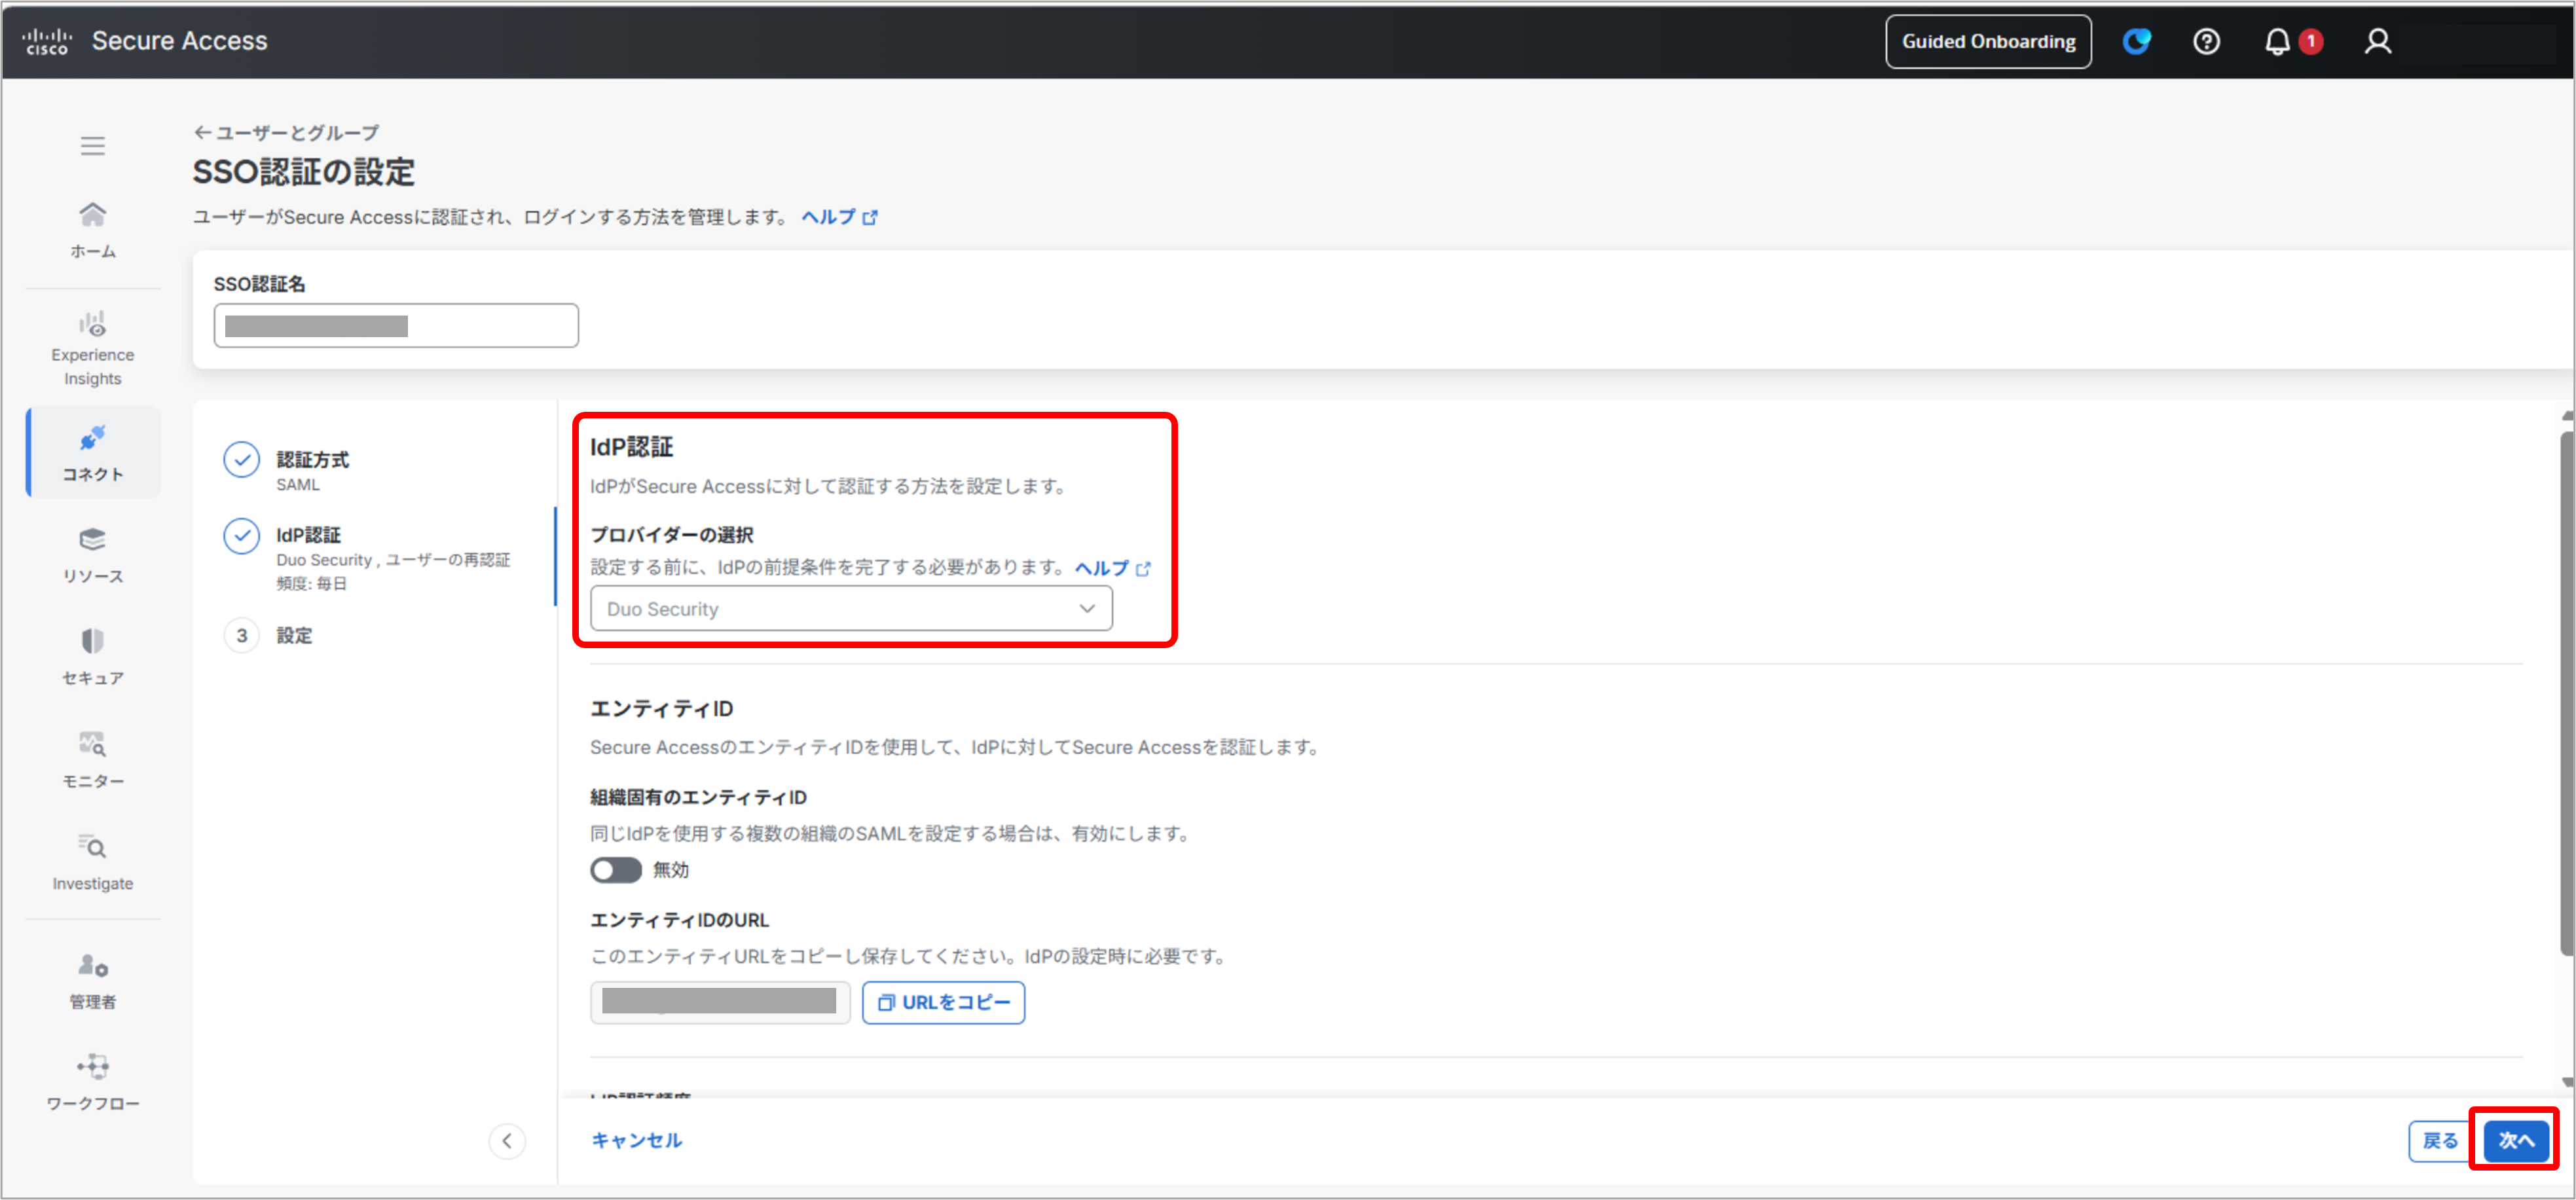
(8)「IdP認証」→「プロバイダーの選択」は、「Duo Security」を選択します。
(9)「次へ」をクリックします。
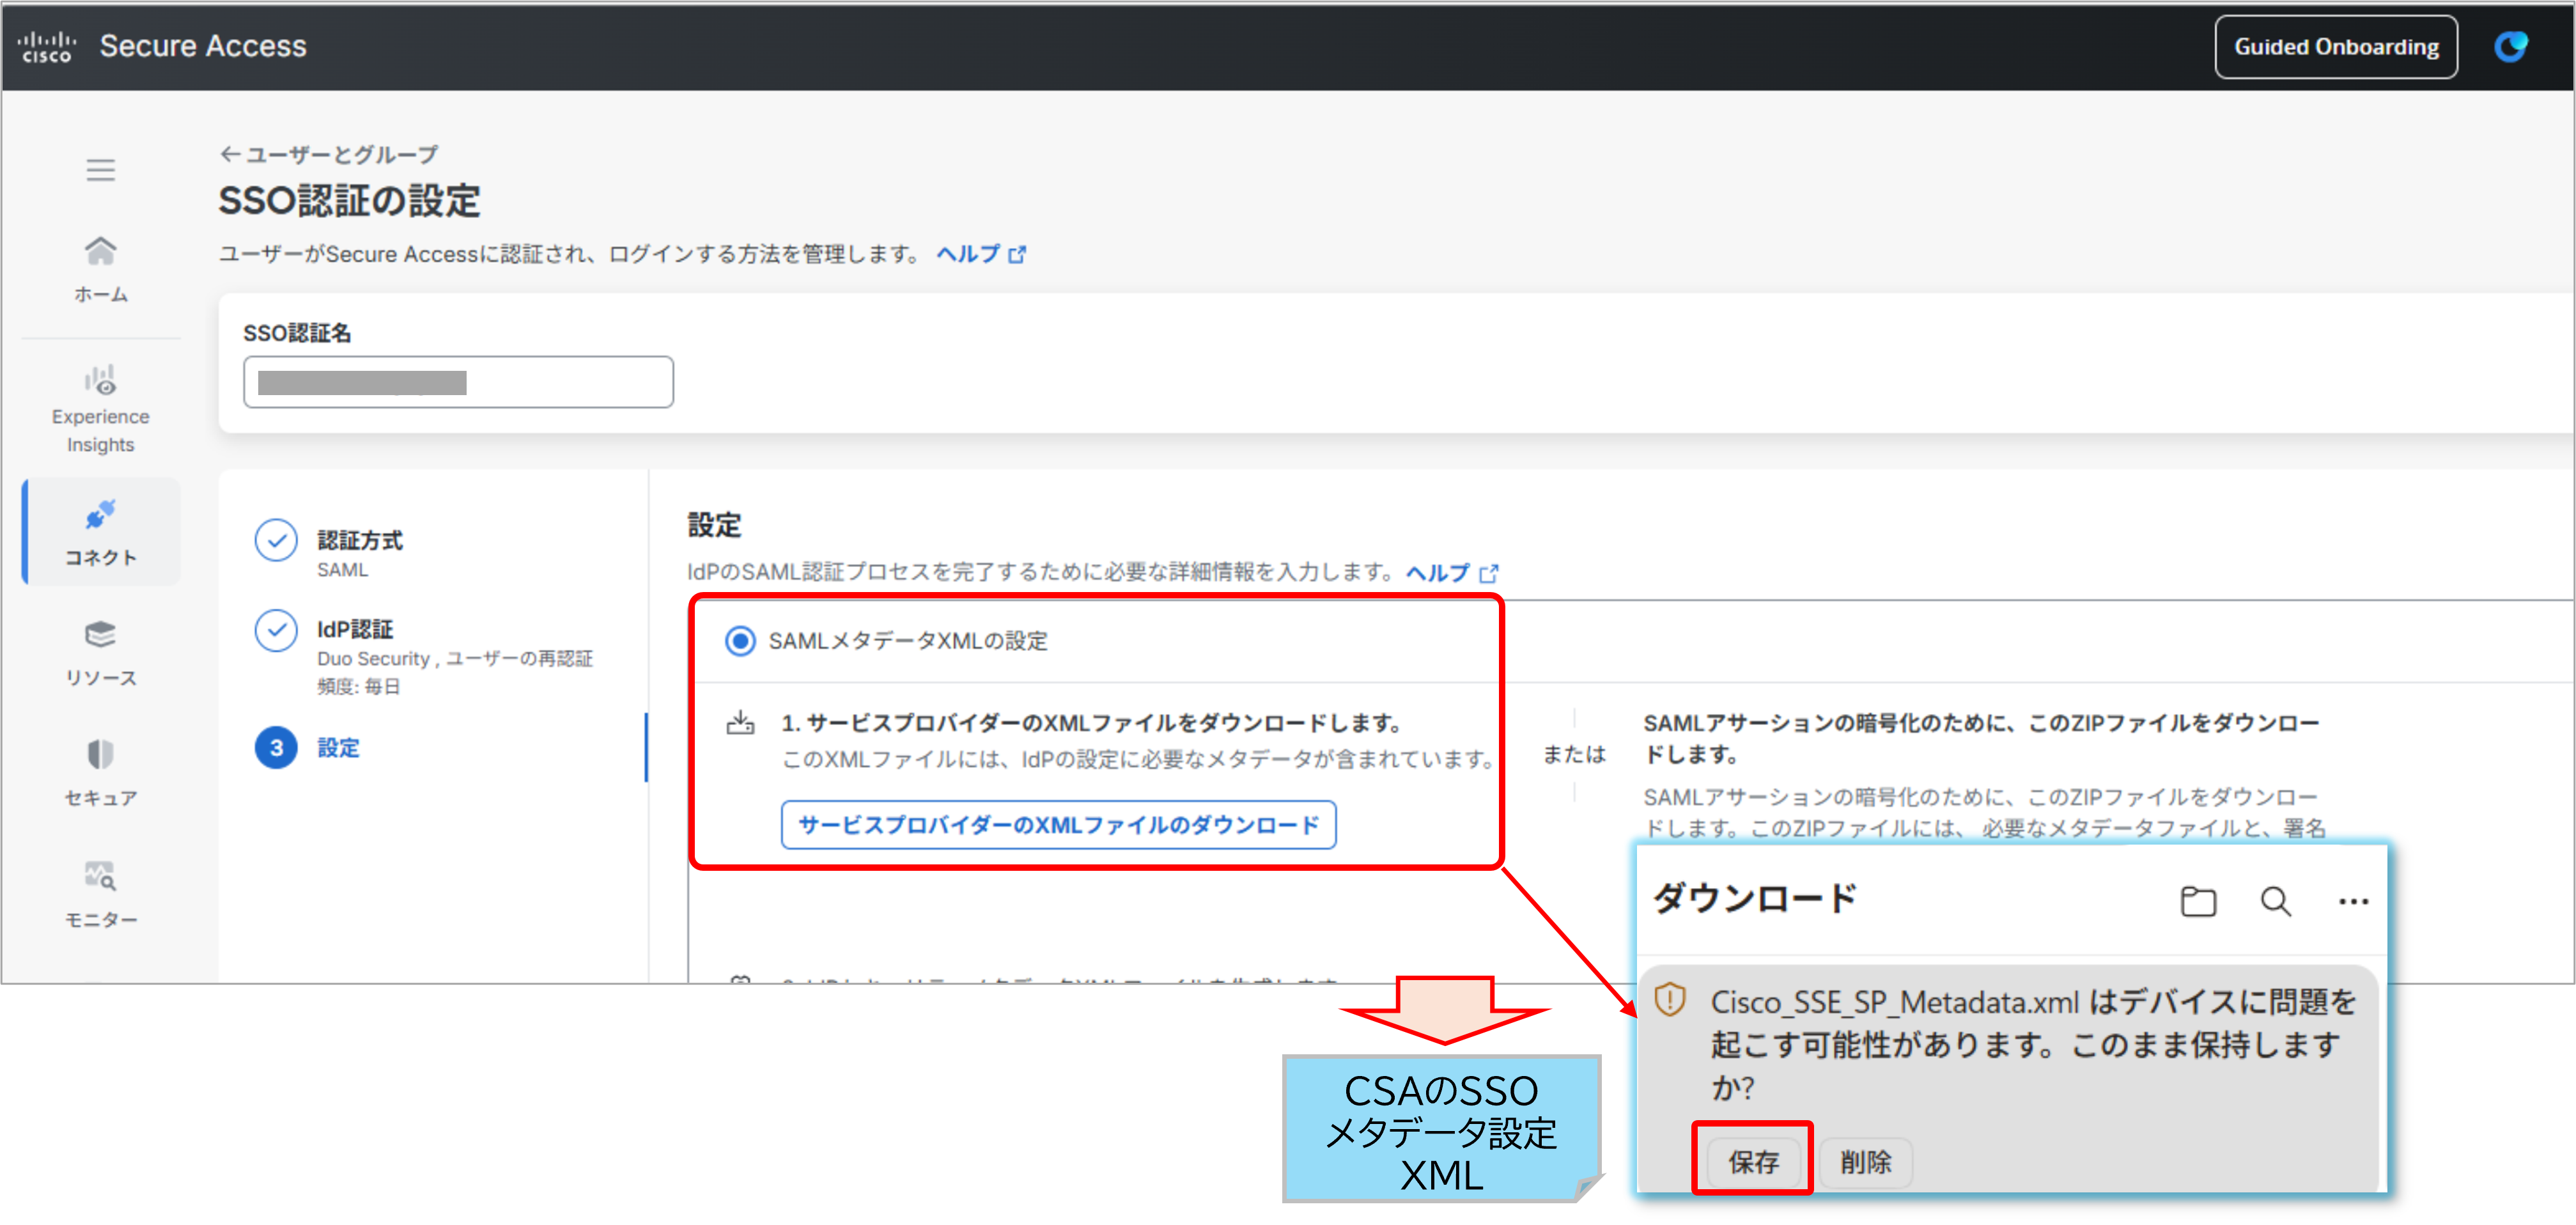
手順②:【CSA】CSAのSSOメタデータXMLを取得
(1)「設定」→「SAMLメタデータXMLの設定」→「サービスプロパイダーのXMLファイルのダウンロード」を
クリックします。
(2)ダウンロードダイアログが表示されるので、「保存」をクリックし、【CSAのSSOメタデータ設定XML】を
取得します。
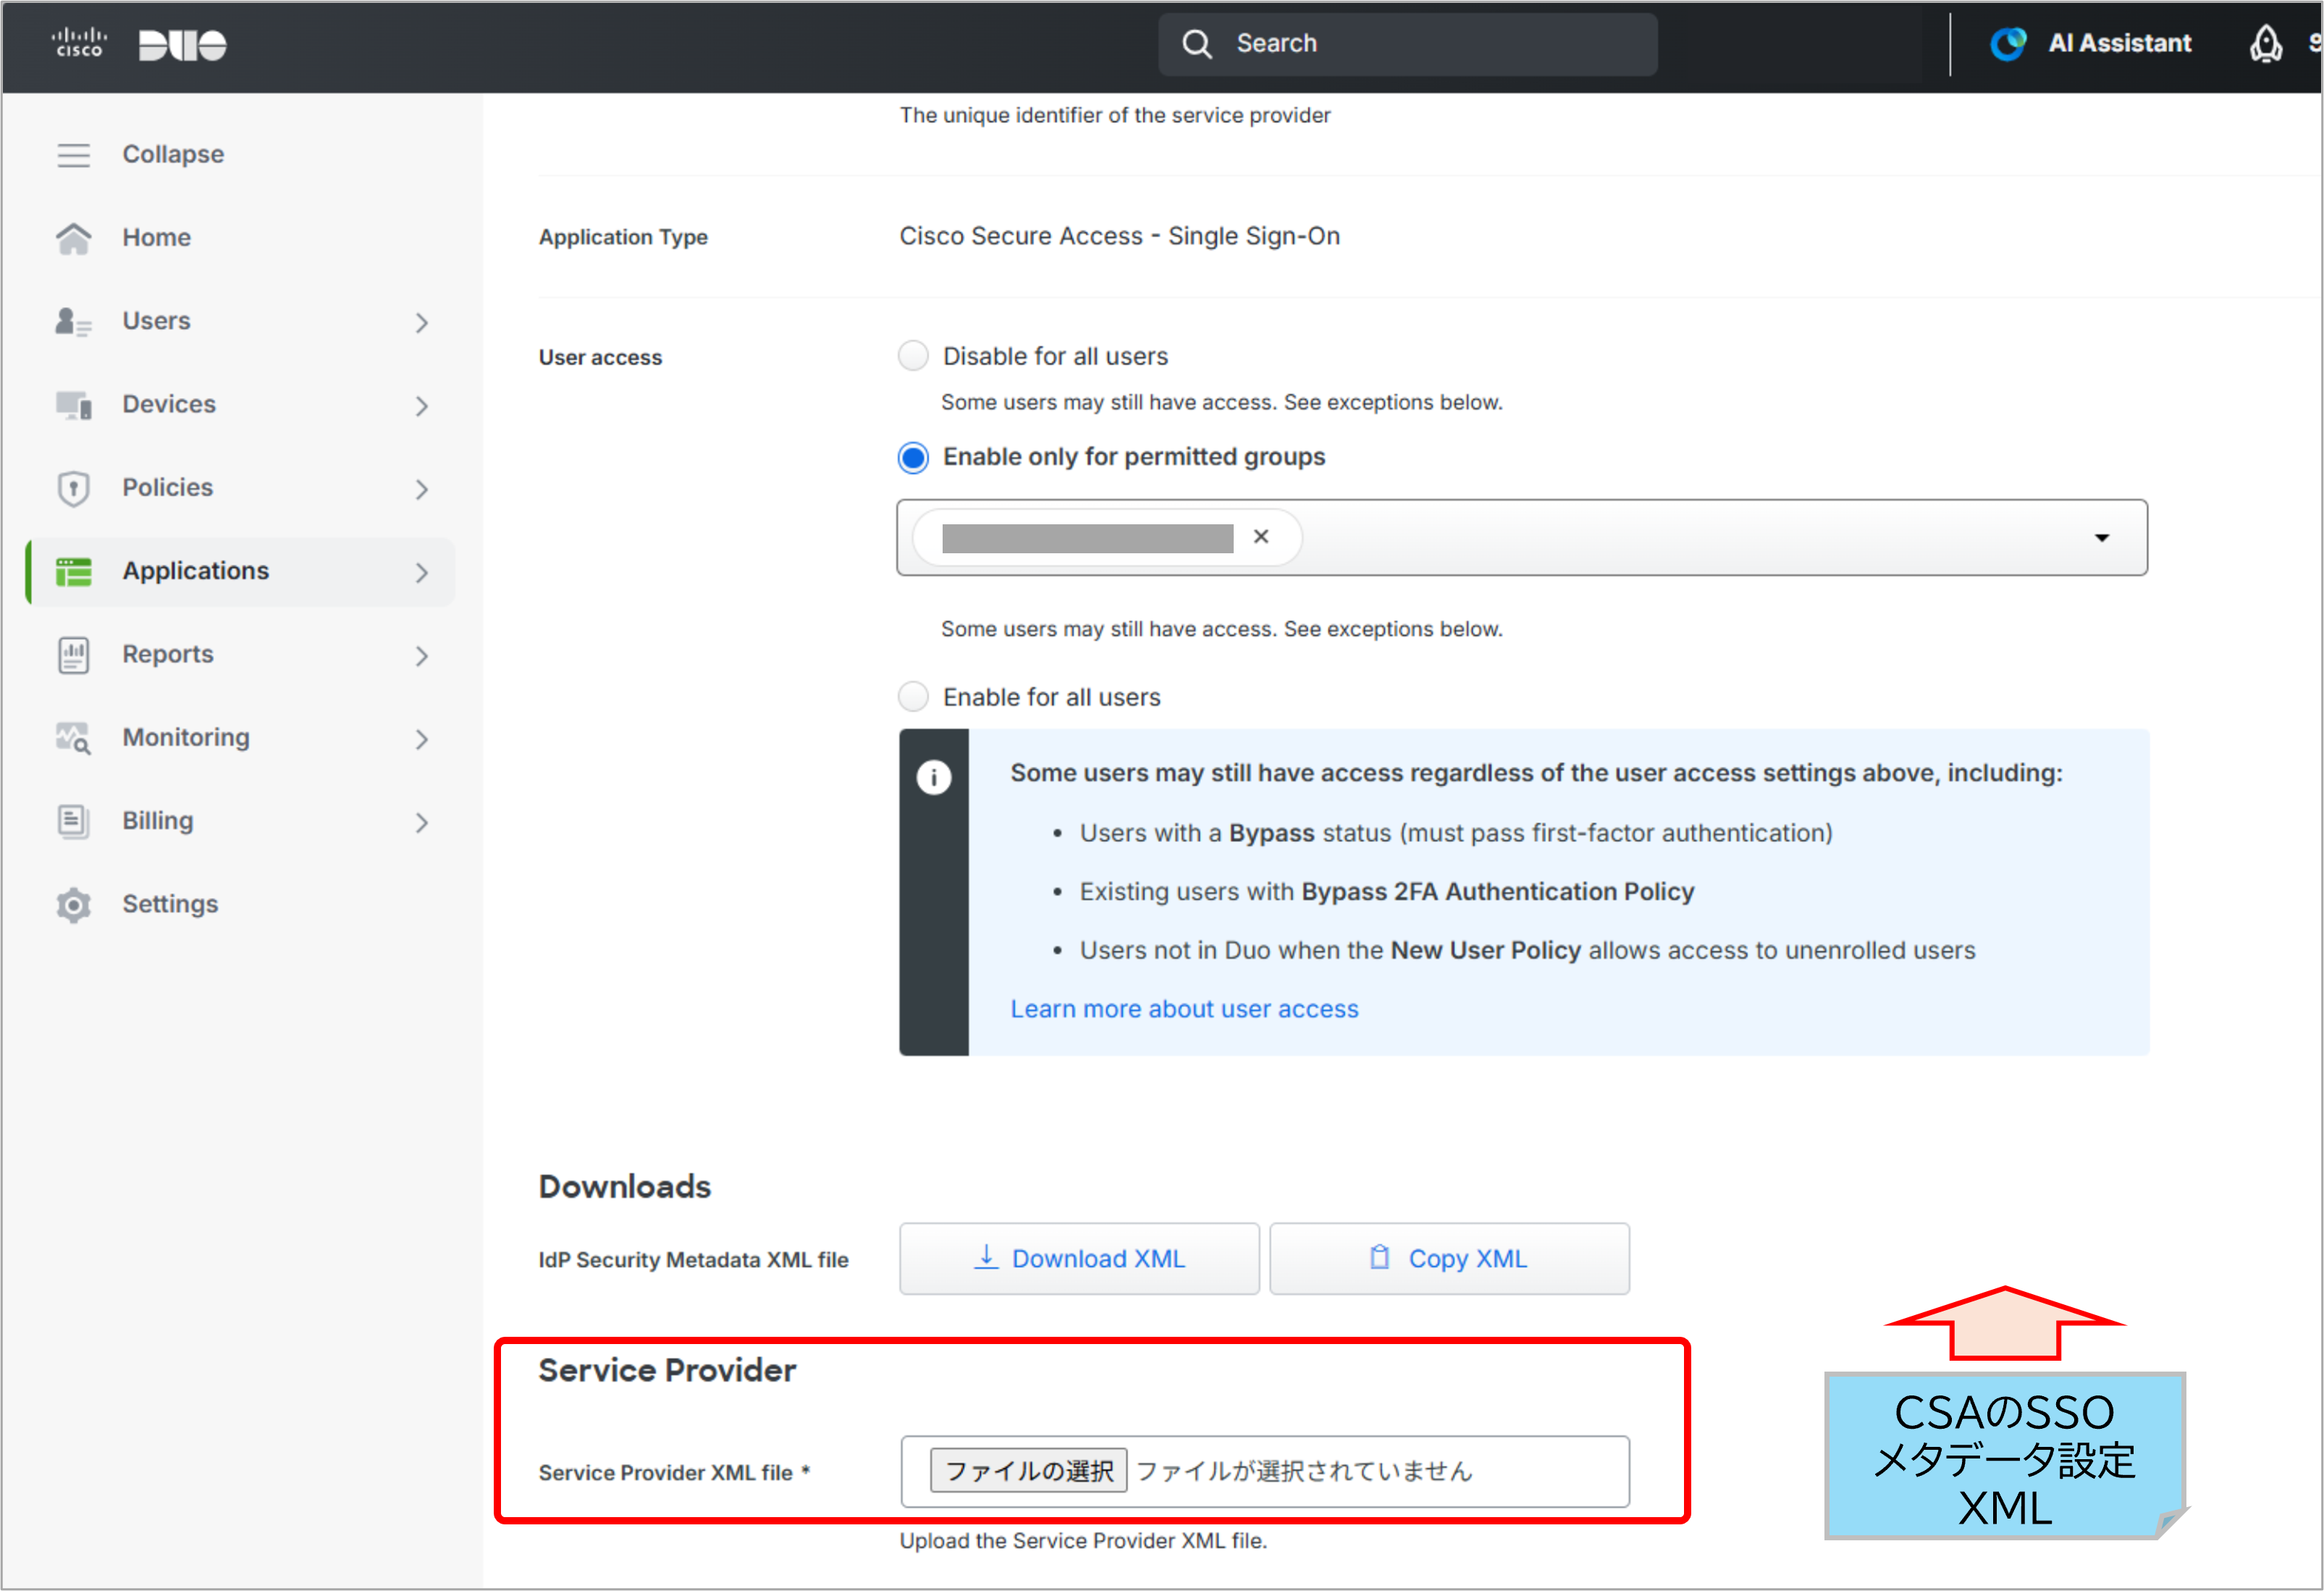
手順③:【Duo】DuoのSSO設定
(1)Duoの管理画面に戻ります。
(2)「Applications」→「Cisco Secure Access – Single Sign-On xx」の「Single Sign-On」タブをクリックします。
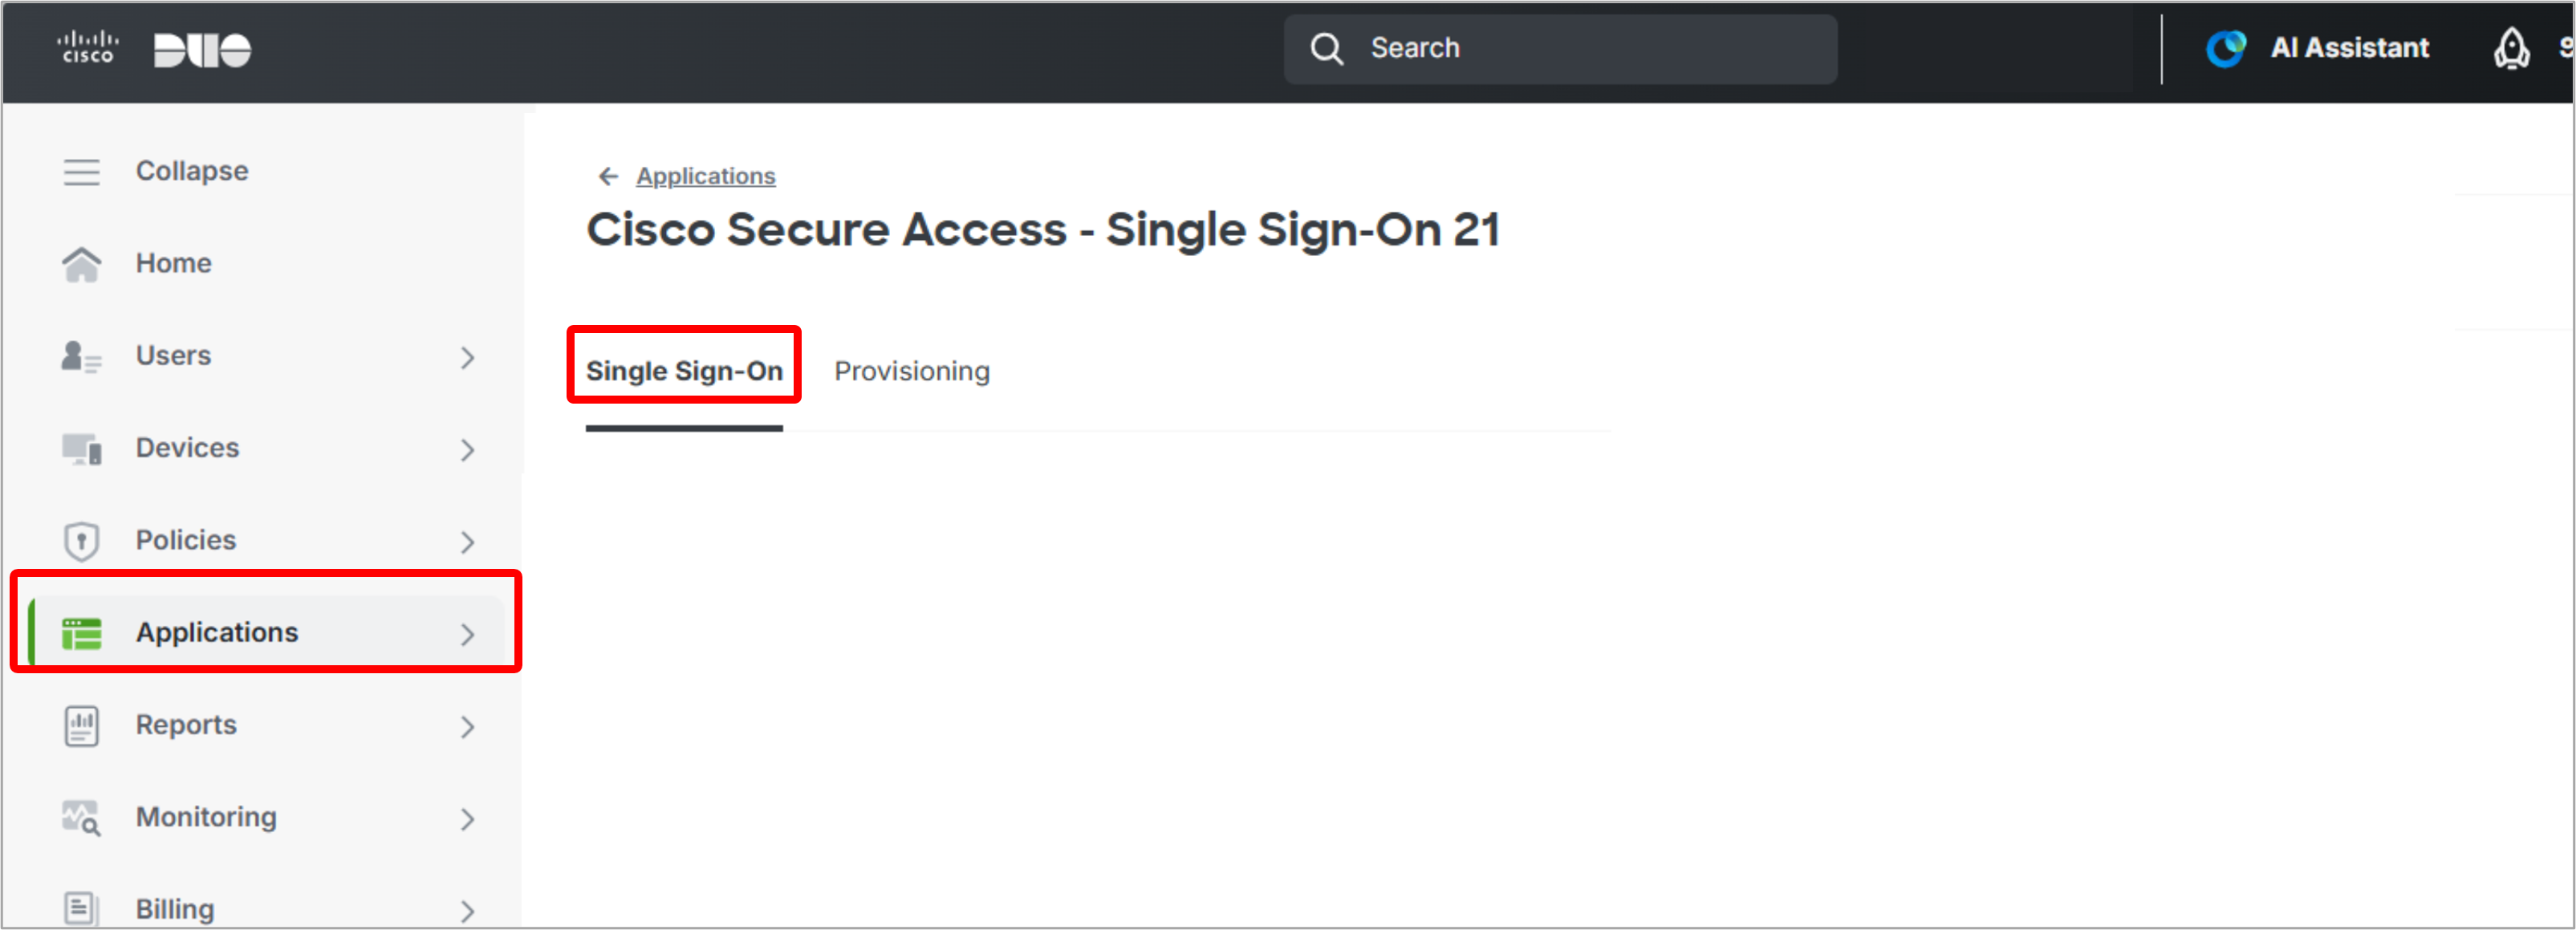
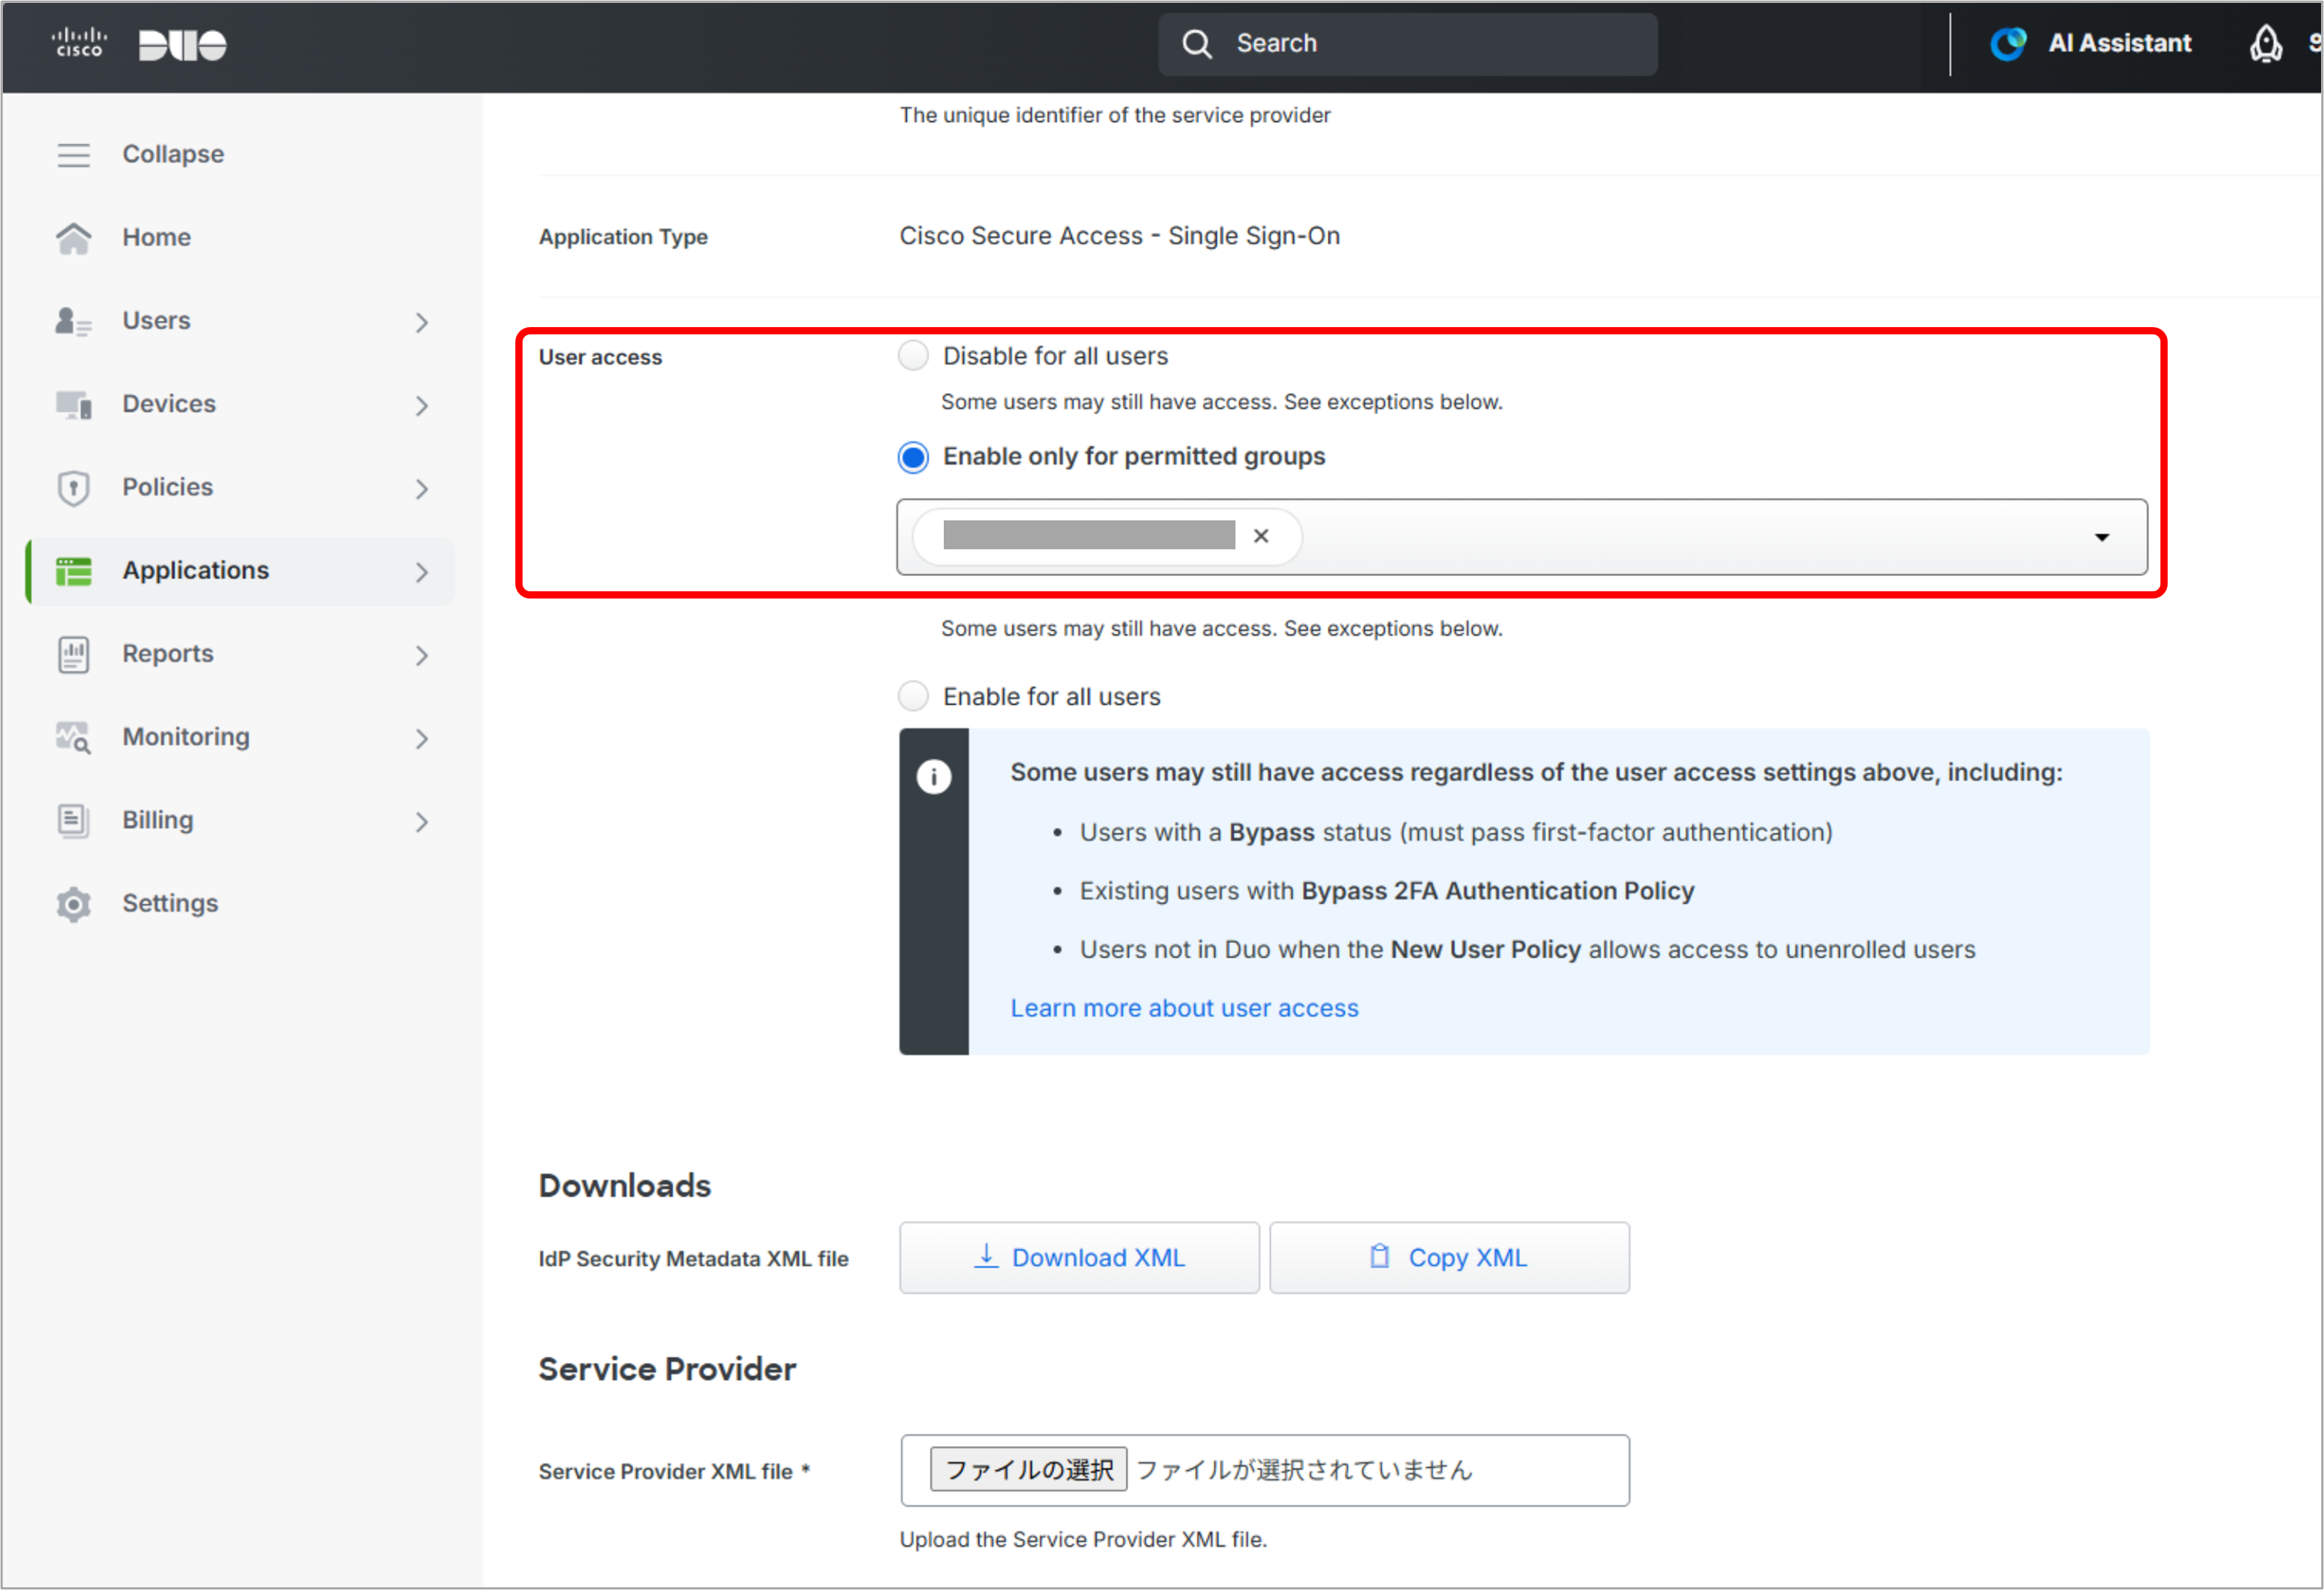
(3)「User access」→「Enable only for permitted groups」で、CSAグループを選択します。
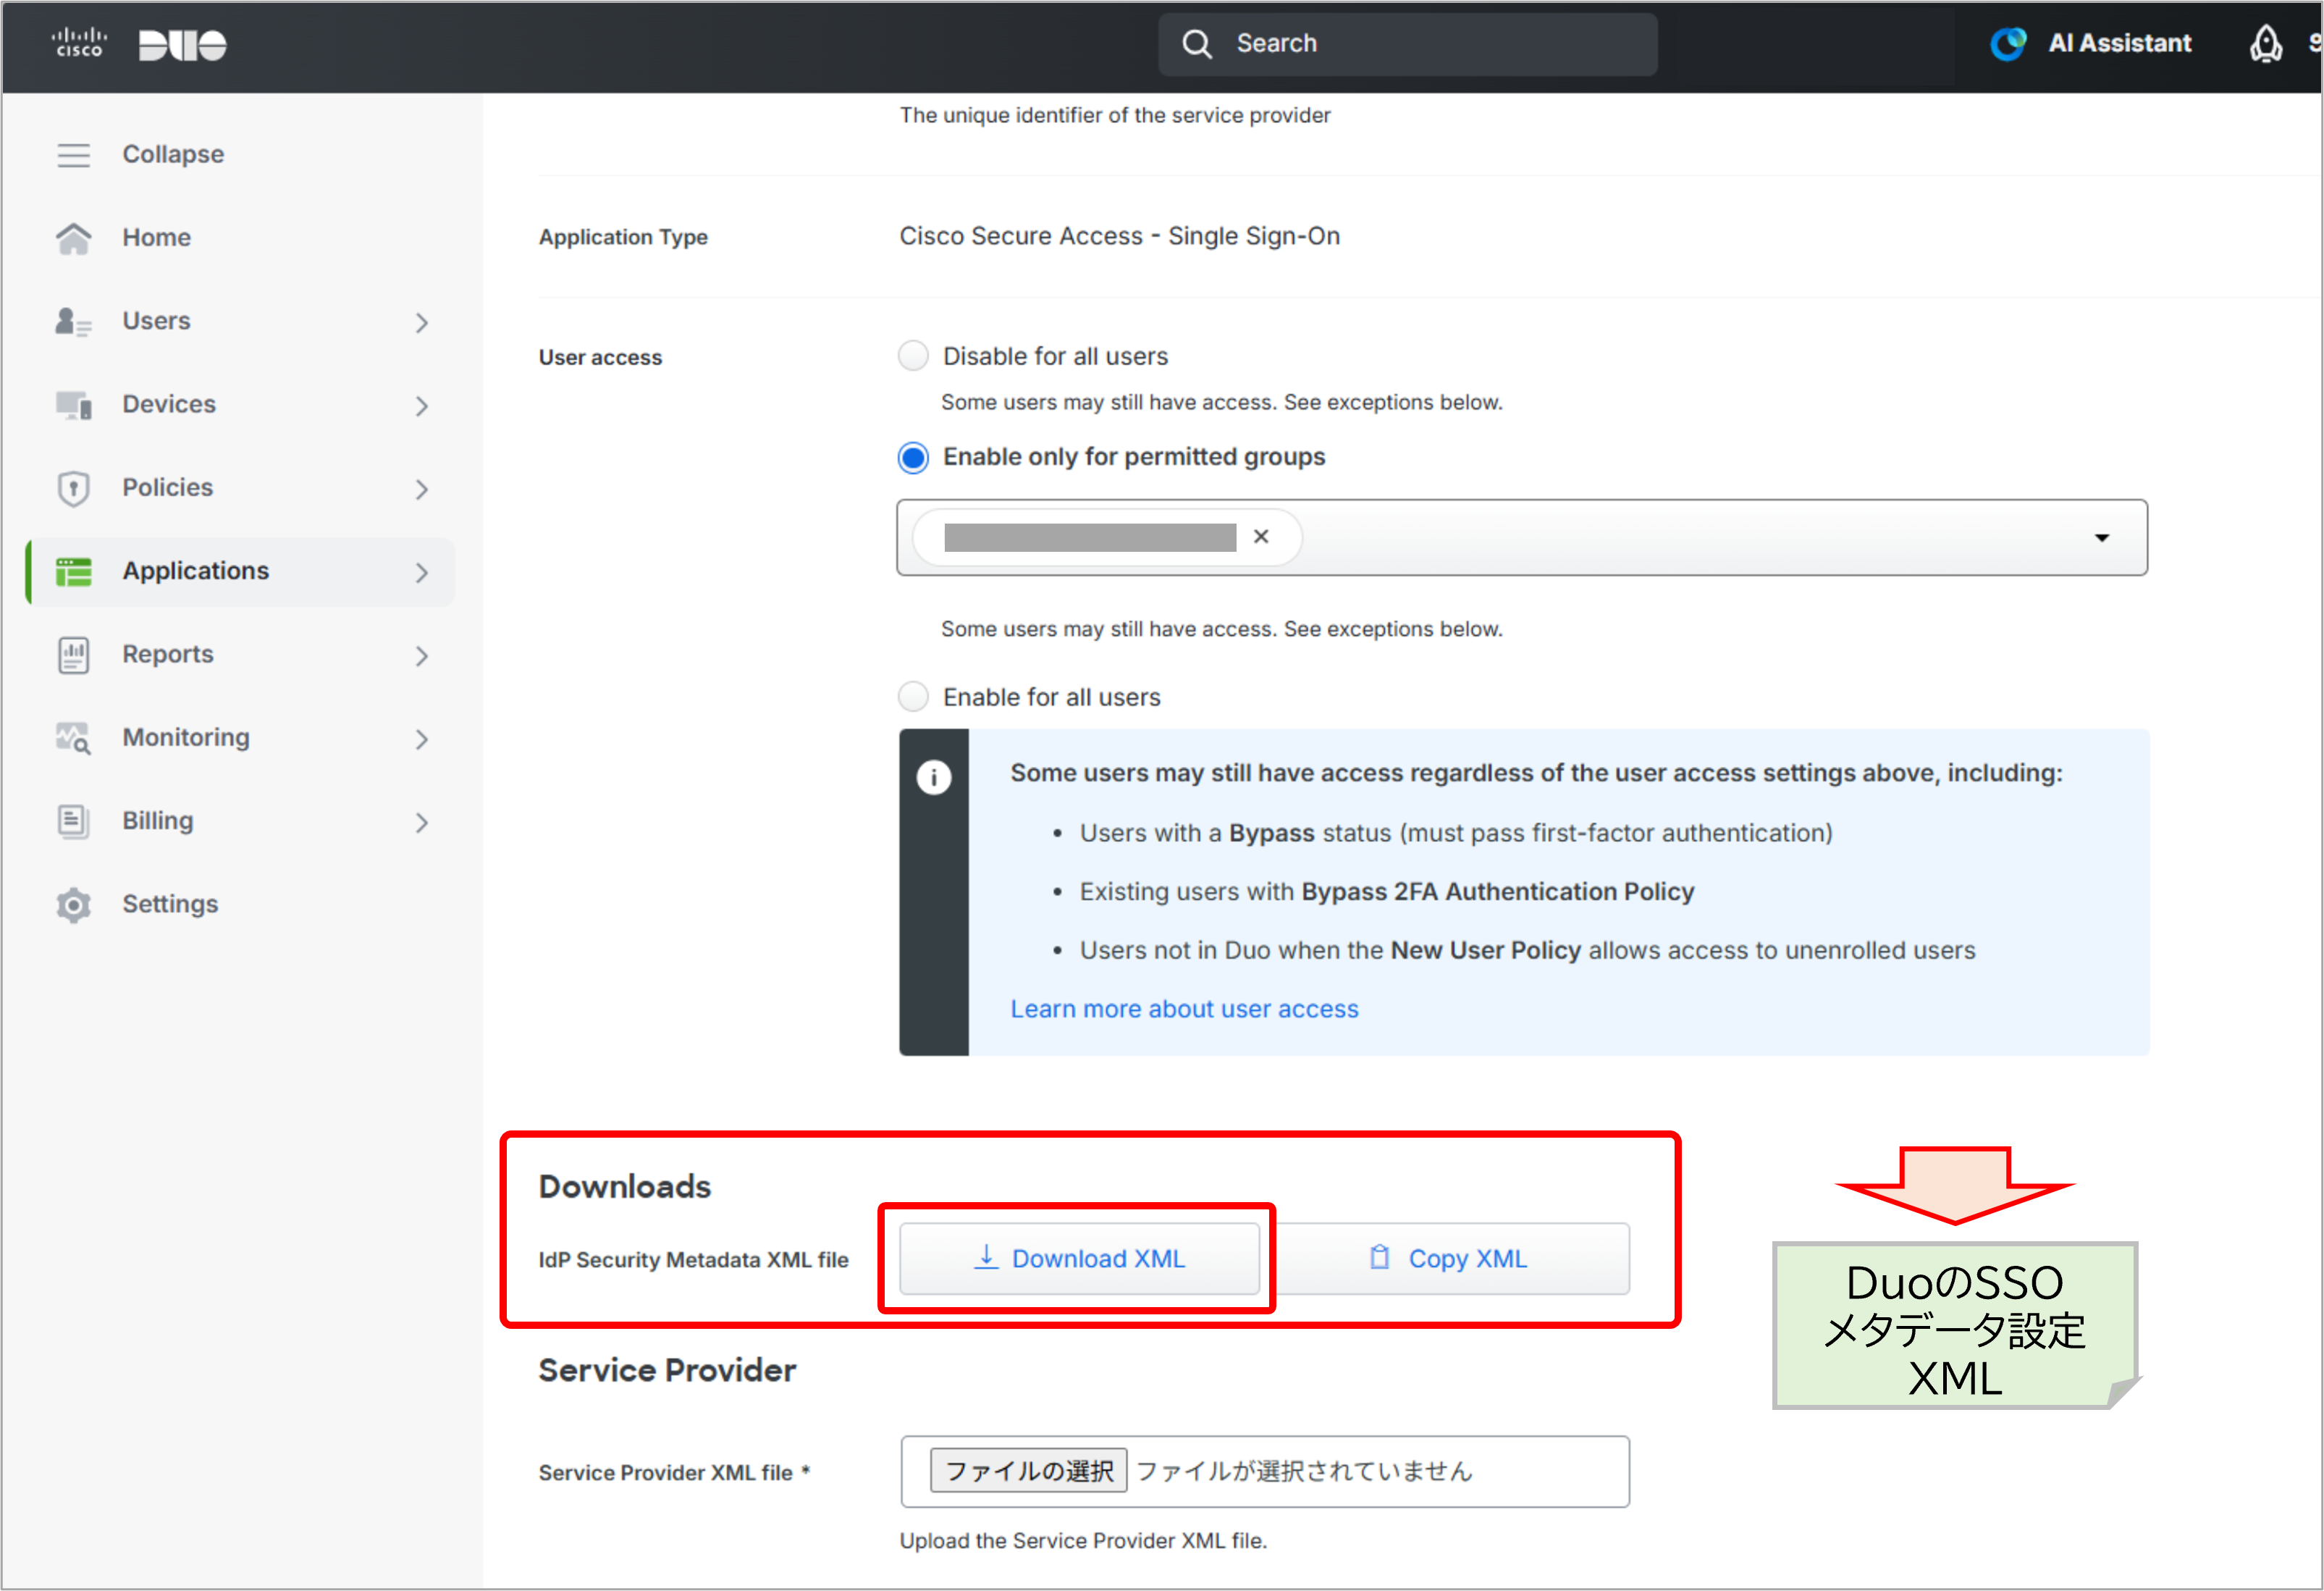
手順④:【Duo】DuoのSSOメタデータXMLを取得
(1)「Downloads」の「Download XML」をクリックし、【DuoのSSOメタデータ設定XML】を取得します。
手順⑤:【Duo】CSAのSSOメタデータXMLを登録
(1)「Service Provider 」→「Service Provider XML file」の「ファイルの選択」をクリックし、手順②の(2)で取得した
【CSAのSSOメタデータ設定XML】をアップロードします。
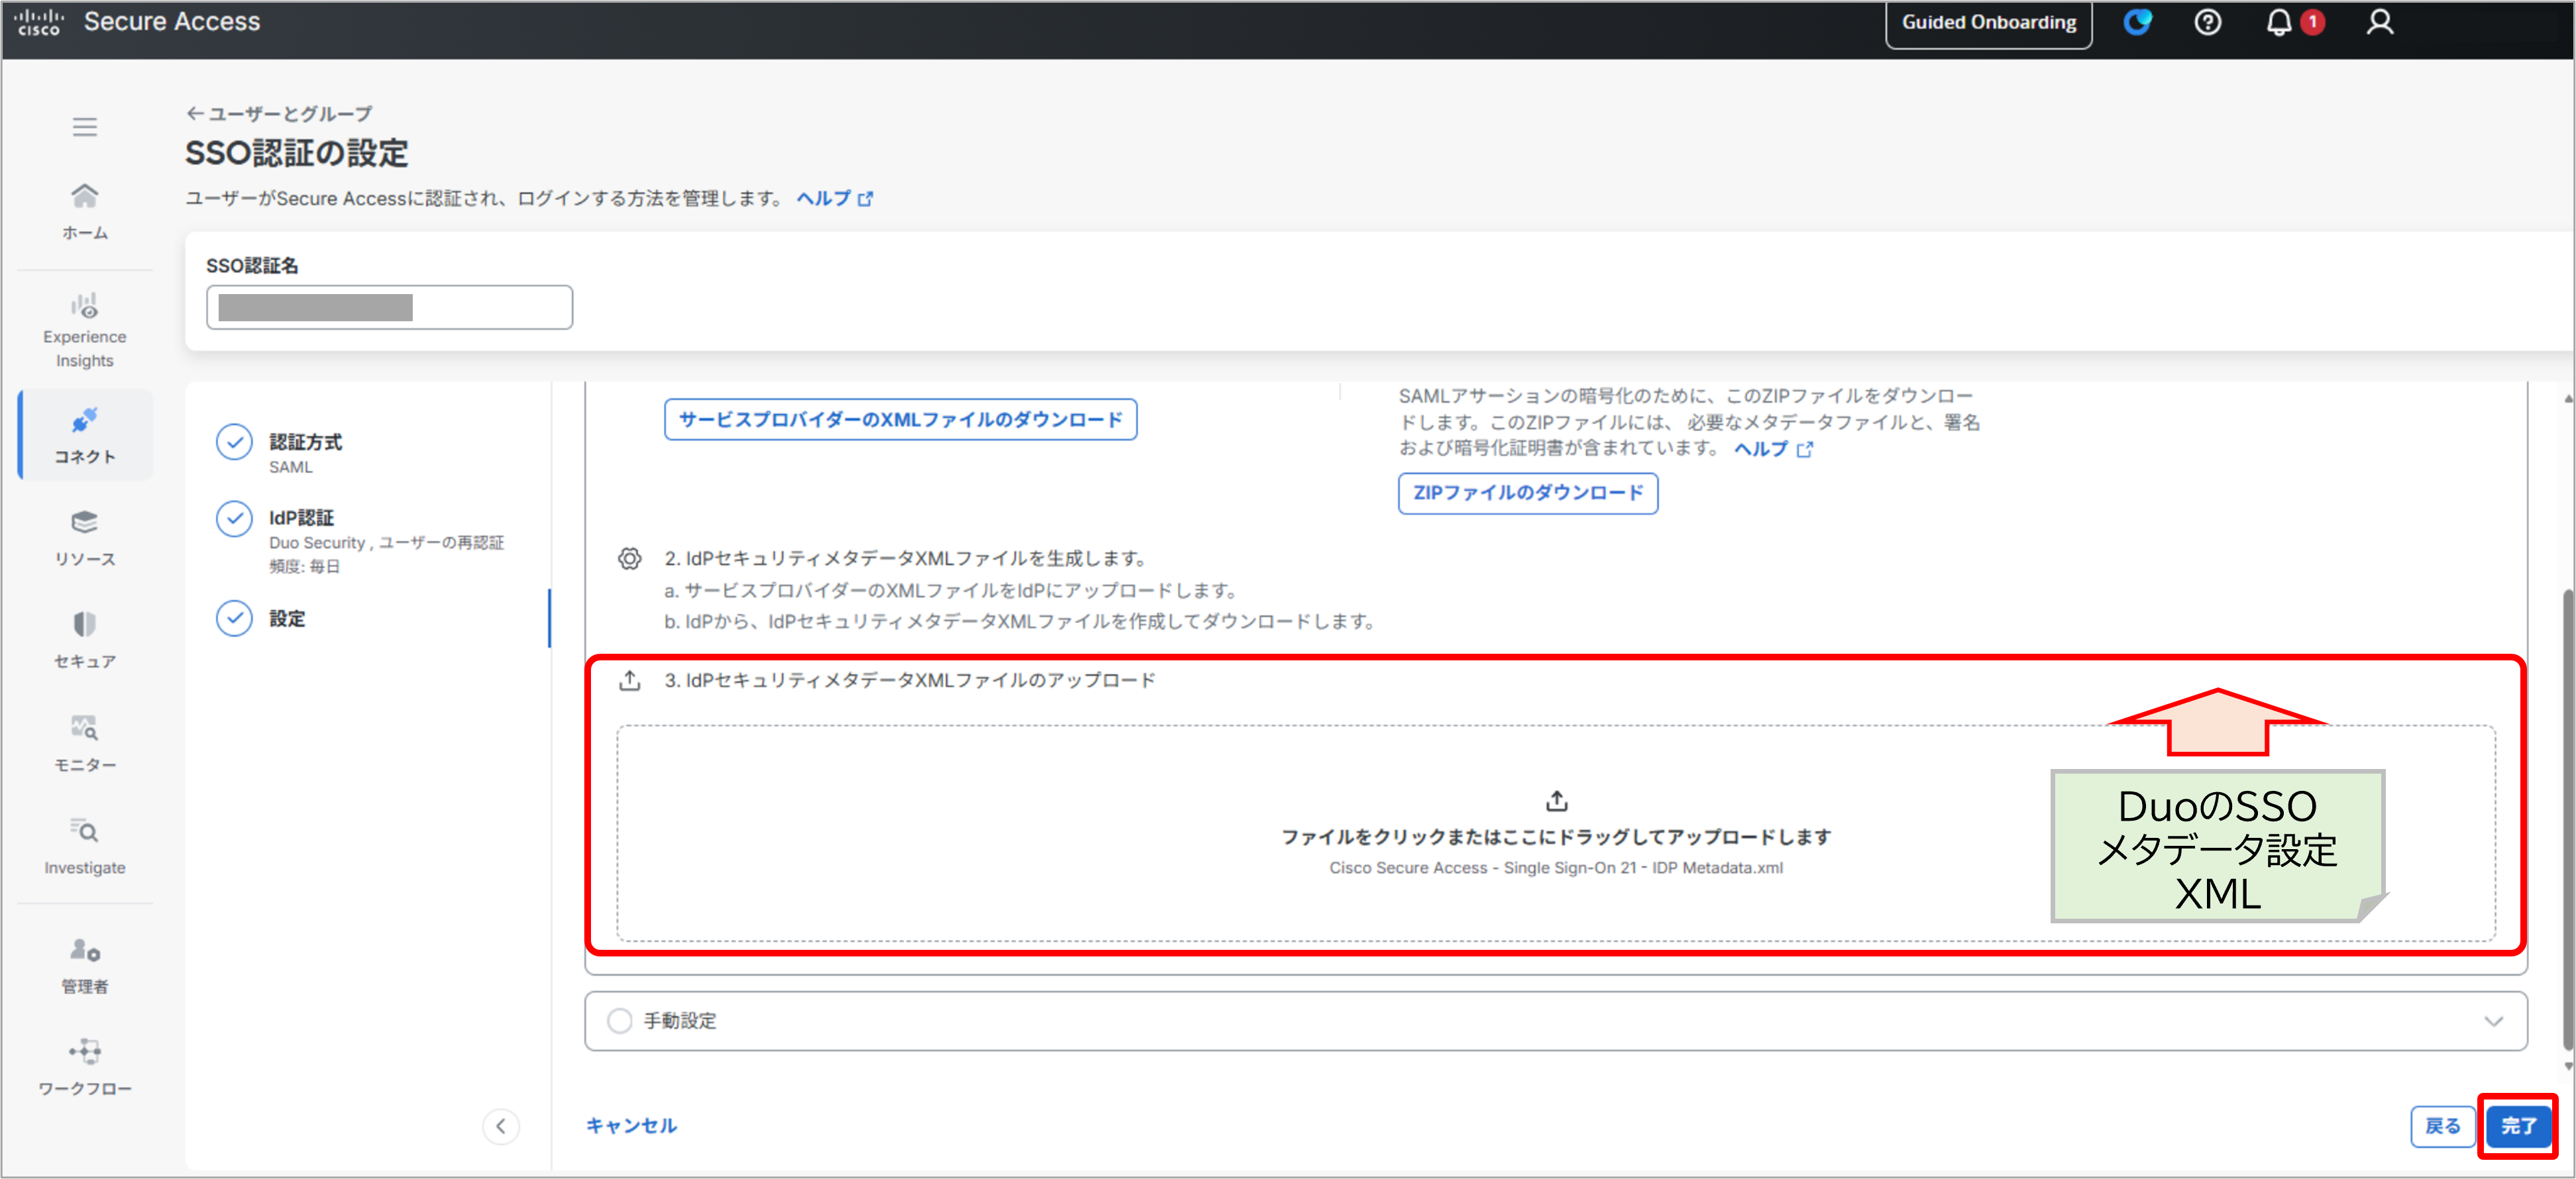
手順⑥:【CSA】DuoのSSOメタデータXMLを登録
(1)CSAの管理画面に戻ります。
(2)「設定」→「3.IdPセキュリティメタデータXMLファイルのアップロード」をクリックし、手順④の(1)で取得した
【DuoのSSOメタデータ設定XML】をアップロードします。
(3)「完了」をクリックします。
まとめ
本シリーズでは、Duoと認証対象アプリケーションとのSAML連携手順についてご紹介しました。
SAML連携では、DuoとSP(Service Provider)の間でエンティティIDや証明書などの認証情報を相互に設定することで、シングルサインオン(SSO)環境を構築できます。これにより、ユーザーは複数のIDやパスワードを管理する負担を軽減しながら、多要素認証による強固な認証基盤を利用できるようになります。さらに、一度の認証で複数のアプリケーションへアクセスできるため、利便性の向上も期待できます。
また、DuoをIdPとして活用することで、ログイン時の多要素認証やデバイス健全性チェックなどのセキュリティ機能を統合的に提供でき、クラウドサービスや社内システムへのアクセスをより安全に保護することが可能です。
このように、SaaS利用の拡大やゼロトラストセキュリティへの移行が進む中、SAML連携による認証基盤の統合は、利便性とセキュリティを両立する有効な手段の一つといえます。
さらにDuoは、多要素認証だけでなく、ゼロトラストを実現するためのアクセス制御基盤としても活用できます。Duoの導入や認証環境の見直しをご検討の際は、ぜひ本コラムを参考にSAML連携をお試しください。
| 貴社のネットワーク・セキュリティに関する課題について お気軽にお問い合わせください。 現在のネットワーク環境やご要望に応じたご提案から、 お見積りやPoCのご相談まで幅広く対応しております。 |
 |


